
Как использовать модули из Terraform Registry
Terraform Registry — это хранилище провайдеров и переиспользуемых модулей (готовых конфигураций Terraform). Там публикуют модули HashiCorp, сторонние вендоры и сообщество. Registry помогает: упростить работу с API инфраструктуры, ускорить создание типичных компонент (VPC, EC2, базы) и показать корректные практики написания Terraform-кода.
Что будет в этом руководстве
- Коротко: как найти модуль в Registry и подключить его к проекту.
- Практика: пример создания EC2-инстанса в AWS через модуль.
- Рекомендации: версия модуля, безопасность, когда не стоит использовать модуль.
- Дополнительно: чек-листы, шаблоны файлов, план отката и советы по миграции.
Предварительные требования
- Установлен Terraform на локальной машине.
- Базовое представление о модулях Terraform (модуль = переиспользуемый набор ресурсов и переменных).
- AWS аккаунт с правами создания EC2 и VPC.
Что такое модуль в Registry — коротко
Модуль в Terraform — это набор .tf-файлов, который инкапсулирует ресурсы, переменные и выходные значения. Registry хранит ссылки на репозитории с исходниками модуля, документацию, примеры и метаданные (дата публикации, версия, статистика загрузок и проверка HashiCorp).
Оп адресации модуля в Terraform:
// Пример использования публичного модуля VPC:
module "vpc" {
  source = "terraform-aws-modules/vpc/aws"
}
Команда terraform init скачает и сохранит все модули, на которые ссылается конфигурация.
Публичные и приватные модули
- Публичный модуль: открыт в Registry, доступен всем.
- Приватный модуль: публикуется в приватном реестре (private registry) и доступен только авторизованным пользователям/компаниям.
Важно: в результатах поиска по умолчанию показываются верифицированные модули. Неверифицированные можно найти через фильтры.
Как выглядит страница модуля в Registry
Страница модуля содержит:
- Краткое описание и цель.
- Ссылку на исходный код (обычно GitHub).
- Вкладки: Readme, Inputs, Outputs, Dependency, Resources.
- Примеры использования.
Эти секции помогают понять, какие переменные нужно задать, какие выходы модуль предоставляет и какие зависимости у него есть.
Пример: запуск EC2 через модуль
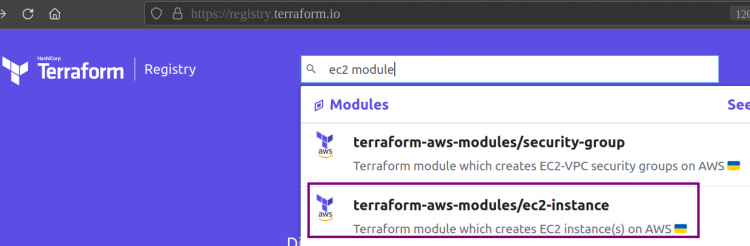
Ниже шаги и конфигурация, которые мы использовали для примера запуска EC2‑инстанса через модуль terraform-aws-modules/ec2-instance.
Шаги:
- Найдите модуль “terraform-aws-modules/ec2-instance” на странице Registry.
- На локальной машине создайте файл конфигурации, например myinstance.tf.
Пример файла myinstance.tf (как он был в исходном материале):
$ nano myinstance.tfprovider "aws" {
region = "us-east-1"
}
module "ec2_instance" {
source = "terraform-aws-modules/ec2-instance/aws"
version = "~> 3.0"
name = "single-instance"
ami = "ami-0022f774911c1d690"
instance_type = "t2.micro"
availability_zone ="us-east-1a"
key_name = "Your-Key-pair-name"
monitoring = true
vpc_security_group_ids = ["Security-Group-ID"]
putin_khuylo = true
tags = {
Terraform = "true"
Environment = "dev"
}
}Примечание: блок кода оставлен без изменений, как в оригинале. Если в конфигурации есть нестандартные поля (например, пример с putin_khuylo), удалите или замените их на корректные переменные перед применением. Такие поля обычно служат тестовыми метками или ошибочными вставками.
Аргументы, на которые стоит обратить внимание:
- source: адрес модуля в Registry. Terraform найдет и скачает модуль по этому адресу.
- version: опциональный параметр. Рекомендуется фиксировать совместимую версию модуля, чтобы избежать неожиданных изменений API.
Инициализация и применение:
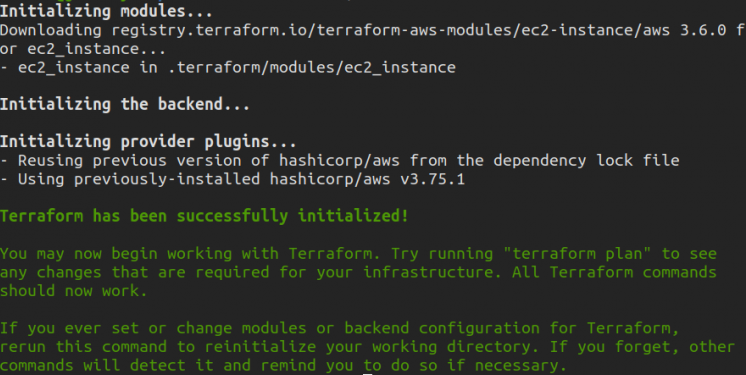
Запустите:
$ terraform initЗатем можно проверить план и применить изменения:
$ terraform plan
$ terraform apply
Подтвердите вводом “yes”, когда Terraform спросит. После успешного применения можно открыть консоль AWS → EC2 и убедиться, что инстанс создан.
Когда модуль не подходит (контрпримеры)
- Требуется тонкая настройка каждого ресурса. Некоторые модули скрывают детали, которые нужно контролировать.
- Параметры модуля несовместимы с политиками безопасности компании.
- Модуль устарел, нет поддержки, и он использует deprecated-поля провайдера.
- Необходима минимальная зависимость от внешних репозиториев (офлайн-сборки).
В таких случаях лучше написать локальный модуль или поддерживать форк модуля.
Альтернативные подходы
- Локальные модули: поместить модуль в подпапку и подключать через source = “./modules/ec2”.
- Git-репозитории: source = “git::https://github.com/org/repo.git//path?ref=tag”.
- Private Registry: хранить внутренние модули в приватном реестре компании.
- Helm/CloudFormation/Ansible: использовать другие инструменты, если инфраструктурные ресурсы требуют их возможностей.
Мини‑методология: как безопасно внедрять модуль в проект
- Изучите Readme модуля и примеры.
- Просмотрите inputs/outputs и исходники на GitHub.
- Зафиксируйте версию модуля (version = “~> x.y”).
- Протестируйте в отдельном окружении (dev/test).
- Выполните code review и security review модуля.
- Внедрите в production поэтапно через CI/CD.
Безопасность и жесты безопасности
- Проверяйте, какие IAM-права запрашивает модуль. Минимизируйте привилегии.
- Если модуль загружает AMI по id, убедитесь, что AMI из надёжного источника.
- Контролируйте тэги, инвентаризацию и шифрование томов.
- Храните секреты вне кода (SSM Parameter Store, Secrets Manager, Terraform Cloud variables).
Чек-лист ролей перед применением модуля
DevOps / Инженер инфраструктуры:
- Проверил версию модуля и changelog.
- Протестировал в sandbox.
- Верифицировал IAM-права.
- Убедился в совместимости с текущим VPC/подсетями.
Руководитель команды:
- Одобрил rollout-план.
- Назначил rollback-ответственных.
Система безопасности:
- Провела быстрое сканирование на уязвимости в зависимостях.
Шаблоны файлов (быстрый старт)
Простой variables.tf (пример):
variable "instance_name" {
  type    = string
  default = "single-instance"
}

variable "ami" {
  type = string
}

variable "instance_type" {
  type    = string
  default = "t2.micro"
}
Простой outputs.tf:
output "instance_id" {
  value = module.ec2_instance.instance_id
}

output "public_ip" {
  value = module.ec2_instance.public_ip
}
План отката и инцидентный runbook
- Если apply создаёт некорректные ресурсы — выполните terraform destroy в тестовой среде.
- Для production: вернуть изменения через git revert конфигурации и запустить terraform apply.
- Если модуль обновлён и вызвал разрывы — зафиксировать ранее рабочую версию модуля и провести тесты.
- Поддерживайте snapshot AMI/backup важных данных перед крупными изменениями.
Критерии приёмки
- Инстанс создаётся и работает в тестовом окружении.
- Все обязательные выходы (instance_id, public_ip) заполнены и корректны.
- Нет избыточных прав у созданных ресурсов.
- Документация по использованию модуля добавлена в репозиторий проекта.
Совместимость и миграция
- Фиксируйте версию провайдера и модуля в lock-файлах (terraform init -upgrade контролируйте осторожно).
- При переносе между аккаунтами/регионами проверьте доступные AMI и зоны доступности.
- Для больших инфраструктур делайте миграцию поэтапно: тест → staging → prod.
Полезные эвристики и ментальные модели
- Модуль = «чёрный ящик», если вам нужно контролировать детали, откройте исходники и оцените риски.
- Всегда думайте о возврате в предыдущее состояние: версия модуля + контроль версий конфигураций.
- Принцип наименьших привилегий для всех создаваемых ресурсов.
Примеры ошибок и как их лечить
- Ошибка: несовместимость переменных версии модуля. Решение: указать совместимый version constraint или обновить переменные согласно changelog.
- Ошибка: недоступная AMI в регионе. Решение: выбрать AMI, совместимый с регионом, или использовать data “aws_ami” для поиска по фильтру.
- Ошибка: неверные security group id. Решение: динамически получать ID через data ресурсы или передавать через переменные.
Краткое резюме
- Terraform Registry ускоряет создание инфраструктуры с помощью готовых модулей.
- Всегда проверяйте версии и исходники модуля.
- Тестируйте изменения в изолированном окружении.
- Иметь план отката и проверять безопасность — обязательно.
Важно: используйте только доверенные модули в production и контролируйте права, которые они создают.
Дополнительные ресурсы: изучите вкладки Inputs/Outputs на странице модуля в Registry и просмотрите репозиторий модуля на GitHub, прежде чем применять в продакшен.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
