
Как безопасно развернуть и защитить phpMyAdmin
Быстрые ссылки
- Почему phpMyAdmin представляет угрозу безопасности?
- Подготовка: установка phpMyAdmin и базовая защита MySQL
- Вариант 1: Ограничить Apache и использовать SSH-туннелирование
- Вариант 2: Ограничить Apache и использовать VPN
- Вариант 3: Защитить Apache через HTTPS и Basic Auth
- Дополнительные меры защиты и контрольные списки
- Инцидентный план и откат
- Критерии приёмки и тесты
Почему phpMyAdmin представляет угрозу безопасности?
phpMyAdmin — это веб-интерфейс для управления MySQL/MariaDB. По сути он даёт те же возможности, что и доступ с консоли: чтение, изменение, экспорт, удаление таблиц и данных. Если панель доступна из интернета и её скомпрометировали, злоумышленник получает те же привилегии, что и приложение или пользователь, под которым работает phpMyAdmin.
Коротко:
- phpMyAdmin часто защищён лишь парой паролей и стандартными URL.
- Уязвимости в PHP/приложении или в конфигурации веб-сервера могут привести к удалённому выполнению команд или к обходу авторизации.
- Даже если пароль сильный, открытая панель даёт атакующему точку входа для перебора, фишинга админов или эксплуатацию уязвимостей в сторонних плагинах.
Важно: цель — не запретить использование phpMyAdmin, а минимизировать поверхность атаки и добавить многоуровневую защиту.
Подготовка: установка phpMyAdmin и базовая защита MySQL
Перед установкой phpMyAdmin выполните базовую жесткую настройку MySQL/MariaDB. Утилита, которая помогает убрать стандартные проблемы:
sudo mysql_secure_installationЭта команда проведёт вас через изменения root-пароля, отключение анонимных пользователей, удаление тестовой базы данных и (опционально) запрет удалённых входов под root.
Рекомендации при установке phpMyAdmin:
- Создайте отдельного пользователя MySQL с минимально необходимыми правами для повседневных задач.
- Не используйте root для регулярной работы через phpMyAdmin.
- На этапе установки задавайте надёжные пароли и храните их в менеджере паролей.
После установки phpMyAdmin — не оставляйте его доступным по умолчанию. Лучше продолжить с одной из трёх стратегий ниже.
Вариант 1: Ограничить Apache и использовать SSH-туннелирование
Когда подходит: только для отдельных администраторов, у которых есть SSH-доступ к серверу. Это самый безопасный вариант для единичного администратора.
Идея: привязать Apache к localhost и позволить доступ к панели только через зашифрованный SSH-туннель. Тогда phpMyAdmin не виден из интернета вообще.
Шаги:
- Привяжите Apache к localhost. Откройте
/etc/apache2/ports.confи измените директивы Listen, чтобы сервер слушал только 127.0.0.1:
Listen 127.0.0.1:80


Listen 127.0.0.1:443


Listen 127.0.0.1:443
- Перезапустите Apache:
sudo service apache2 restart- На локальной машине создайте SSH-туннель:
ssh -L 8080:localhost:80 user@serverЗдесь локальный порт 8080 будет проброшен на удалённый 80 порт сервера. Откройте https://localhost:8080/ (или http) в браузере — вы попадёте на удалённый Apache через туннель.
Если нужно туннелировать HTTPS (443), используйте соответствующие порты. Если ssh не может привязать к 80/443 локально (требуются привилегии), используйте порты >1024.
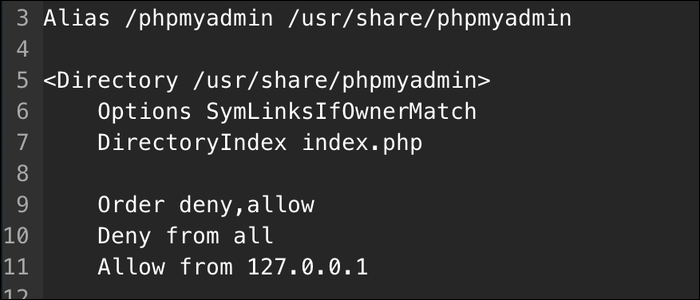
Если вы хотите ограничить доступ к phpMyAdmin только локально на сервере, альтернативный способ — настроить phpmyadmin.conf:
 Order deny,allow

Deny from all

Allow from 127.0.0.1
При этом не забудьте, что phpMyAdmin физически остаётся на сервере, но недоступен извне. Недостатки: требует SSH-ключей и администрирования туннелей; неудобен для большой команды.
Практические советы:
- Используйте SSH-ключи вместо паролей и отключите входы по паролю.
- Переместите SSH на нестандартный порт и включите fail2ban.
- Сократите права UNIX-пользователей, не используйте общий учётный запись.
Вариант 2: Ограничить Apache и использовать VPN
Когда подходит: для команд или когда несколько администраторов должны иметь доступ без SSH на каждый сервер.
Идея: выставьте Apache на приватный IP в виртуальной сети (VPC) или внутри локальной сети и разрешите доступ только из этой сети. Подключайтесь к сети через VPN (OpenVPN, WireGuard), чтобы клиентские машины выглядели как часть приватной сети.
Шаги:
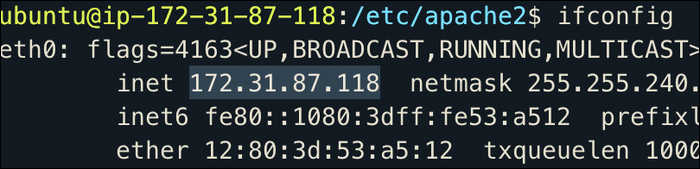
- Узнайте приватный IP сервера (пример вывода
ifconfig):
- В
/etc/apache2/ports.confукажите привязку к приватному IP:
Listen 172.31.87.118:80


Listen 172.31.87.118:443


Listen 172.31.87.118:443
Или в phpmyadmin.conf разрешите доступ только с приватного IP:
Order deny,allow

Deny from all

Allow from 172.31.87.118- Настройте VPN-сервер (OpenVPN, WireGuard) и убедитесь, что клиенты получают маршрут к VPC. Настройте firewall так, чтобы трафик на порт 80/443 принимался только от VPN-сети.
Преимущества:
- Удобен для команды; не требует SSH-доступа на каждый сервер.
- Дает централизованную точку контроля доступа.
Ограничения:
- Требует удержания VPN-инфраструктуры и контроля ключей/сертификатов.
- Если VPN-сервер скомпрометирован, злоумышленник получит доступ в приватную сеть.
Вариант 3: Защитить Apache через HTTPS и Basic Auth
Когда подходит: когда вы вынуждены экспонировать phpMyAdmin в публичную DNS и не можете использовать VPN/SSH для всех пользователей. Это дополнительный уровень аутентификации поверх самой панели.
Идея: настроить базовую HTTP-аутентификацию (Basic Auth) и шифрование трафика (HTTPS). Basic Auth добавляет «ещё один пароль» перед phpMyAdmin. Он не заменяет других мер, но увеличивает барьер входа.
Шаги:
- Создайте файл паролей:
sudo htpasswd /etc/apache2/.htpasswd phpadmin- В
phpmyadmin.confдобавьте конфигурацию авторизации:
AuthType Basic

AuthName "Restricted Content"

AuthUserFile /etc/apache2/.htpasswd

Require valid-user- Обязательно включите HTTPS: используйте Let’s Encrypt (certbot) или корпоративный сертификат.
Пример быстрой генерации сертификата с certbot:
sudo apt-get install certbot python3-certbot-apache
sudo certbot --apache -d your.domain.example
Перезапустите Apache:
sudo service apache2 restartПримечание: Basic Auth передаёт учётные данные в заголовках HTTP; без HTTPS они будут перехвачены. Поэтому Basic Auth обязана использоваться вместе с HTTPS.
Дополнительные меры защиты
Ни одна из базовых стратегий не исчерпывает набора мер. Рекомендуется применять несколько уровней защиты одновременно.
Проверочный список технических мер:
- Firewall (ufw/iptables): закрывайте HTTP/HTTPS порты на внешнем интерфейсе, разрешайте доступ только с доверенных IP или VPN.
- Пример для ufw:
sudo ufw allow OpenSSH
sudo ufw allow from 10.8.0.0/24 to any port 80
sudo ufw allow from 10.8.0.0/24 to any port 443
sudo ufw deny proto tcp from any to any port 80
sudo ufw deny proto tcp from any to any port 443- WAF (ModSecurity) для фильтрации известных атак на веб-приложение.
- fail2ban для блокировки IP при многоразовой неудачной аутентификации (ssh и веб).
- Меняйте стандартные URL доступа к phpMyAdmin (security through obscurity как дополнительный слой, но не основа).
- Уменьшение привилегий: создавайте MySQL-пользователей с минимальными правами.
- Отключите MySQL-клиент root-access по сети (bind-address = 127.0.0.1 в my.cnf) если не нужно.
- Разделение окружений: не запускайте phpMyAdmin на продуктивной БД без дополнительных мер.
- Логи и мониторинг: отправляйте логи веб-сервера и MySQL в централизованный SIEM и настраивайте оповещения.
- Ротация паролей и управление секретами через vault/секрет-менеджеры.
Безопасность приложений:
- Регулярно обновляйте PHP, веб-сервер и phpMyAdmin.
- Отключите ненужные плагины и интерфейсы экспорта.
План реагирования на инцидент и откат
Если есть подозрение, что phpMyAdmin был скомпрометирован, действуйте быстро и по чек-листу:
- Изолируйте инцидент:
- Отключите доступ к панели (измените firewall/удалите правило в Apache) или временно снимите сайт с DNS.
- Снимите снапшоты и логи:
- Сохраните системные и веб-логи, дамп MySQL (если возможно) для дальнейшего анализа.
- Проведите анализ:
- Посмотрите необычные запросы, новые учётные записи, экспорт данных.
- Меняйте ключи и пароли:
- Сбросьте пароли MySQL, учетные записи админов, SSH-ключи, API-ключи, которые могли быть скомпрометированы.
- Откат и восстановление:
- При необходимости восстановите данные из резервной копии до момента компрометации.
- Постмортем и усиление:
- Проведите разбор причин, закройте уязвимости, внедрите дополнительные меры.
Важно: не удаляйте журналы и не перезапускайте сервисы без документирования — логирование полезно для анализа.
Критерии приёмки
- phpMyAdmin недоступен напрямую из интернета (проверка: curl -I http://your.domain возвращает отказ).
- Доступ возможен только через защищённые каналы (SSH-туннель или VPN) или через HTTPS + Basic Auth.
- Все системные и веб-логи централизованы и доступны для анализа.
- MySQL-пользователи имеют минимальные привилегии, root для редких операций.
- Есть документированный инцидентный план и регулярные резервные копии.
Тестовые сценарии и приёмочные тесты
- Попытка подключиться к phpMyAdmin с внешнего IP без VPN/SSH должна завершиться отказом.
- Подключение через SSH-туннель или VPN должно открывать интерфейс и позволять штатную работу.
- Попытки перебора Basic Auth должны блокироваться через fail2ban и приводить к записи в лог.
- Резервное копирование и восстановление должны пройти тестовый восстановительный цикл.
Частые ошибки и когда методы не подходят
- Ошибка: полагаться только на Basic Auth без HTTPS — не подходит, учётные данные будут перехвачены.
- Ошибка: использование root для повседневной работы через phpMyAdmin — повышает риск утечки.
- VPN может быть избыточен для одного администратора; SSH-туннель проще и безопаснее.
- Все подходы не эффективны, если сервер уже скомпрометирован на уровне ОС.
Роли и контрольные списки
Администратор сервера:
- Настроить SSH-ключи и fail2ban.
- Привязать Apache к нужному интерфейсу.
- Настроить firewall и VPN.
- Включить HTTPS.
Разработчик/DBA:
- Создать пользователей MySQL с минимальными привилегиями.
- Тестировать доступы и резервное копирование.
- Проводить регулярные обновления phpMyAdmin.
Менеджер безопасности:
- Утвердить политику доступа.
- Проверять логи и оповещения.
Краткий глоссарий
- SSH-туннель — защищённый канал, пробрасывающий локальный порт на удалённый.
- VPN — виртуальная частная сеть, объединяющая клиента и сервер в единую приватную сеть.
- Basic Auth — базовая HTTP-аутентификация сервера Apache.
- WAF — веб-Application Firewall, фильтр веб-атак.
Итоговые рекомендации
- Если вы один администратор — используйте SSH-туннель и привяжите Apache к localhost.
- Для команды — настройте VPN и ограничьте доступ по приватному IP.
- Если phpMyAdmin должен быть публичным — комбинируйте HTTPS, Strict Transport Security и Basic Auth, плюс firewall и мониторинг.
- Всегда применяйте принцип наименьших привилегий и имейте план восстановления.
Спасибо, что подумали о безопасности. Следуя нескольким простым принципам — ограничению доступа, шифрованию и мониторингу — вы значительно уменьшите риск компрометации базы данных.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
