
Как настроить OpenLDAP для почтового сервера AXIGEN
Что вы получите из этой инструкции
- Пошаговая настройка OpenLDAP как внешней БД пользователей для AXIGEN.
- Правильные параметры LDAP-коннектора и User Map в WebAdmin.
- Чек-листы для ролей (администратор, инженер, оператор).
- Руководство по тестам, отладке и возврату к предыдущей конфигурации.
Что такое LDAP
LDAP (Lightweight Directory Access Protocol) — протокол доступа к иерархическим директориям, оптимизированный под частые операции чтения и сравнительно редкие изменения записей. Кратко: LDAP — это «читай-оптимизированная» служба каталогов для учётных записей, контактов и атрибутов пользователей.
Определение в одну строку: LDAP — сетевой протокол для запроса и изменения данных в иерархическом каталоге.
Важно: LDAP часто используется для централизованной аутентификации и общей адресной книги в корпоративной почтовой среде.
Зачем использовать LDAP с AXIGEN
- Централизованная аутентификация — единые учётные данные для нескольких AXIGEN-серверов.
- Общая адресная книга — единый источник контактов для всех клиентов.
- Масштабируемость — LDAP оптимизирован для большого числа чтений, что уменьшает нагрузку при массовых запросах.
Когда не использовать: для пары доменов и нескольких пользователей настройка LDAP может быть избыточной — проще держать локальные учётные записи в AXIGEN.
Как работает LDAP — кратко
Клиент устанавливает сессию с LDAP-сервером (по умолчанию порт TCP/389). Клиент отправляет запросы (bind, search, add, modify, delete и т.д.), сервер отвечает. При защищённом соединении используется порт 636. Типовые операции:
- bind — аутентификация и выбор версии протокола
- search — поиск записей
- add — добавление записи
- modify — изменение атрибутов записи
- delete — удаление записи
- abandon — отмена запроса
- unbind — закрытие соединения
Пример записи в LDAP (LDIF-формат):
    dn: cn=Someone,dc=example,dc=org
    cn: Someone
    givenName: Someone
    mail: [email protected]
    manager: cn=Some manager,dc=example,dc=org
    objectClass: inetOrgPerson
    objectClass: organizationalPerson
    objectClass: person
Объяснение: dn — уникальное имя записи (distinguished name). dc — domain component (часть доменного имени). Атрибуты, такие как mail, cn или userPassword, определяются схемами.
Требования и подготовка
- AXIGEN версии 3.0 или выше.
- Образ работающего OpenLDAP (slapd).
- Права администратора на сервере с AXIGEN и на LDAP-хосте.
- Резервная копия текущей конфигурации AXIGEN перед интеграцией.
Факт-бокс (ключевые параметры):
- Порты: LDAP — 389 (по умолчанию), LDAPS — 636.
- Минимальная версия AXIGEN в примере: 3.0.
- Пакеты Debian для примера: slapd, ldap-utils.
Практический пример: Debian 3.1 и AXIGEN 3.0
Ниже приведён пошаговый практический сценарий. Он проверен на Debian 3.1 и AXIGEN 3.0, но общие принципы применимы и к современным дистрибутивам с учётом различий в путях конфигурации.
1. Установите AXIGEN и добавьте домен
Установите AXIGEN и создайте домен (в примере — example.org). Убедитесь, что в домене есть хотя бы несколько учётных записей для тестирования.
2. Установка LDAP на Debian
Установите пакетный набор slapd и ldap-utils:
apt-get -y install slapd ldap-utilsВо время установки:
- Введите доменное имя, использующееся в AXIGEN (example.org). Это сформирует базу dc=example,dc=org.
- Введите организацию (organization) — используйте example.org или своё название.
- Задайте административный пароль для LDAP.
- При запросе добавьте поддержку LDAPv2, если это необходимо для старых клиентов (в современных средах обычно используют LDAPv3).
3. Правка конфигурации slapd
Откройте файл конфигурации:
/etc/ldap/slapd.confВнесите изменения:
Раскомментируйте строку allow bind_v2, если требуется поддержка LDAPv2:
#allow bind_v2(удалите
#— при необходимости; в современных установках поддержка v2 нежелательна с точки зрения безопасности)Подключите misc.schema — добавьте строку в секцию include схем:
include /etc/ldap/schema/misc.schema- Перезапустите сервис:
/etc/init.d/slapd restartПримечание: на новых Debian/Ubuntu команды управления демонами могут отличаться (systemctl restart slapd).
4. Подготовка шаблона для пользователей (LDIF)
Создайте шаблон для добавления новых пользователей:
touch user.ldiffОткройте user.ldiff и вставьте шаблон (заменяйте поля перед добавлением конкретного пользователя):
dn: cn=example-user,dc=example,dc=org
objectClass: inetOrgPerson
objectClass: inetLocalMailRecipient
cn: example-user
sn: example-user
mail: [email protected]
userPassword: userpass
mailHost: 127.0.0.1
Важно: убедитесь, что нет завершающих пробелов в строках и что файл заканчивается символом перевода строки — иначе slapd выдаст ошибки синтаксиса.
Добавьте запись в LDAP:
ldapadd -x -D "cn=admin,dc=example,dc=org" -W -f user.ldiff- Флаг -x заставляет ldapadd использовать простую (plain) аутентификацию.
- Сервер запросит пароль администратора LDAP.
- Ожидаемый результат: adding new entry “cn=example-user,dc=example,dc=org”
Если возникает ошибка, проверьте корректность пароля и содержимое LDIF-файла.
5. Проверка содержимого LDAP
Для отображения всех записей используйте:
ldapsearch -b "dc=example,dc=org" -W -D "cn=admin, dc=example,dc=org" -xКоманда покажет все текущие записи в базе. Убедитесь, что присутствуют ожидаемые пользователи и административная запись.
6. Настройка AXIGEN для работы с LDAP (LDAP Connector и User Map)
В AXIGEN необходимо создать LDAP Connector (источник пользователей) и User Map (соответствие полей LDAP → AXIGEN).
Шаги по WebAdmin:
- Войдите в WebAdmin.
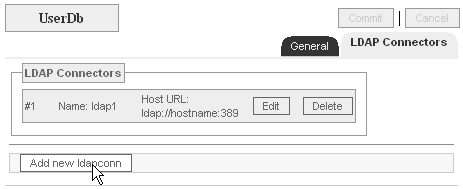
- Перейдите в контекст “UserDB”.
- Откройте вкладку “LDAP Connectors” и нажмите “Add new ldapconn”.
Пример настроек коннектора:
Name: ldap-users
Host URL: ldap://localhost:389
bindDN: cn=admin,dc=example,dc=org
bindPass:
searchBase: dc=example,dc=org
searchPattern: mail=%e
passwordField: userPassword
axigenHostField: mailHost 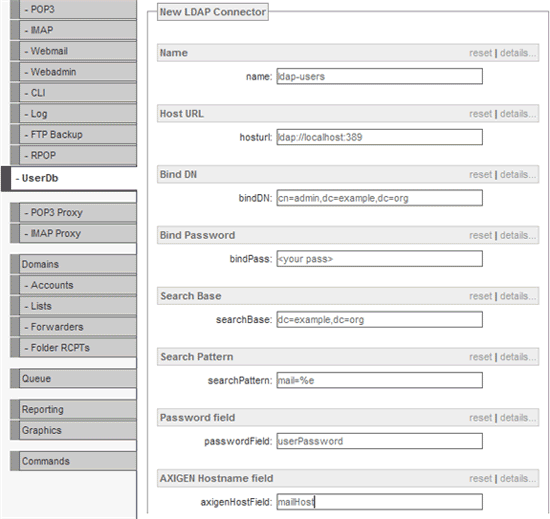
Нажмите “Add”, затем “Commit” и “Save Config”.
Далее создайте User Map:
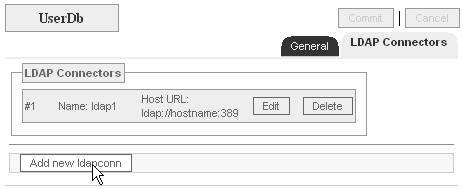
- Перейдите в контекст “Server” → вкладка “User Maps” → “Add new map”.
Параметры User Map совпадают с настройками коннектора (в примере):
Name: ldap-users
Host URL: ldap://localhost:389
bindDN: cn=admin,dc=example,dc=org
bindPass:
searchBase: dc=example,dc=org
searchPattern: mail=%e
passwordField: userPassword
axigenHostField: mailHost 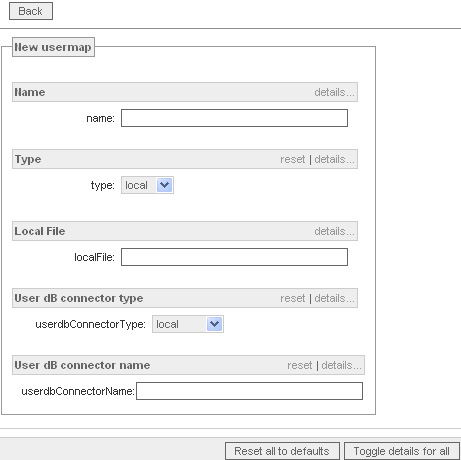
Нажмите “Add”, затем “Commit” и “Save Config”.
7. Включение LDAP-аутентификации для сервиса (пример IMAP)
- Войдите в WebAdmin.
- Перейдите в контекст IMAP.
- В секции User dB connector type выберите “ldap”.
- Установите userdbConnectorName в значение “ldap-users”.
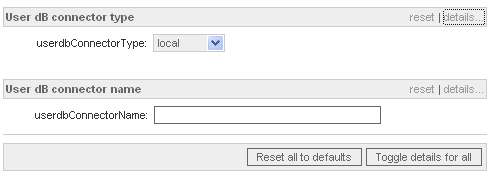
Нажмите “Add”, “Commit”, “Save Config”.
Важно: пароль в LDAP должен совпадать с паролем, используемым при авторизации в AXIGEN. При смене пароля в LDAP учётные записи смогут аутентифицироваться с новым паролем.
Безопасность и рекомендации
- Используйте LDAPS (порт 636) или StartTLS для защиты учётных данных при передаче.
- Ограничьте доступ к LDAP-порту с помощью фаервола (области доверия).
- Не храните административный bind-пароль в открытом виде в скриптах; используйте защищённое хранилище конфигураций.
- Отключите поддержку LDAPv2, если это возможно, из соображений безопасности.
Практическая подсказка: если AXIGEN и LDAP находятся в разной сети, настройте резервные коннекторы и механизмы таймаута, чтобы единичный отказ LDAP не вывел почтовую систему из строя.
Чек-листы по ролям
Администратор LDAP:
- Установить slapd и ldap-utils.
- Настроить схему и проверить LDIF на синтаксис.
- Настроить SSL/TLS для защищённых подключений.
Инженер AXIGEN:
- Создать LDAP Connector и User Map в WebAdmin.
- Настроить сервисы (IMAP/POP/SMTP) на использование LDAP.
- Провести тесты аутентификации и маршрутизации.
Оператор/QA:
- Провести сценарии логина/отправки/получения почты.
- Проверить случаи некорректного пароля и поведение таймаутов.
- Контролировать логи на предмет ошибок LDAP и деградации производительности.
Мини-методология внедрения (поэтапный план)
- Подготовка стенда: установите LDAP и отдельный AXIGEN в тестовой среде.
- Импорт минимального набора пользователей и проверка ldapsearch/ldapadd.
- Настройка LDAP Connector и User Map в AXIGEN.
- Тестирование аутентификации одного сервиса (например IMAP).
- Нагрузочное тестирование чтения пользователей (симуляция большого количества запросов).
- Перенос в продакшн с пошаговым мониторингом.
Критерии приёмки
- Успешная аутентификация 100% тестовых учётных записей через LDAP.
- Переход на LDAP не увеличил среднее время аутентификации на 20% (оцените в своей среде).
- Корректная маршрутизация почты согласно атрибуту mailHost.
- Логи не содержат критических ошибок при нормальной рабочей нагрузке.
Тесты и критерии приёмки (Test cases)
- Тест 1: Успешный логин IMAP по адресу [email protected] с правильным паролем.
- Тест 2: Блокировка при неверном пароле и корректный код ошибки.
- Тест 3: Поведение при недоступном LDAP (TLS/не защищённое соединение) — AXIGEN должен корректно отработать отказ и уведомить оператора.
- Тест 4: Массовый поиск контактов (LDAP Address Directory) — отклик в пределах приемлемого SLA.
Распространённые ошибки и устранение неполадок
- Ошибка синтаксиса LDIF: проверьте отсутствие завершающих пробелов и наличие окончания файла переводом строки.
- Неверный bindDN или bindPass: проверьте, сможете ли вы выполнить ldapsearch с теми же данными.
- Неправильный searchBase или searchPattern: проверьте соответствие DN и атрибутов (например, mail=%e).
- Таймауты: увеличьте таймауты в конфигурации коннектора или добавьте реплики LDAP для отказоустойчивости.
Пример отладки:
- Выполнить ldapsearch с теми же параметрами, что и указаны в коннекторе AXIGEN.
- Если ldapsearch возвращает записи, но AXIGEN не аутентифицирует — проверьте мэппинг полей passwordField и axigenHostField.
- Включите подробные логи в AXIGEN и просмотрите сообщения об ошибках.
Откат и аварийное восстановление
- До внесения изменений сделайте резервную копию конфигурации AXIGEN (Save Config) и экспортируйте текущие настройки.
- Если LDAP перестал отвечать, временно переключите User DB connector обратно на локальную базу AXIGEN, чтобы восстановить доступ пользователей.
- При необходимости откатите параметры в WebAdmin по резервной копии.
Совместимость и миграция
- Старые клиенты могут требовать LDAPv2 — включайте осторожно и только при необходимости.
- Если у вас несколько AXIGEN-инстансов, используйте единый LDAP или репликацию, чтобы избежать рассинхронизации паролей.
- При миграции пользователей из локальной базы в LDAP подготовьте скрипты экспорта/импорта, учитывая формат LDIF и мэппинги атрибутов.
Советы по безопасности (укороченно)
- Включите TLS/SSL.
- Ограничьте привязки (bind) с правами администратора; используйте сервисные аккаунты с минимально необходимыми правами.
- Журналы доступа и аудита должны сохраняться централизованно.
Быстрые шаблоны и сниппеты
LDIF-шаблон для пользователя (копируйте и меняйте cn, mail, userPassword):
dn: cn=ivan.ivanov,dc=example,dc=org
objectClass: inetOrgPerson
objectClass: inetLocalMailRecipient
cn: Ivan Ivanov
sn: Ivanov
mail: [email protected]
userPassword: securepass
mailHost: mail.example.org
Команда для добавления записи:
ldapadd -x -D "cn=admin,dc=example,dc=org" -W -f user.ldiffКоманда для поиска:
ldapsearch -b "dc=example,dc=org" -W -D "cn=admin,dc=example,dc=org" -xМодель принятия решений (Mermaid)
flowchart TD
  A[Требуется LDAP?] -->|Небольшое количество пользователей| B[Использовать локальную базу AXIGEN]
  A -->|Большая пользовательская база| C[Внедрять LDAP]
  C --> D{Есть ресурсы для поддержки}
  D -->|Да| E[Развернуть slapd + репликацию]
  D -->|Нет| F[Рассмотреть облачные/managed LDAP сервисы]
Глоссарий (1 строка)
- DN: Distinguished Name — уникальный идентификатор записи в LDAP.
- LDIF: LDAP Data Interchange Format — формат для импорта/экспорта записей.
- bindDN: учётная запись, используемая для поиска/аутентификации в каталоге.
Резюме
Настройка OpenLDAP для AXIGEN позволяет централизовать учётные записи, повысить управляемость и упростить маршрутизацию почты. Планируйте внедрение: тестовая среда → импорт пользователей → настройка коннектора и User Map → тесты и мониторинг. Не забывайте про безопасность: TLS, ограничение прав и резервирование.
Примечание: данное руководство опирается на классический пример Debian 3.1 и AXIGEN 3.0; при использовании современных дистрибутивов пути конфигурации и команды управления сервисами могут отличаться.
Источники и дополнительная литература

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
