
Письмо о продлении NortonLifeLock — мошенничество и защита

Краткое содержание
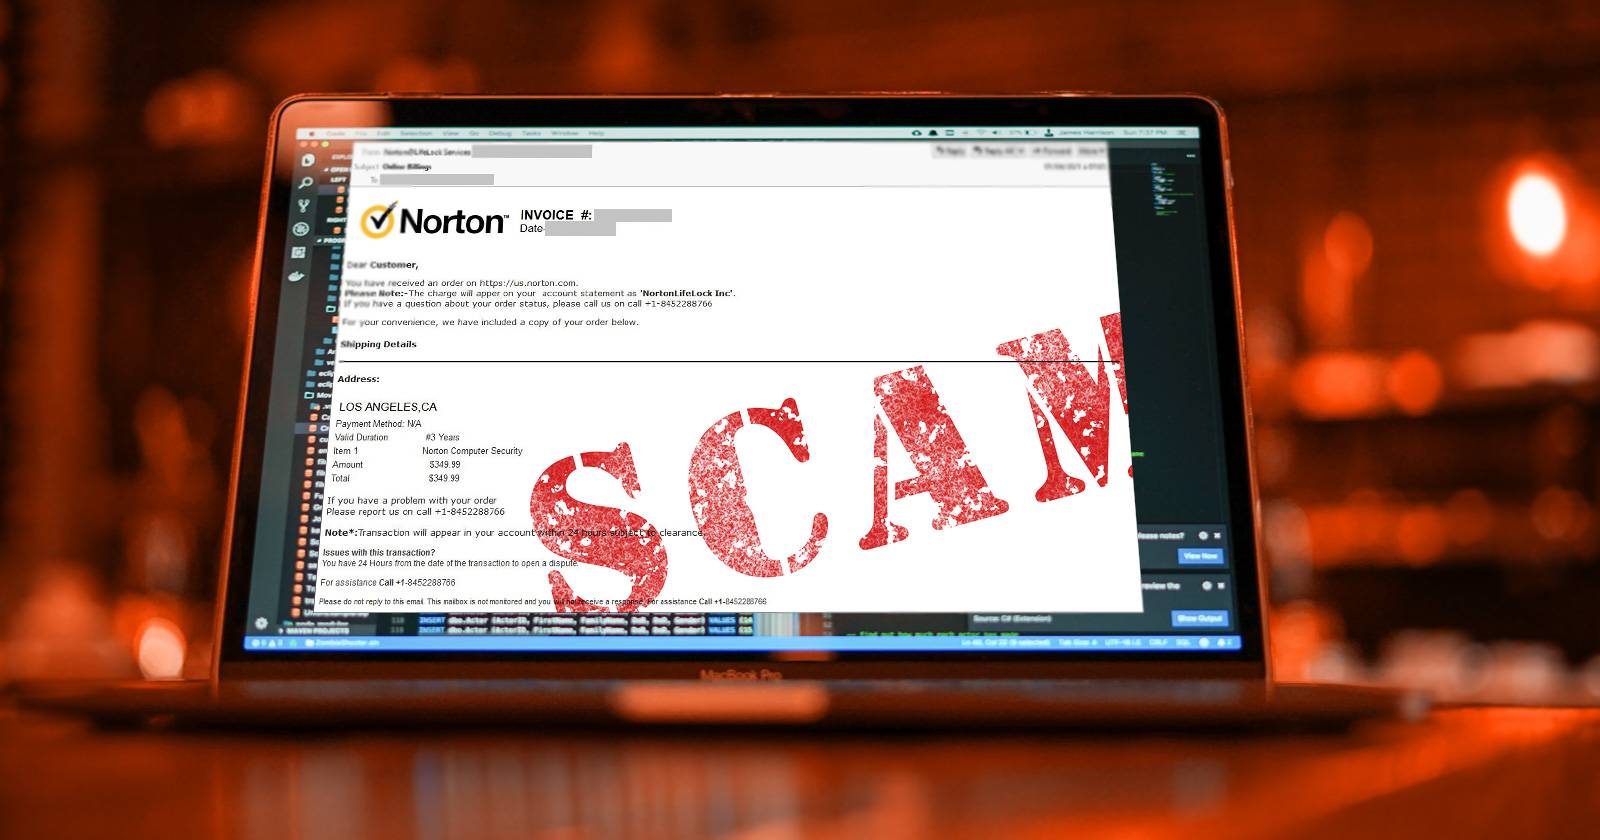
- Мошенники рассылают поддельные письма о якобы автоматическом продлении подписки NortonLifeLock.
- В письмах обычно есть фальшивые номера заказа, счета и якобы списанная сумма.
- Цель — заставить вас позвонить или предоставить удалённый доступ, чтобы украсть деньги или установить шпионский софт.
- Основная защита — не отвечать, не скачивать вложения и не давать удалённый доступ; сверять операции по банковской выписке и связываться с официальной поддержкой Norton или банком.
Что такое мошенничество с письмом о продлении подписки NortonLifeLock
Мошенники рассылают письма, которые выглядят как официальные уведомления от NortonLifeLock. В них они добавляют:
- фейковые номера заявки и счёта;
- логотип и фирменный стиль для правдоподобия;
- указание, что подписка либо будет продлена в ближайшие 24 часа, либо уже была продлена и деньги списаны.
Затем в письме содержится номер телефона или ссылка, по которой жертву просят немедленно связаться, чтобы «отменить платёж» или вернуть деньги. Если жертва звонит, схема переходит в следующий этап.
Определение: фишинг — попытка получить ваши учётные данные или деньги путем обмана, выдавая себя за доверенное лицо.
Как мошенники получают выгоду
Мошенническая цепочка обычно выглядит так:
- Жертва получает письмо с паническим содержанием: «Ваша подписка продлена» или «Со счёта списаны средства».
- Жертве предлагают позвонить на «службу поддержки» по телефону из письма.
- Звонивший просит установить программу для удалённого доступа (TeamViewer, AnyDesk, RMS-подключение и т. п.) или открыть ссылку.
- Получив доступ, мошенник просит войти в интернет-банкинг, показывает «ошибку», затем подменяет страницу баланса или переводит деньги, либо устанавливает «трояны» и майнеры.
- Вариант: мошенник просит сделать «возврат» якобы переплаты, отправляет инструкции перевести деньги на другой счёт для «верификации».
Важно: нередко мошенник изменяет HTML страницы банка у вас в браузере, чтобы показать ложный баланс и вынудить перевести деньги.
Примеры дополнительных приёмов мошенников
- Вложение в письме под видом счёта — содержит вредоносный файл, который устанавливает шпионский софт.
- Фишинговая ссылка ведёт на сайт, похожий на сайт Norton или банк, где просят ввести логин и пароль.
- Просьба ответить на письмо и прислать паспортные данные для «подтверждения личности».
Каждый из этих приёмов ведёт к краже учётных данных, банковских данных или к удалённой установке вредоносного ПО.
Признаки поддельного письма
Проверьте письмо по этим пунктам:
- Подписаны ли вы на продукт, о котором идёт речь? Если нет — это почти гарантированно мошенничество.
- Совпадает ли адрес отправителя с тем, который вы использовали при регистрации в NortonLifeLock?
- Указано ли в письме ваше имя и фамилия корректно?
- Совпадает ли дата продления с тем, что указано в вашей учётной записи Norton?
- Есть ли в письме орфографические ошибки, спешка, угрозы или формулировки «срочно»/«в течение 24 часов»?
- Есть ли вложения и ссылки — и вызывают ли они подозрения?
Если на большинство вопросов ответ «нет», письмо с высокой вероятностью поддельное.
Что нужно делать при получении подозрительного письма
- Не отвечайте на письмо. Не звоните по указанным в нем номерам.
- Не скачивайте вложения и не переходите по ссылкам.
- Откройте отдельное окно браузера и вручную зайдите на официальный сайт Norton и в личный кабинет, чтобы проверить статус подписки.
- Проверьте банковскую выписку. Если списания нет — мошенничество.
- Если списание есть и вы его не совершали — немедленно свяжитесь с банком и заявите о подозрительной операции.
- Свяжитесь с официальной поддержкой Norton через сайт, а не через контакт из письма.
Важно: если мошенники требуют удалённый доступ, категорически откажитесь.
Действия, если вы уже связались с мошенниками или дали им доступ
Следуйте этому пошаговому плану.
Непосредственные шаги (сейчас)
- Немедленно прекратите разговор и отключите удалённый доступ.
- Выключите интернет на устройстве (отключите Wi‑Fi или кабель).
- Если вы дали логин/пароль к почте или банковским сервисам — срочно смените пароли с другого безопасного устройства.
- Если в систему был установлен софт для удалённого доступа, физически перезагрузите компьютер в оффлайн‑режим и выполните полную проверку антивирусом с загрузочной флешки или обратитесь к специалисту.
Контакты и уведомления
- Свяжитесь с банком. Попросите временно заблокировать карты и счета. Попросите расследование/чарджбек.
- Сообщите в службу поддержки Norton через официальный сайт.
- Если есть подозрение на компрометацию документов — уведомите органы, если это предусмотрено в вашей юрисдикции.
Техничесное восстановление
- Просканируйте устройство профилированным антивирусом (лучше в безопасном режиме) с обновлёнными базами.
- Удалите неизвестные программы и расширения браузера.
- Проверьте автозапуск и службы на наличие посторонних записей.
- Смените пароли на всех важных сервисах и включите двухфакторную аутентификацию.
Важно: если вы не уверены в чистоте устройства, временно не используйте его для онлайн‑банкинга и доступа к важным учётным записям.
Роль‑ориентированные чеклисты
Чеклист для обычного пользователя:
- Не открывать вложения из незнакомых писем.
- Не звонить по номерам из подозрительных писем.
- Вручную проверять подписки через официальный сайт.
- Держать систему и антивирус обновлёнными.
- Использовать уникальные пароли и 2FA.
Чеклист для пожилых членов семьи:
- Объяснить, что банки и Norton не просят удалённый доступ.
- Записать на бумаге официальный контакт банка и Norton для проверки.
- Установить настройки родительского контроля и ограничить удалённый доступ.
Чеклист для IT‑администратора:
- Настроить SPF, DKIM и DMARC для корпоративной почты.
- Блокировать известные вредоносные домены на уровне сети.
- Проводить регулярные тренинги антифишинга.
- Иметь план реагирования на инциденты и резервные копии.
Чеклист для банка:
- Быстро реагировать на запросы о подозрительных списаниях.
- Проверять необычные сценарии возврата средств и «дополнительных переводов».
- Предоставлять клиентам инструкции по безопасности и подтверждение операций.
Пошаговое руководство для восстановления после компрометации
- Отключите интернет на устройстве.
- Смените пароли с безопасного устройства.
- Заблокируйте карты в банке и запросите возврат средств, если были переводы.
- Проведите полную проверку компьютера и мобильных устройств на вредоносное ПО.
- Сделайте резервные копии важных данных и восстановите систему из надёжного образа, если есть сомнения в чистоте.
- Включите 2FA на всех учётных записях.
- Мониторьте счета и кредитную историю несколько месяцев.
Инцидентный план и простая процедура отката
SOP для пользователя при подозрении на взлом:
- Шаг 1: Перекрыть соединение (Wi‑Fi/модем) и отключить устройство.
- Шаг 2: Сообщить в банк и Norton.
- Шаг 3: Сделать снимок экрана (если возможно) и сохранить электронные письма как доказательства.
- Шаг 4: Восстановить систему из резервной копии или выполнить чистую переустановку ОС.
- Шаг 5: Пересмотреть и сменить пароли, включить 2FA.
Критерии приёмки
- Устройство не показывает признаков удалённого доступа.
- Антивирус не находит следов вредоносного ПО.
- Пароли и 2FA изменены и подтверждены.
- Банк подтвердил отсутствие несанкционированных операций или выполнил возврат средств.
Тест‑кейсы и критерии проверки писем
- Тест: отправитель совпадает с официальным доменом Norton? Критерий: домен совпадает и подпись DKIM корректна.
- Тест: письмо содержит персональные данные (имя, часть заказа)? Критерий: данные совпадают с вашими записями.
- Тест: письмо содержит номер телефона — совпадает ли он с официальным на сайте Norton? Критерий: номера совпадают.
- Тест: ссылки ведут на домен Norton? Критерий: ссылка ведёт на официальный домен и TLS закрыт.
Если хотя бы один критерий не выполнен — считайте письмо подозрительным.
Психологические уловки мошенников и как им противостоять
Мошенники используют несколько эффективных приёмов:
- Давят временем: «срочно», «в течение 24 часов». Решение: остановитесь и подумайте.
- Создают страх: «со счёта списаны средства». Решение: проверьте выписку прежде чем действовать.
- Призывают к доверию: логотипы, корректный дизайн. Решение: проверяйте источник, а не внешний вид.
Ментальная модель: если сообщение вызывает сильную эмоцию (страх/паника), отложите реакцию на 10 минут и выполните техническую проверку.
Когда эти меры не сработают и что тогда делать
Контрпример: если мошенник уже установил сложный бэкдор и получил доступ к вашим ключам, простой антивирус может не обнаружить его. В таком случае:
- Обратитесь к профильному специалисту по цифровой криминалистике.
- Рассмотрите полную переустановку ОС с форматированием диска.
- Уведомите сервисы, где могли быть утечки учётных данных.
Матрица рисков и меры уменьшения ущерба
| Риск | Вероятность | Влияние | Меры уменьшения ущерба |
|---|---|---|---|
| Утечка паролей | Средняя | Высокое | Смена паролей, 2FA |
| Неавторизованные банковские переводы | Низкая–средняя | Критическое | Блокировка карт, уведомление банка |
| Установка шпионского ПО | Средняя | Высокое | Полная проверка, переустановка ОС |
| Кража личности | Низкая | Высокое | Мониторинг кредитной истории, уведомление органов |
Советы по предотвращению для семей и друзей
- Обучайте близких базовым признакам фишинга.
- Держите список официальных номеров банков и Norton в заметках.
- Настройте на семейных устройствах автоматические обновления и антивирус.
- Просите пожилых родственников сообщать о любых письмах со словами «неотложно».
Примечание о конфиденциальности и GDPR
Если у вас произошла компрометация персональных данных пользователей в рамках бизнеса, действуйте согласно требованиям GDPR: уведомите регулятор и затронутых субъектов в пределах установленных сроков, если есть риск прав и свобод физических лиц. Частные пользователи должны следовать рекомендациям банка и правоохранительных органов в своей юрисдикции.
Часто задаваемые вопросы
Q: Могут ли мошенники списать деньги без доступа к моему банку?
A: Нет, для списания обычно требуется доступ к платёжным данным или инициирование перевода с вашего счёта. Но мошенники могут обманом выудить данные или заставить вас перевести деньги.
Q: Какую программу удалённого доступа никогда нельзя устанавливать по просьбе неизвестного человека?
A: Любую. Никогда не устанавливайте программы удалённого доступа по требованию незнакомца.
Короткая памятка для быстрого распечатания
- Не открывайте вложения.
- Не звоните по телефону из письма.
- Проверьте выписку банка.
- Зайдите в личный кабинет на официальном сайте Norton.
Решающее резюме
Мошеннические письма о продлении подписки NortonLifeLock — это распространённая форма фишинга. Мошенники создают ощущение срочности и используют поддельные квитанции, чтобы вынудить жертву совершить ошибочные действия: установить удалённый доступ, ввести пароли или перевести деньги. Защититься просто: не выполнять указаний из письма, проверять факты в личном кабинете и у банка, и при подозрениях обращаться только в официальные каналы.
Короткие рекомендации: обучите близких, держите систему и пароли в порядке, используйте 2FA и при малейших сомнениях обращайтесь в банк и официальную поддержку Norton.
Ключевые выводы:
- Не доверяйте письмам с требованием срочно позвонить или дать доступ.
- Проверяйте информацию только через официальные каналы.
- Действуйте быстро при компрометации — отключите интернет, свяжитесь с банком, смените пароли.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
