
Смартфон слушает телевизор — как это работает и как защититься
Quick Links
Почему приложения слушают телевизор?
Как они это делают?
Как им помешать?
Если вы боитесь, что ваш смартфон шпионит за вами… вы правы. Сбор больших объёмов пользовательских данных — фундаментальная часть бизнеса таких компаний, как Google и Facebook. Однако в последнее время выяснилось, что некоторые сторонние приложения берут больше свободы, чем позволительно: они могут записывать короткие аудиосэмплы и определять, что вы смотрите, даже когда телефон не используется.
Нью-Йорк Таймс сообщил в конце декабря, что сотни Android-приложений использовали встроенные микрофоны для распознавания телевизионных передач, рекламных роликов и даже фильмов в кинотеатре. Программное обеспечение от компании Alphonso было встроено в множество бесплатных приложений в Play Store. Некоторые из тех же приложений присутствуют и в App Store для iPhone; в их описаниях утверждается, что используется похожая технология.
Почему приложения слушают телевизионные передачи?
Alphonso и другие компании используют технологию, похожую на Shazam: захватывают короткие аудиофрагменты, превращают их в цифровые «отпечатки» и сверяют с базой данных, чтобы определить, что именно воспроизводится. Руководство Alphonso публично заявляло о партнёрстве с технологиями аудиопоиска. Важный момент — такое обнаружение может происходить даже при выключенном экране смартфона и в фоне.
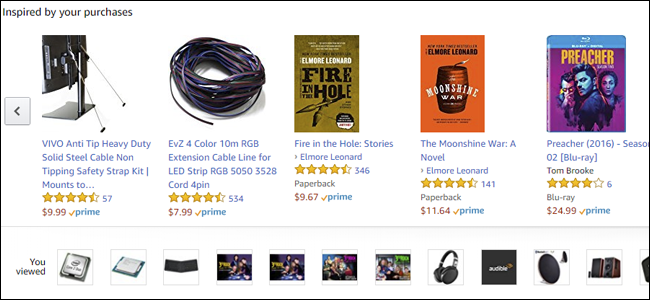
Цель — рекламная монетизация. Маркетологи связывают просмотры определённых передач с вероятностью покупки определённых товаров. Эти связи формируют профиль покупателя, который затем объединяют с вашими цифровыми идентичностями в Google, Amazon, Apple, Facebook и других экосистемах. Этот профиль делает рекламу более прицельной и, соответственно, дороже для рекламодателей.
Для разработчиков и посредников сбор таких данных — способ увеличить доход. Многие компании действуют на грани допустимого: с юридической точки зрения они часто указывают на то, что не сохраняют голос людей, а работают только с аудиосигналами бытовой техники. Тем не менее само ощущение, что ваш телефон «слушает», остаётся неприятным.
Как это работает технически
Кратко: приложение запрашивает разрешение на доступ к микрофону, затем в фоне периодически запускает службу, снимает короткие аудиосэмплы (обычно несколько сотен миллисекунд), строит их аудиофингерпринт и отправляет на сервер для поиска совпадений.
Пояснение терминов в одну строку:
- Аудиофингерпринт — цифровая подпись короткого аудиофрагмента, устойчивое к шуму представление звука.
- Фоновая служба — компонент приложения, который может работать, когда приложение не активно.
Технико-практические нюансы:
- Современные мобильные ОС имеют API для записи звука; приложение должно запросить разрешение у пользователя. Однако разрешение, как правило, действует до тех пор, пока вы его не отзовёте.
- В Android 6+ и iOS современные версии требуют запроса разрешения в момент первого использования аппаратуры (microphone). Но приложения могут попросить разрешение сразу при установке или первом запуске, и большинство пользователей из привычки соглашаются.
- Наблюдение в фоне дополнительно расходует заряд батареи и ресурсы процессора устройства — это побочный признак прослушивания.
Демонстрация типичного поведения и почему у вас есть виновность
Вы сами даёте право. Проще говоря, приложения запрашивают разрешения, которые большинство пользователей подтверждает — быстро и без внимательного чтения. Пример: простая игра в дартс может попросить доступ к локации и микрофону. Для игры это не обязательно, но эти разрешения позволяют собирать данные о ваших привычках и окружении.
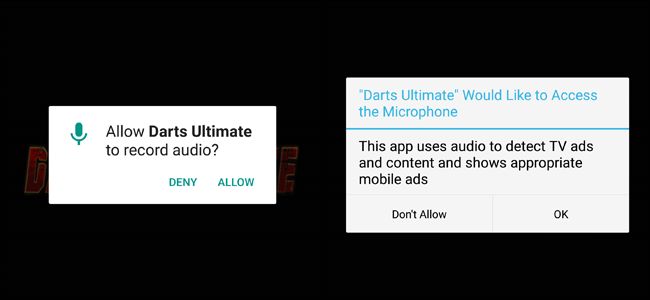
Если приложение умеет работать в фоне и использует API распознавания аудио, оно может отправлять аудиофингерпринты на сервер даже когда экран выключен. Разработчик получает выгоду без вашего активного участия — вы тратите батарею, а он зарабатывает на рекламе.
Как им помешать — пошаговый план для обычного пользователя
Важно: самый надёжный способ — удалить приложение или не устанавливать сомнительные программы. Ниже — подробный пошаговый план.
Что сделать прямо сейчас
- Проверьте список установленных приложений и удалите те, которые вы не используете или у которых мало отзывов и непонятный разработчик.
- Отзовите разрешения на микрофон и местоположение для подозрительных приложений.
- Включите индикаторы использования микрофона в системе (Android 12+ показывает индикатор, iOS — оранжевую точку при использовании микрофона).
- Обновите ОС до последней версии: иногда производители добавляют новые инструменты приватности.
- В ЕС: воспользуйтесь правом на доступ к данным и их удаление (GDPR), если считаете, что данные собраны без законных оснований.
На Android — как отозвать разрешения
- Откройте «Настройки» → «Приложения».
- Выберите приложение, которое хотите проверить.
- Нажмите «Разрешения».
- Отключите «Микрофон», «Местоположение» и другие не нужные разрешения, передвинув переключатели.
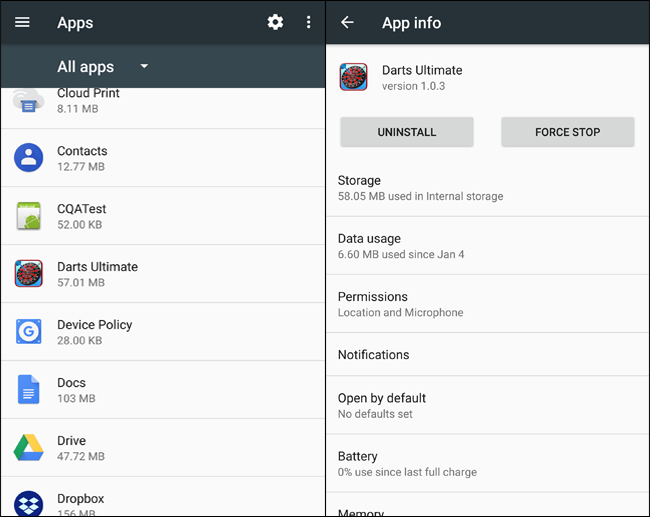
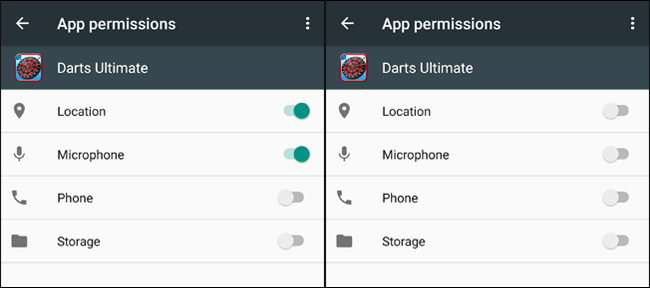
Примечание: некоторые приложения могут частично терять функциональность после отзыва разрешений. Решайте, что важнее — функциональность или приватность.
На iPhone и iPad — как отозвать разрешения
- Откройте «Настройки» → «Конфиденциальность».
- Выберите нужную категорию (Микрофон, Камера и т.д.).
- Отключите доступ для приложений, которые не должны слушать или снимать вас.
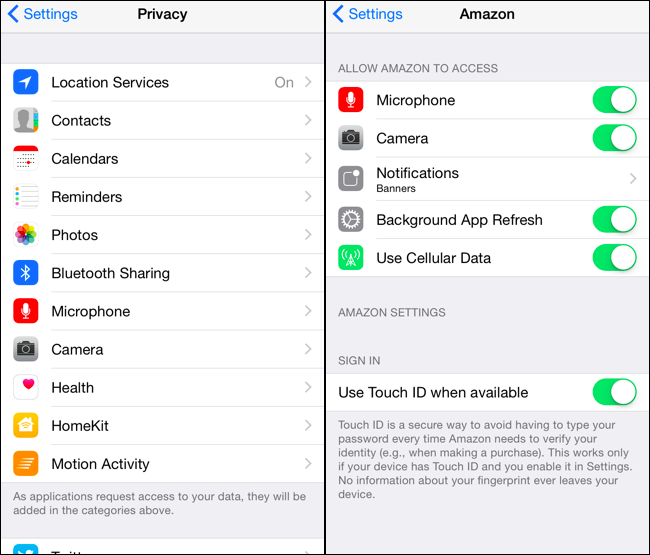
Дополнительные способы снижения риска
- Используйте «режим молчания» и физически отключайте микрофон. Для некоторых устройств существуют «заглушки» (dummy plug) для входа 3,5 мм, которые мешают записи. Это не всегда удобно, но эффективно.
- Включите управление правами приложений через системную панель приватности (Privacy Dashboard) — это даёт исчерпывающую картину, какие приложения и когда обращались к микрофону и камере.
- При необходимости используйте альтернативные магазины приложений с открытым софтом (например, F‑Droid) и проверяйте исходники — это для продвинутых пользователей.
- На уровне сети: блокируйте домены поставщиков аналитики и трекинга через локальный DNS, VPN с функцией блокировок или сетевой фильтр — так можно препятствовать отправке фингерпринтов на сервера. Учтите, что иногда это ломает функциональность приложения.
Important: Отключение сетевого доступа и микрофона помогает, но для абсолютной безопасности лучше удалить сомнительное приложение.
Примеры, когда система может давать ложное ощущение угрозы (контрпримеры)
- Приложение для распознавания музыки действительно нужно запускать и разрешать доступ к микрофону для выполнения основной функции — это законное использование.
- Приложение с функцией голосового ввода или голосовых заметок должно иметь доступ к микрофону. В этих случаях запись звука оправдана.
- Системные службы напоминаний об активности устройства или приложения с функцией видеозвонков тоже требуют доступа к микрофону и камере.
Если же простая игра запрашивает постоянный доступ к микрофону и не объясняет зачем — это подозрительно.
Что делать компаниям и ИТ-администраторам
Роль IT-администратора требует более строгого подхода. Ниже — пошаговый план.
SOP для администраторов мобильных устройств (MDM)
- Настройте политику установки приложений: разрешайте только проверенные источники и белый список приложений.
- Запретите приложения из непроверенных магазинов и по возможности используйте MDM-профили для корпоративных устройств.
- Включите аудит использования оборудования: собирайте логи доступа к микрофону и местоположению.
- Обучите сотрудников: регулярные рассылки и короткие инструкции по проверке разрешений.
- При обнаружении приложения с подозрительными запросами — инициируйте процедуру удаления и уведомите соответствующие отделы.
Критерии приёмки: политика считается внедрённой, если 95% корпоративных устройств имеют отключённые разрешения для несущественных приложений и в течение 30 дней не выявлено утечек, требующих инцидент-реакции.
Правовые права и GDPR (заметка для жителей ЕС)
Если вы находитесь в Юрисдикции, где действует GDPR, у вас есть следующие права:
- Право на доступ: вы можете запросить, какие данные компания хранит о вас.
- Право на удаление («право быть забытым»): требование удалить ваши данные.
- Право на ограничение обработки и подачу жалобы в регулятор.
Практическая подсказка: запросите у разработчика или у аналитической компании (например, Alphonso) DSAR — запрос на доступ к данным (Data Subject Access Request). В запросе укажите, какие данные вы требуете предоставить или удалить, и приложите скриншоты разрешений и описание случая.
Шаблон запроса на доступ к данным (DSAR)
- Заголовок: «Запрос на доступ к персональным данным (DSAR)»
- Текст: Коротко укажите, кто вы, какие данные требуете, приложите идентификаторы аккаунта/почты и требуйте подтверждения удаления при необходимости.
Риск‑матрица: что может пойти не так и как это смягчить
- Низкий риск: запись коротких аудиофрагментов, которые не идентифицируются с живой речью. Митигаторы: ревокация разрешений, удаление приложений.
- Средний риск: объединение аудиофингерпринтов с данными геолокации и аккаунтами — формирование подробного профиля. Митигаторы: блокировка сетевых доменов, DSAR, масштабное удаление ненужных приложений.
- Высокий риск: передача данных третьим сторонам без согласия или использование информации для дискриминации. Митигаторы: юридические меры, обращение в регуляторы, отключение устройств от сети.
Контрольный список для пользователя
- Удалите приложения, которые вы не используете.
- Отключите микрофон и местоположение для игр и утилит.
- Проверьте индикаторы использования микрофона (Android, iOS).
- Используйте VPN с блокировкой трекеров при желании.
- Запросите у компаний удаление ваших данных, если подозреваете злоупотребление.
Решающее дерево — быстрое руководство для сомнений (Mermaid)
flowchart TD
  A[Заподозрили прослушивание?] --> B{Приложение открыто сейчас?}
  B -- Да --> C[Закройте приложение и отзовите разрешения]
  B -- Нет --> D{Индикатор микрофона горит?}
  D -- Да --> E[Откройте Настройки → Приложения → Отозвать микрофон]
  D -- Нет --> F{Приложение запрашивало микрофон ранее?}
  F -- Да --> G[Удалите приложение и проверьте сетевой трафик]
  F -- Нет --> H[Наблюдайте и включите Privacy Dashboard]
  E --> I[При необходимости выполните DSAR]
  G --> I
  H --> I
  I --> J[Если нарушение подтвердилось — обратитесь в регулятор]
Когда это не работает: ограничения и ложные срабатывания
- Технология аудиофингерпринта чувствительна к фоновому шуму и плохому качеству записи; не все фрагменты можно корректно идентифицировать.
- Если приложение не имеет подключения к Интернету, оно не сможет отправить отпечатки на сервер и распознавание не произойдёт.
- Легальные сервисы, используемые для распознавания музыки, выполняют функции по запросу пользователя, а не скрытно.
Короткий словарь терминов
- Аудиофингерпринт — цифровой отпечаток звука.
- DSAR — запрос субъекта данных о личной информации (Data Subject Access Request).
- Фоновая служба — часть приложения, работающая при свернутом приложении.
- Индикатор доступа — визуальное обозначение в ОС, что микрофон или камера используются.
Часто задаваемые вопросы
Приложение слушает — можно ли доказать это технически?
Да, можно: включите мониторинг сетевого трафика и логирование доступа к микрофону; если приложение отправляет аудиоданные на внешние домены — это доказательство передачи.
Удаление приложения достаточно, чтобы остановить сбор данных?
Удаление приложения прекращает его активность на устройстве, но не гарантирует удаление уже собранной информации на серверах третьей стороны. Для этого нужен запрос на удаление данных.
Поможет ли простое отключение доступа к Интернету?
Отключение сети предотвратит отправку данных, но приложение всё ещё может записывать аудио локально. Лучше сочетать отключение сети с отзывом разрешений и удалением приложения.
Краткое объявление (100–200 слов)
Если вы обеспокоены тем, что приложения на вашем смартфоне могут «подслушивать» телевизор и использовать эти данные для таргетированной рекламы — действуйте. Проверьте список установленных приложений, отзовите доступ к микрофону и местоположению у тех, кто в них не нуждается, и удалите подозрительные приложения. На современных устройствах есть индикаторы использования микрофона и панель приватности, которые помогают отследить, когда приложения обращаются к аппаратуре. Жителям ЕС стоит использовать права по GDPR для доступа к данным и их удаления. Для корпоративных устройств рекомендуется внедрять политики установки, мониторинг и обучение сотрудников.
Image credit: William Potter/Shutterstock.com.
Итог
- Приложения действительно могут использовать микрофон для распознавания телепередач и рекламы.
- Самая простая защита — удалить сомнительные приложения и отозвать разрешения.
- Для продвинутых мер — блокируйте домены трекинга, подавайте DSAR и используйте политики для корпоративных устройств.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
