
Введение в терминологию контейнеров и Docker

TL;DR
Docker и контейнеры позволяют запускать приложения в изолированных средах без полноценной гостевой ОС. Контейнеризация экономит ресурсы и ускоряет развёртывание по сравнению с аппаратной виртуализацией, но имеет свои ограничения (ядро разделяется с хостом). В статье объяснены ключевые понятия: виртуализация, LXC, образы, контейнеры и Dockerfile; приведены сценарии применения, чеклисты для ролей и руководство по принятию решения.
Важно: контейнеры — это не замена всем существующим технологиям. Они оптимальны для микросервисов и повторяемых сред, но не для всех типов приложений.
Предисловие
Для многих разработчиков, сисадминов и инженеров по качеству контейнеры сначала кажутся чем-то загадочным и даже пугающим. Часто люди тестируют технологию вслепую, опираясь на статьи «за» и «против», и упускают базовую модель работы. Цель этой статьи — объяснить исторический контекст и основные термины так, чтобы вы могли принять взвешенное решение о применении контейнеров в ваших проектах.
Определение: контейнер — лёгкая изолированная среда для запуска одного или нескольких процессов; образ — неизменяемый набор файлов и метаданных, из которого создаётся контейнер; Dockerfile — рецепт для создания образа.
Как появилась идея контейнеров
Долгое время сервера представляли собой физические машины, на которых работала одна операционная система и на ней размещалось множество сайтов и приложений. Масштабирование означало покупку нового железа и ручную настройку. Автоматизация тогда только набирала обороты.
Появление виртуализации дало возможность делить один физический сервер на несколько виртуальных машин, каждая со своей собственной гостевой ОС. Это снизило расходы и упростило управление инфраструктурой: можно было клонировать образы, делать снапшоты и миграции между хостами.
Определение: виртуализация — эмуляция аппаратных компонентов (CPU, память, диски, сеть) программой, которая создаёт виртуальные машины, каждая из которых запускает полноценную гостевую ОС.
Преимущества аппаратной виртуализации
- Изоляция: каждая виртуальная машина полностью отделена от других.
- Совместимость: можно запускать разные версии ОС на одном физическом сервере.
- Снапшоты и миграции: легко сохранить состояние и переместить ВМ между хостами.
Ограничения
- Накладные расходы: полноценная гостевая ОС потребляет память и диск.
- Длительное время запуска: загрузка гостевой системы занимает больше времени, чем запуск процесса в контейнере.
Alt: Схема аппаратной виртуализации — гостевая виртуальная машина поверх хостовой системы
Переход к лёгкой виртуализации на уровне ОС
Разработчики ядра Linux и сообщество предложили идею «виртуализации процессов» — вместо полной эмуляции аппаратуры можно изолировать пространства процессов, сети и файловой системы внутри одного ядра. Так появились LXC и схожие механизмы в других ОС (Solaris Zones, BSD jails, OpenVZ).
Определение: LXC (Linux Containers) — набор инструментов и технологий ядра Linux для создания изолированных пользовательских пространств, похожих на лёгкие виртуальные машины.
Преимущество такого подхода — минимальные системные требования и быстрый запуск: контейнеры используют общее ядро хоста и содержат только необходимые для приложения зависимости.
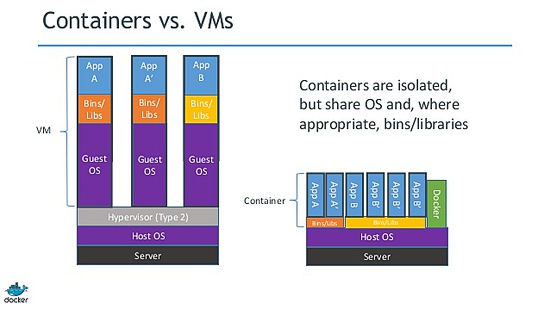
Alt: Сравнение контейнеров и виртуальных машин: контейнеры занимают меньше ресурсов и используют общее ядро
Docker и эволюция инструментов контейнеризации
В 2013 году компания dotCloud представила Docker — инструмент и экосистему, который упростил создание, распространение и запуск контейнеров. Docker объединил практики образов, реестров, декларативного описания сборки (Dockerfile) и богатой CLI/интеграции.
Определение: Docker — набор инструментов и формат для создания и запуска контейнеров, ориентированный на разработчиков и DevOps-практики.
Ключевые элементы Docker:
- Образ (image): статический артефакт, содержащий приложение и все зависимости.
- Контейнер (container): запущенный образ, изолированная среда с собственными процессами и сетевыми настройками.
- Dockerfile: текстовый файл с инструкциями для сборки образа.
- Registry: хранилище образов (например, Docker Hub или приватный реестр).
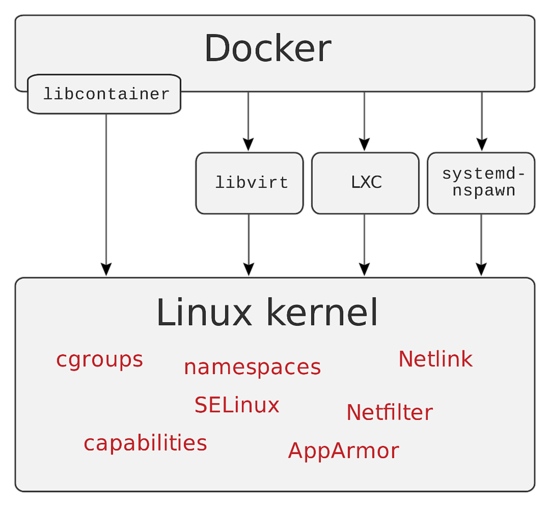
Alt: Схема работы Docker: образ -> контейнер -> реестр образов
Основные идеи в одном абзаце
Контейнеры минимизируют избыточность системных компонентов, изолируя приложение и его зависимости на уровне пользователя и процесса, а не на уровне аппаратной эмуляции. Это ускоряет развёртывание, упрощает переносимость и снижает потребление ресурсов по сравнению с виртуальными машинами.
Когда контейнеры — хорошее решение
- Микросервисы и распределённые приложения.
- Среды непрерывной интеграции и доставки (CI/CD).
- Быстрое масштабирование нескольких однотипных процессов.
- Тестирование в воспроизводимых средах.
Когда контейнеры не подходят
- Приложения, требующие собственного ядра или специфических драйверов.
- Полная изоляция безопасности на уровне аппаратуры (в отдельных критичных для безопасности системах VM могут быть предпочтительнее).
- Тяжёлые монолитные приложения с нестандартными требованиями к ОС.
Модели мышления и эвристики
- «Образ как контракт»: образ должен содержать всё, что нужно приложению, чтобы работать одинаково в любой среде.
- «Контейнер — единица деплоя, а не единица разработки»: один контейнер — один процесс/сервис (хотя допускаются исключения).
- «Минимализм в образе»: уменьшайте размер образа, исключая лишние утилиты и кеши.
- «Идем снизу вверх»: сначала опишите, что требуется приложению (порты, переменные окружения, тома), затем соберите образ.
Факто-бокс
- Примечательные даты: появление KVM в ядре Linux с 2007 года; Docker впервые представлен в 2013 году.
- Сравнение по времени запуска: ВМ — секунды до минут; контейнер — миллисекунды до секунд (зависит от сервиса).
- Ресурсы: контейнеры экономят память и диск по сравнению с полноценной гостевой ОС.
Альтернативные подходы
- Полная виртуализация (VM): лучшая изоляция и возможность запускать разные ОС.
- LXC / systemd-nspawn: ближе к «чистым» контейнерам на уровне ОС, без оболочки Docker.
- Serverless: вместо управления контейнерами можно запускать функции как услугу, если архитектура подходит.
Контрпримеры и когда контейнеризация может подвести
- Нагрузочные тесты, которые зависят от поведения ядра (показатели могут отличаться от хоста).
- Аппаратно-зависимые приложения (специфические NIC, GPU/FPGA) требуют дополнительной настройки и не всегда переносятся без изменений.
- Сложные состояния баз данных: контейнеры удобны для статeless-сервисов; для stateful-сервисов нужно планировать хранение данных (тома, внешние БД).
Пошаговая мини-методология для внедрения контейнеров в проект
- Идентифицируйте кандидатов: сервисы с лёгкой зависимостью от ОС и чётко определёнными входами/выходами.
- Создайте простой Dockerfile для одного сервиса.
- Запустите контейнер локально и проверьте поведение под нагрузкой и в тестах.
- Организуйте репозиторий образов (реестр) и CI-сборку образов.
- Настройте оркестрацию (Kubernetes, Docker Swarm или системный менеджер) по мере необходимости.
- Наблюдайте, логируйте и постепенно переносите остальные сервисы.
Чеклисты по ролям
Разработчик:
- Проверить, что приложение запускается в контейнере локально.
- Создать минимальный Dockerfile и .dockerignore.
- Настроить переменные окружения и конфигурацию извне (через тома или переменные).
- Добавить тесты, запускаемые внутри контейнера в CI.
Системный администратор / DevOps:
- Выбрать стратегию хранения образов (публичный/приватный реестр).
- Настроить политики обновления и безопасности образов.
- Спланировать мониторинг и бэкап томов.
- Определить модель сети и управление секретами (vault/secret manager).
Инженер QA:
- Подготовить тестовую среду с теми же версиями образов, что и в CI.
- Автоматизировать регрессионные и интеграционные тесты в контейнерах.
- Проверить сценарии восстановления и миграции данных.
Энтузиаст / любитель:
- Поэкспериментировать с готовыми образами из Docker Hub.
- Изучить Dockerfile, запустить контейнеры с томами для данных.
- Ознакомиться с базовой безопасностью: привилегии, пользователи внутри контейнера.
Принятие решения — простая схема
flowchart TD
  A[Есть ли требование к разной гостевой ОС?] -->|Да| B[Используйте виртуальные машины]
  A -->|Нет| C[Можно ли разделить приложение на процессы/сервисы?]
  C -->|Да| D[Используйте контейнеры 'Docker/LXC']
  C -->|Нет| E[Оцените Serverless или традиционный деплой]
  D --> F{Требуется оркестрация?}
  F -->|Да| G[Рассмотрите Kubernetes или Swarm]
  F -->|Нет| H[Достаточно простого Docker Compose или systemd]
Критерии приёмки
- Образ воспроизводим: одна и та же сборка даёт одинаковый артефакт.
- Контейнер разворачивается автоматически в CI и проходит базовые интеграционные тесты.
- Логи и метрики доступны внешнему системе наблюдения.
- Процесс обновления и отката описан и протестирован.
Безопасность и ограничения
- Контейнеры разделяют ядро хоста: уязвимость в ядре может затронуть все контейнеры.
- Минимизируйте привилегии: не запускайте процессы от root без необходимости.
- Используйте сканирование образов на уязвимости и подписывайте артефакты.
- Планируйте хранение секретов отдельно от образов (не храните секреты в образах).
Примеры практических сценариев
- Локальная разработка: каждый разработчик запускает контейнеры, идентичные продакшн-образам, что устраняет проблему «у меня работает».
- CI-пайплайн: тесты выполняются в контейнерах с теми же зависимостями, что и в реальном деплое.
- Микросервисы: каждый сервис поставляется как отдельный образ и масштабируется независимо.
Советы по написанию Dockerfile
- Базируйтесь на минимальных образах (alpine, slim) если это подходит.
- Разделяйте стадии сборки (multi-stage builds) для уменьшения размера финального образа.
- Используйте .dockerignore, чтобы исключить ненужные файлы из контекста сборки.
- Явно указывайте версии зависимостей в Dockerfile, чтобы сборки были детерминированными.
Глоссарий в одну строку
- Образ: неизменяемый артефакт с приложением и зависимостями.
- Контейнер: запущенный экземпляр образа.
- Dockerfile: сценарий сборки образа.
- Registry: хранилище образов.
- LXC: контейнеризация на уровне ОС в Linux.
- VM: виртуальная машина с собственной гостевой ОС.
- Snapshot: сохранённое состояние виртуальной машины.
Краткое руководство для следующих шагов
- Ознакомьтесь с простым Dockerfile и создайте тестовый образ.
- Добавьте контейнер в CI и прогоните тесты.
- Настройте приватный реестр или используйте публичный, если политика позволяет.
- Планируйте оркестрацию для продакшн-окружения при больших нагрузках.
Заключение
Переход от физических серверов, через аппаратную виртуализацию, к контейнерам — это эволюция в сторону быстроты, экономии ресурсов и повторяемости. Контейнеры не решают все проблемы, но дают мощный инструмент для управления приложениями и их окружением. Прежде чем внедрять контейнеры повсеместно, оцените требования по безопасности, хранению состояния и совместимости ядра.
Примечание: в следующей части будет подробно показано, как установить Docker и создать первый образ и контейнер. Подпишитесь на обновления, чтобы не пропустить практическую часть.
Краткое резюме
- Контейнеры экономят ресурсы и ускоряют развёртывание по сравнению с виртуальными машинами.
- Docker упростил работу с образами и запуском контейнеров за счёт инструментов и форматов.
- Контейнеры подходят для микросервисов и CI/CD, но требуют внимательного отношения к безопасности и хранению данных.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
