
Автоматизация с CloudWatch Events в AWS
Что такое CloudWatch Events?
CloudWatch Events — сервис AWS, который связывает причину и следствие: он получает события (JSON-поведения), происходящие в вашей учётной записи, и направляет их в указанные цели. Это позволяет автоматизировать реакции на изменения ресурсов (EC2, S3, CodePipeline и т.д.) или запускать задачи по расписанию.
Определение в одну строку: событие — это JSON-объект, описывающий действие; правило — фильтр, который отбирает события; цель — приёмник события, который выполняет работу.
Пример события
Ниже пример события, которое может появиться при завершении работы (termination) EC2-инстанса:
{
  "version": "0",
  "id": "6a7e8feb-b491-4cf7-a9f1-bf3703467718",
  "detail-type": "EC2 Instance State-change Notification",
  "source": "aws.ec2",
  "account": "111122223333",
  "time": "2017-12-22T18:43:48Z",
  "region": "us-west-1",
  "resources": [
    "arn:aws:ec2:us-west-1:123456789012:instance/i-1234567890abcdef0"
  ],
  "detail": {
    "instance-id": "i-1234567890abcdef0",
    "state": "terminated"
  }
}
Вы можете отслеживать такие события и пересылать их в цели — Lambda-функции, SNS-топики, SQS-очереди, запускать ECS-задачи и другие действия. Возможность маршрутизации в Lambda даёт максимальную гибкость: вы сами пишете код обработки.
Когда использовать CloudWatch Events
- Автоматизация рабочих процессов при изменениях ресурсов (например, удаление, создание ресурсов).
- Реакция на события S3 (загрузка объектов) для обработки фото/видео или ETL.
- Триггер CI/CD через события CodePipeline или репозиториев.
- Запуск периодических задач по расписанию (аналог cron).
Важно: AWS также предлагает Amazon EventBridge — это эволюция CloudWatch Events с дополнительными возможностями интеграции и схемами событий. Для новых, сложных интеграций стоит рассмотреть EventBridge.
Настройка правила события
Из консоли CloudWatch выберите в боковом меню “Rules” и создайте новое правило.
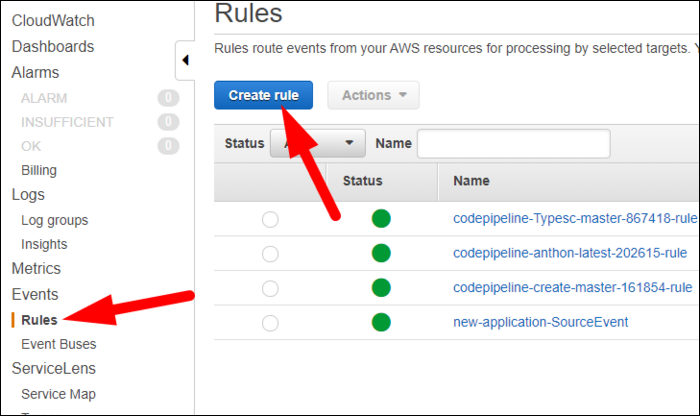
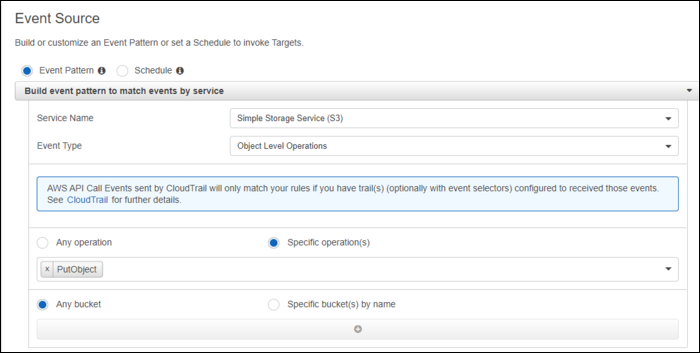
Если вам не нужно периодическое срабатывание, установите Event Source как “Event Pattern” и укажите сервис/шаблон для фильтрации событий.
Для S3 можно выбрать “Object Level Operations” и тип операции, например PutObject. Также можно ограничить правило конкретными бакетами по имени.
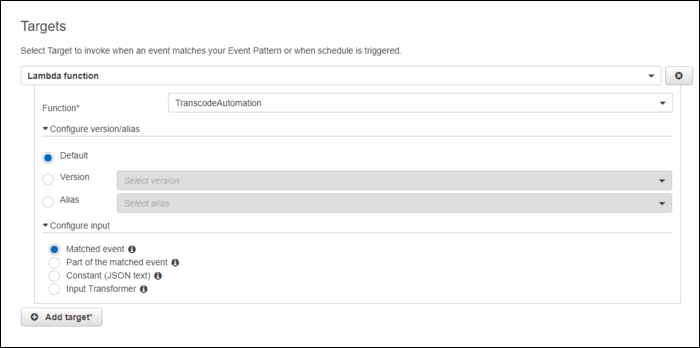
Справа задайте цель. По умолчанию это “Lambda Function” — выберите существующую функцию, которая умеет обрабатывать входящее событие.
Пример простой Lambda для логирования события
При тестировании можно использовать такую функцию, чтобы убедиться, что события приходят:
'use strict';

exports.handler = (event, context, callback) => {
  console.log('LogCloudWatchEvent');
  console.log('Received event:', JSON.stringify(event, null, 2));
  callback(null, 'Finished');
};
Логи Lambda доступны во вкладке “Monitoring” функции (и в CloudWatch Logs).
Цели (targets) и типичные сценарии
- Lambda — быстрый обработчик, подходит для лёгкой логики и интеграций.
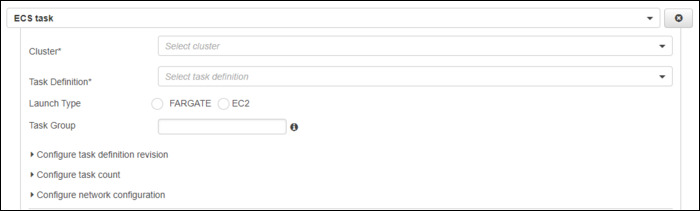
- ECS task — для тяжёлых вычислений и контейнерных приложений (Fargate/EC2).
- SNS и SQS — для передачи сообщений другим системам и организации очередей.
- Kinesis — для потоковой обработки и аналитики.
- Step Functions — для оркестрации сложных рабочих процессов.
Выбирайте цель по требованиям: задержка, гарантия доставки, возможность повторной обработки, масштабируемость.
Пример: запуск ECS-задачи при загрузке файла в S3
- Создайте правило CloudWatch Events с Event Pattern на S3 -> PutObject.
- Ограничьте правило маской имени бакета/префиксом, если нужно.
- В качестве цели укажите ECS task definition и кластер.
- Передайте в задачу через InputTransformer полезную информацию (ARN объекта, имя бакета, метаданные).
- Задача выполняет обработку и отправляет результат в S3 или в очередь.
Совет: используйте переменные в InputTransformer, чтобы не передавать весь заголовок события, а только нужные поля.
Отладка и мониторинг
- Правила управляются в консоли CloudWatch — там же есть вкладка Monitoring с метриками вызовов.
- Логи Lambda и метрики ошибок доступны в CloudWatch Logs и Metrics.
- Для целей типа SQS/SNS проверяйте доставку и DLQ (dead-letter queue) для неуспешных обработок.
Важное: добавьте оповещения (Alarm) на рост ошибок или падение успешных вызовов правила/цели.
Критерии приёмки
- Правило срабатывает при ожидаемом событии (проверено тестовыми событиями).
- Событие доставлено до цели и корректно обработано (проверено логом, ответом или записью в хранилище).
- Отсутствие неожиданных ошибок и допустимый уровень задержки.
- Наличие метрик и оповещений на отказ.
Чеклист для ролей
- DevOps / Администратор:
- Создать правило, настроить IAM-права и провести тестирование.
- Настроить мониторинг и алерты.
- Разработчик:
- Написать и покрыть тестами Lambda/ECS-процесс обработки.
- Обработать ошибки и предусмотреть повторные попытки.
- Менеджер проекта:
- Подтвердить требования безопасности и соответствие политике хранения данных.
Мини-методология настройки правила
- Определите событие-источник и поля, которые вам нужны.
- Протестируйте шаблон Event Pattern с простыми событиями.
- Выберите цель и создайте минимальную функцию-обработчик.
- Прогоните end-to-end и проверьте логи/метрики.
- Добавьте оповещения и DLQ, затем переведите в продуктив.
Когда это не подойдёт или ограничения
- Для глобального маршрутизирования событий между аккаунтами и SaaS-источниками имеет смысл изучить EventBridge.
- Если нужен строгий порядок обработки и транзакционность, рассмотрите использование очередей (SQS) и механизмов контроля повторов.
- Для сверхнизкой задержки и высокочастотных событий стоит оценивать стоимость и масштабируемость выбранных целей.
Безопасность и приватность
- Настройте минимально необходимые IAM-права для правил и целей. Правило должно иметь право на запуск конкретной цели, а функция/задача — на доступ к ресурсам (S3, SSM, Secrets Manager).
- Для конфиденциальных данных избегайте передачи секрета в явном виде через событие; используйте ссылки на секреты (ARN) и считывайте их уже в среде выполнения обработчика.
- Проверьте соответствие локальным требованиям по хранению и обработке персональных данных.
Уровни зрелости использования событий (руководство)
- Уровень 1 — Тестирование: логирование входящих событий в Lambda.
- Уровень 2 — Автоматизация простых задач: запуск обработчиков при загрузке файлов.
- Уровень 3 — Оркестрация: интеграция с Step Functions, гарантия доставки через SQS/SNS.
- Уровень 4 — Расширенная интеграция: кросс-аккаунтные события, EventBridge схемы, кластеризованная аналитика.
Типичные ошибки и как их избегать
- Неправильный Event Pattern — проверьте JSON-шаблон и тестируйте с реальными событиями.
- Отсутствие прав IAM — политике нужно позволять вызывающему сервису запускать цель.
- Перегрузка цели — протестируйте масштабируемость Lambda/ECS и используйте очереди для сглаживания нагрузки.
Быстрая сводка
- CloudWatch Events — мощный инструмент для автоматизации внутри AWS.
- Правила фильтруют события; цели обрабатывают их (Lambda, ECS, SQS, SNS, Kinesis и т.д.).
- Тестируйте, мониторьте и настраивайте права и оповещения.
Важно: рассмотрите Amazon EventBridge для новых интеграций с расширенными возможностями маршрутизации и интеграциями.
Словарь в одной строке
- Event Pattern — шаблон для фильтрации входящих событий.
- Target — цель, принимающая событие и выполняющая действие.
- InputTransformer — механизм для трансформации входного события перед отправкой в цель.
Краткое резюме
CloudWatch Events — удобный и гибкий способ автоматизировать реакции на события в AWS. С его помощью можно настраивать правила для S3, EC2 и многих других сервисов, направлять события в Lambda или ECS для обработки и обеспечивать мониторинг и надежность через метрики и DLQ. Для сложных сценариев рассмотрите EventBridge.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
