
Как использовать Policy Simulator и Access Analyzer в AWS IAM
Краткие ссылки
Регулярные проверки безопасности важны
Policy Simulator тестирует доступ по аккаунту
Access Analyzer выявляет проблемы с кросс‑аккаунтным доступом
Эти два инструмента в консоли управления IAM полезны при ревизиях безопасности. Они позволяют тестировать политики IAM, проверять доступ по пользователям и ролям, анализировать доступ между аккаунтами и получать уведомления при обнаружении проблем.
Почему регулярные проверки безопасности важны
Если в вашей организации много сотрудников и вы используете IAM‑пользователей для учетных записей сотрудников, проводите регулярные проверки политик. Пользователь может иметь несколько прикрепленных политик. Ошибка конфигурации может дать лишние права. Без ревизий такой пользователь будет иметь завышенные привилегии до момента, пока кто‑то это не заметит.
Проблема усиливается при использовании нескольких аккаунтов. Часто организации делят окружения на development, testing, staging и production. Это удобно, но даёт повод по ошибке предоставить доступ между окружениями. Обычно development окружение имеет более свободные права. Если давать cross‑account доступ без ограничений, вы рискуете открыть production ресурсы для внешних аккаунтов или партнёров.
Важно дать внешним компаниям только тот доступ, который действительно нужен. Federation и внешние роли должны быть настроены с минимально необходимыми правами и отслеживаться.
Policy Simulator: тестируйте доступ по аккаунту
Policy Simulator моделирует вызовы API от имени выбранного субъекта (пользователь, роль или группа). Он подставляет права этого субъекта и показывает, какие действия разрешены или запрещены.
Чтобы начать:
- Откройте IAM в AWS Management Console.
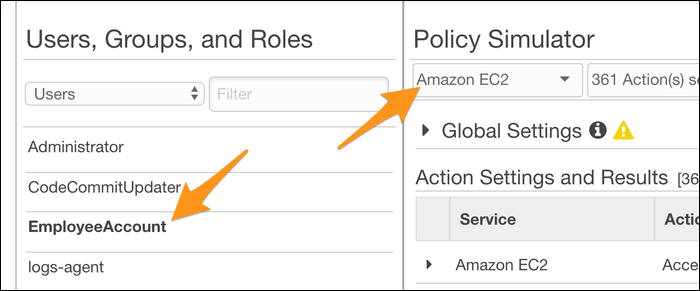
- Выберите пользователя, роль или группу в левой панели.
- Выберите сервис и действии, которые хотите тестировать.
Вы можете тестировать конкретные вызовы API по действию. Но чаще полезно выбрать «Select All» (Выбрать всё) и проверить все возможные действия разом. Это помогает найти ошибки, когда, например, вы дали write‑доступ к S3‑бакету, подразумевая только загрузку, и пропустили, что write включает удаление.
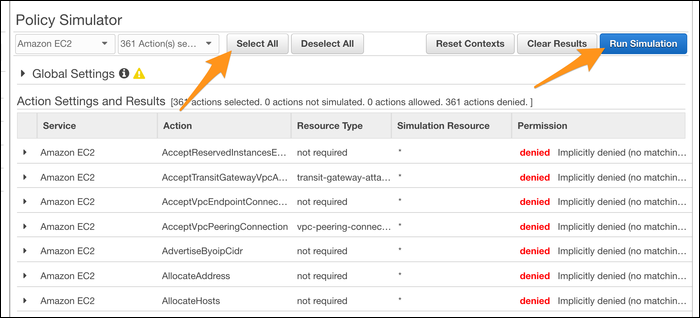
Если кликнуть на конкретное действие, вы увидите, какая IAM‑политика и какое правило даёт разрешение. Внутри симулятора можно править и создавать политики, что делает его простым IDE для быстрой проверки и исправления.
Важно: Policy Simulator моделирует разрешения, а не фактические вызовы в рантайме. Он полезен для проверки логики политик, но не заменяет аудит реальных логов и мониторинга.
Access Analyzer: автоматическое обнаружение проблем с кросс‑аккаунтным доступом
Access Analyzer — инструмент, который автоматически анализирует политики и указывает, какие ресурсы доступны внешним субъектам. Он особенно полезен для обнаружения случайного доступа из development в production или для внешних партнёров.
Инструмент бесплатен и периодически сканирует ваш аккаунт. Включите его и получайте уведомления о потенциальных уязвимых точках.
Чтобы включить анализатор:
- Откройте вкладку Access Analyzer в IAM Management Console.
- Нажмите «Create Analyzer».
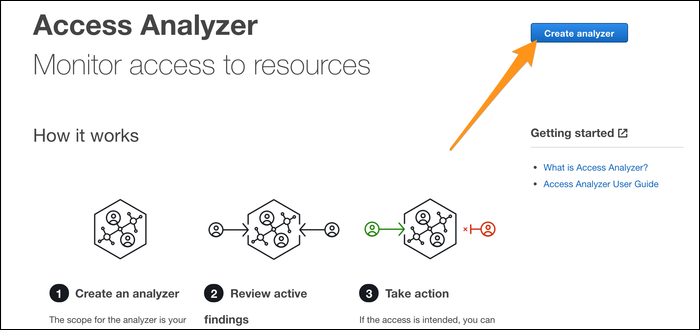
После создания анализатор запустится автоматически. Если всё в порядке, вы увидите пустой список findings. Если найдёт проблему, она появится в списке и вам придёт уведомление.
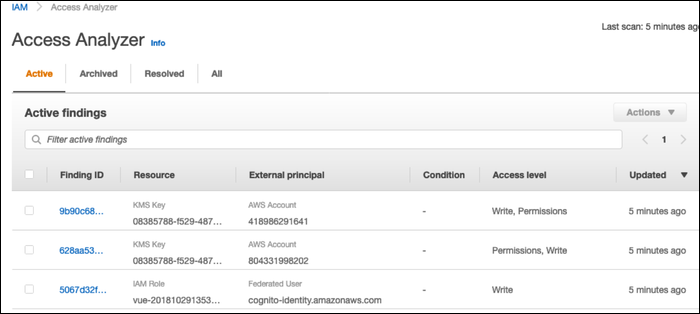
Для каждой находки вы можете отметить, является ли найденный доступ намеренным или нет.
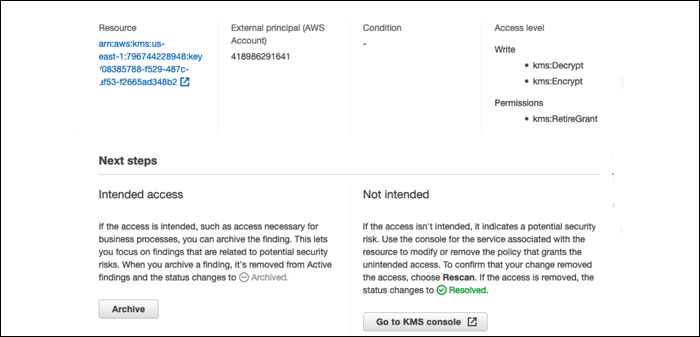
Если инструмент генерирует много ложных срабатываний, настройте правило архивирования через Archive Rules.
Когда эти инструменты помогают, а когда нет
- Работают хорошо: при поиске ошибок конфигурации политик, проверке прав ролей и выявлении кросс‑аккаунтных разрешений.
- Ограничения: не обнаружат логические ошибки в приложении, не заменят анализ логов и S3/CloudTrail/CloudWatch. Они не показывают «что произошло» в рантайме, только «что разрешено» и «кому разрешено».
Альтернативы и дополнительные подходы
- IAM Access Advisor показывает сервисы, к которым субъект обращался. Используйте вместе с Policy Simulator.
- Автоматизированные сканеры безопасности (настенные и облачные SIEM) дают корелляцию событий и обнаружение инцидентов.
- Внешние инструменты Cloud Security Posture Management (CSPM) предлагают централизованный аудит между аккаунтами.
Мини‑методология: как проводить ревизию доступа (шаги)
- Соберите список критичных аккаунтов и ролей (prod, staging, dev).
- Включите Access Analyzer во всех аккаунтах.
- Для каждой важной роли запустите Policy Simulator «Select All».
- Сравните разрешения с принципом наименьших привилегий.
- Пометьте каждую находку Access Analyzer как intended/not intended.
- Исправьте политики и повторно протестируйте.
- Задокументируйте изменения и установите периодичность ревизий (ежеквартально или чаще для prod).
Ролевые чек‑листы для ревизии
Администратор:
- Убедиться, что у аккаунтов root нет постоянных ключей.
- Проверить MFA на административных учетках.
- Проверить политики admin, уменьшить scope, где можно.
Разработчик (dev):
- Проверить, что dev роли не имеют доступа к prod ресурсам.
- Принять использование временных ролей (assume role) для доступа в другие аккаунты.
Операционная команда (prod):
- Запретить открытые KMS‑ключи и S3‑бакеты для внешних аккаунтов.
- Проверить политики на уровне ресурсов и trust policy ролей.
Критерии приёмки
- Все находки Access Analyzer признаны и помечены «intended» или «not intended».
- Для каждой not intended найдена и внедрена корректирующая политика.
- Все критичные роли прошли тест в Policy Simulator с результатом «доступ соответствует ожиданиям».
- Документирован процесс и назначен ответственный за следующую ревизию.
Безопасная практика и жёсткое ужесточение
- Применяйте принцип наименьших привилегий.
- Используйте временные credentials и роли вместо постоянных ключей.
- Включите MFA для всех пользователей с повышенными правами.
- Логируйте действия и интегрируйте CloudTrail/CloudWatch с SIEM.
Важно: настройте оповещения о критичных находках Access Analyzer и автоматическую проверку после изменений политик.
Короткие заметки по приватности и соответствию
Access Analyzer и Policy Simulator не отправляют содержимое ваших ресурсов внешним сервисам — они анализируют политики в рамках вашего аккаунта. Для соответствия требованиям (GDPR, локальные регламенты) документируйте доступы и храните журналы аудита в зашифрованном хранилище.
Когда стоит использовать другие инструменты
- Если вам нужна корреляция действий пользователей и событий — используйте SIEM.
- Если нужна масштабная проверка множества аккаунтов и соответствие политикам компании — подключите CSPM.
Заключение
Policy Simulator и Access Analyzer — базовые, но мощные инструменты для управления правами в AWS. Policy Simulator помогает понять, какие действия разрешены, а Access Analyzer автоматически находит потенциально опасные кросс‑аккаунтные доступы. Включите их оба, внедрите регулярные ревизии и используйте чек‑листы, чтобы снизить риск избыточных привилегий.
Важно: эти инструменты дополняют, но не заменяют, мониторинг рантайма и внешние механизмы обнаружения инцидентов.
Краткое резюме:
- Включите Access Analyzer во всех аккаунтах.
- Используйте Policy Simulator для тестирования ролей и политик.
- Проводите регулярные ревизии и документируйте изменения.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
