
Обновление Managed Kubernetes на DigitalOcean (DOKS)
Быстрые ссылки
- Типы обновлений
- Настройка расписания обновлений
- Ручное обновление
- Обновление через CLI (doctl)
- Surge Upgrades
- План действий и чек-листы
- Критерии приёмки
- Заключение
Типы обновлений
При эксплуатации кластера Kubernetes в DOKS вы встретите два основных типа обновлений:
- Патч-релизы — изменение патча в семантической версии, например 1.20.1 → 1.20.2. Патчи обычно безопасны и содержат исправления безопасности и багов.
- Минорные релизы — обновление минорной версии, например 1.20 → 1.21. Минорные релизы добавляют функции и обычно обратнo-совместимы, но могут содержать пометки устаревания (deprecations), которые приведут к удалению в будущих мажорных релизах.
DigitalOcean предоставляет автоматическое обновление для обоих типов, но минорные релизы по умолчанию не будут применяться автоматически, пока вы явно не включите эту опцию на уровне кластера.
Важно: в экстренных случаях (критическая уязвимость) провайдер может инициировать принудительное обновление даже при отключённых автоматических обновлениях. Также кластер будет принудительно обновлён, если версия станет полностью неподдерживаемой.
Обновления происходят в два этапа: сначала обновляется control plane, затем — worker-ноды. Control plane обновляется без остановки pod’ов, затем ноды перебираются по очереди, и в зависимости от нагрузки и конфигурации это может привести к простою.
Настройка расписания обновлений
Управление расписанием автоматических апгрейдов выполняется в панели DigitalOcean. Шаги:
- Войдите в аккаунт и выберите кластер на главной странице или через «Kubernetes» в левой панели.
- Перейдите на вкладку «Settings» в верхней части страницы.
- Рядом с «Upgrade window» нажмите «Edit». Выберите день и время в двух выпадающих списках и нажмите «Save».
DigitalOcean запланирует автоматические обновления на четырёхчасовой интервал, начинающийся с выбранного времени.
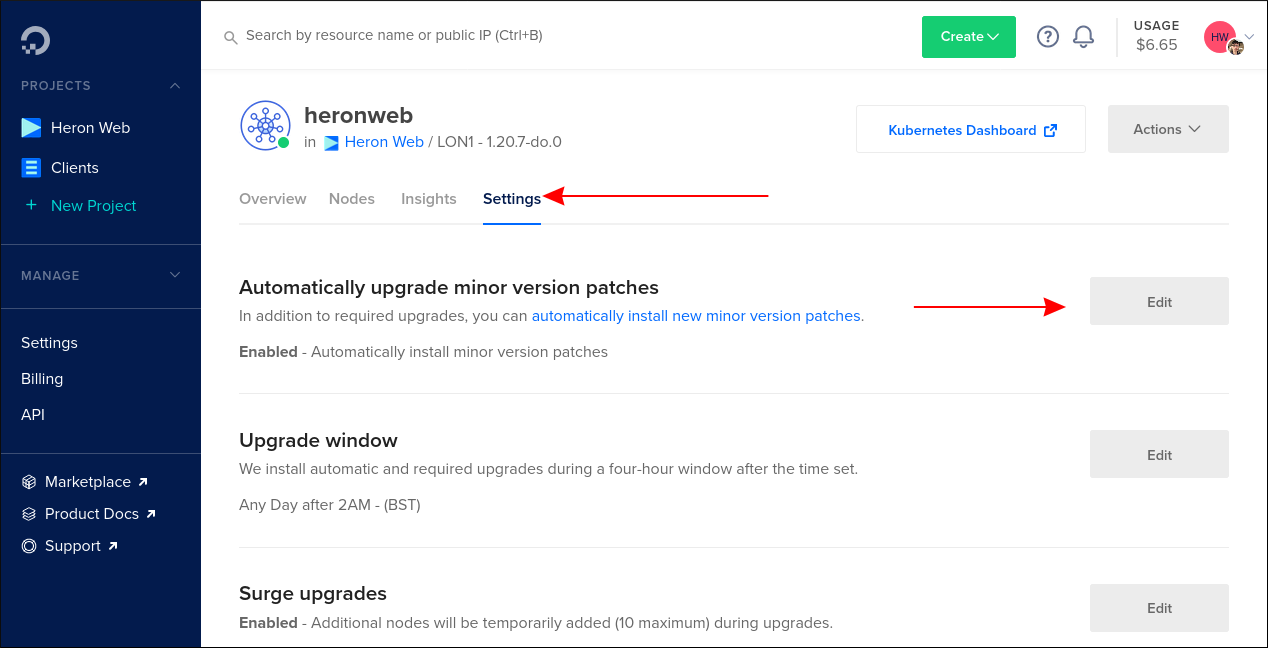
Если вы хотите, чтобы минорные релизы применялись автоматически, включите опцию «Automatically upgrade minor version patches» нажатием «Edit» рядом с соответствующим параметром. Взвесьте это решение с точки зрения стабильности ваших приложений.
Ручное обновление
Когда вам нужно инициировать минорное обновление вручную (если автоматическая опция выключена) или опередить расписание патча, используйте панель:
- Откройте страницу кластера в панели.
- На вкладке «Overview» прокрутите вниз и нажмите «View Available Upgrade». Если кнопки нет — апдейтов не требуется.
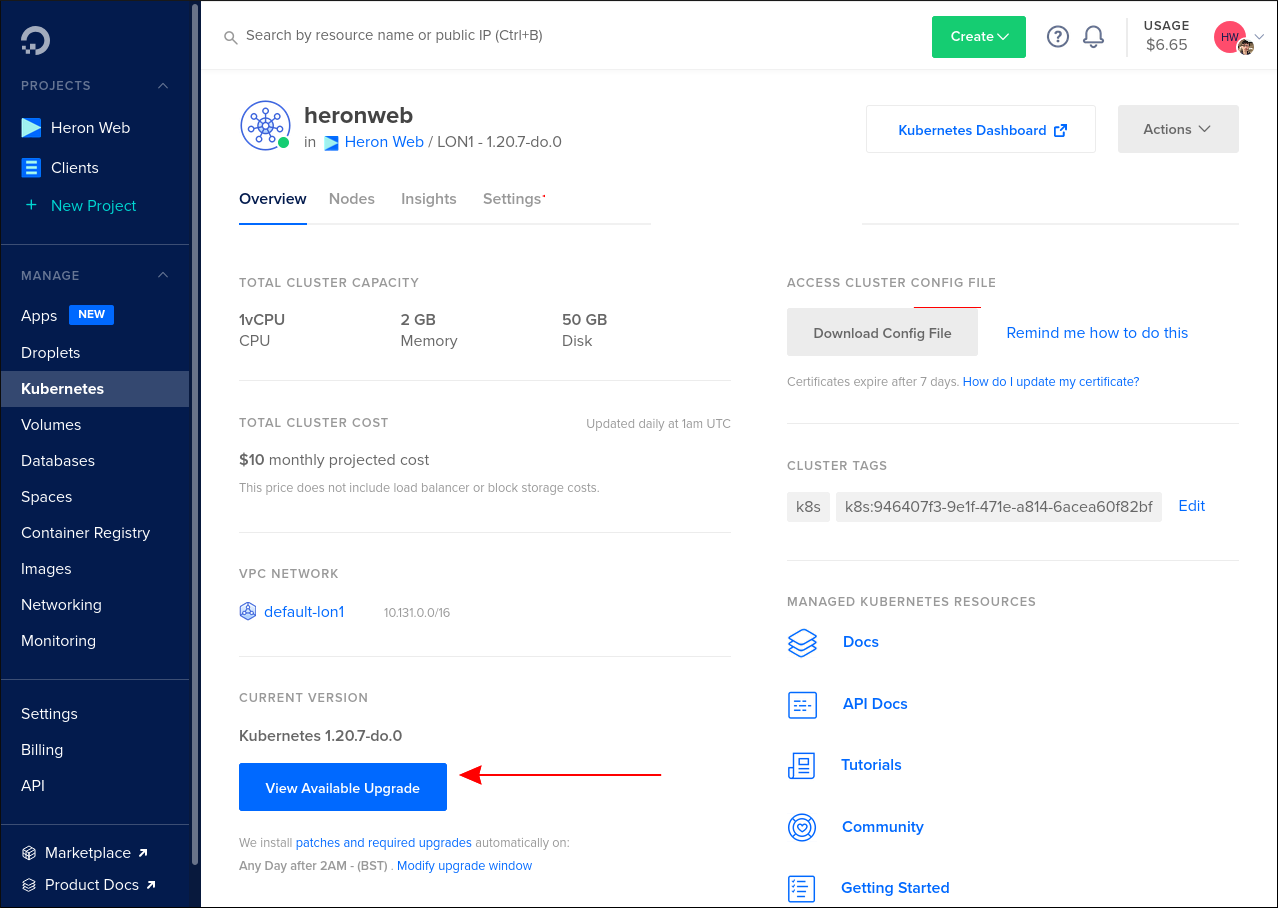
При минорном апгрейде система выполнит lint ваших ресурсов (проверку на совместимость). Это может занять некоторое время. Результаты будут показаны во всплывающем окне.
Если lint выявит проблемы, их нужно устранить до обновления. Несмотря на общую обратную совместимость минорных релизов, изменения в самой платформе DOKS иногда добавляют блоки апгрейда для устаревших конфигураций.
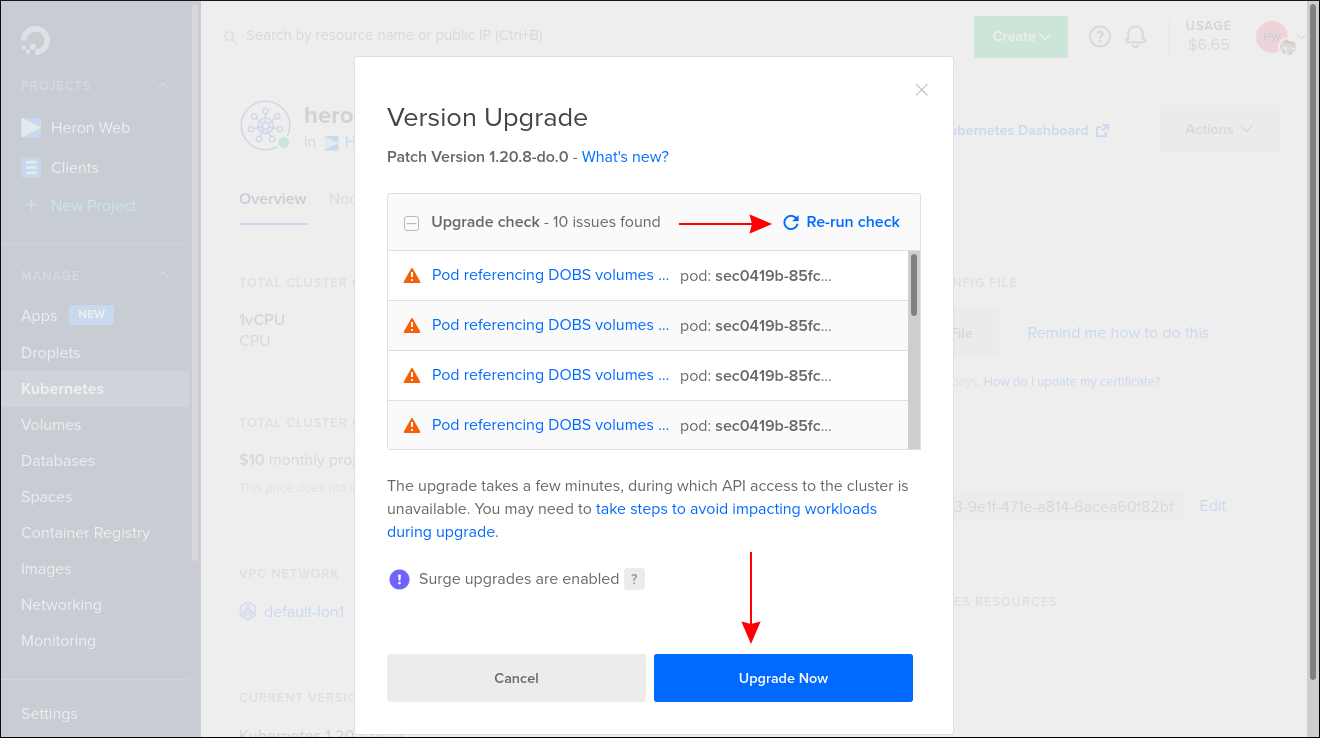
При неудачном прохождении проверки воспользуйтесь официальной документацией DigitalOcean: в ней часто есть раздел «how to fix» с инструкциями по типовым проблемам. После исправлений нажмите «Re-run check». Когда проверка пройдена, нажмите «Upgrade Now».
Прогресс отображается в UI: сначала обновляется Control Plane, затем ноды по очереди. Апдейт может занять от нескольких минут до более длительного времени в зависимости от размера кластера.
Обновление через CLI (doctl)
Для автоматизации внутри вашей инфраструктуры используйте doctl — CLI DigitalOcean. Убедитесь, что doctl установлен и авторизован.
Получить список кластеров:
doctl kubernetes cluster listКоманда показывает все ваши кластеры. Запишите ID кластера.
Узнать доступные версии для обновления:
doctl kubernetes cluster get-upgrades Запустите обновление (пример: перейти на патч 1.20.8):
doctl kubernetes cluster upgrade --version 1.20.8 Если хотите установить самую последнюю доступную версию, можно опустить флаг –version.
Примечание: процесс занимает несколько минут, так же как и через веб-интерфейс.
Советы по автоматизации с doctl:
- Интегрируйте вызовы в CI/CD-пайплайны (например, через GitHub Actions, GitLab CI). Запускайте подготовительные задачи (lint manifests, smoke tests) до апгрейда.
- Отслеживайте прогресс через API или doctl и отправляйте уведомления в Slack/Teams.
Surge Upgrades — как избежать простоя
На старых реализациях обновление однодузлового кластера приводило к простою, поскольку ноды заменялись новыми экземплярами по очереди. Когда в кластере несколько нод, планировщик Kubernetes пытается эвакуировать Pod’ы с ноды, находящейся на апгрейде. При нехватке вместимости всё равно возможны перерывы в обслуживании.
Surge Upgrades — опция, которая позволяет сохранять доступность даже на однодузловых кластерах. При включённых Surge Upgrades DigitalOcean заранее создаёт дополнительные временные worker-ноды (surge nodes), на которые перемещаются Pod’ы на время апгрейда.
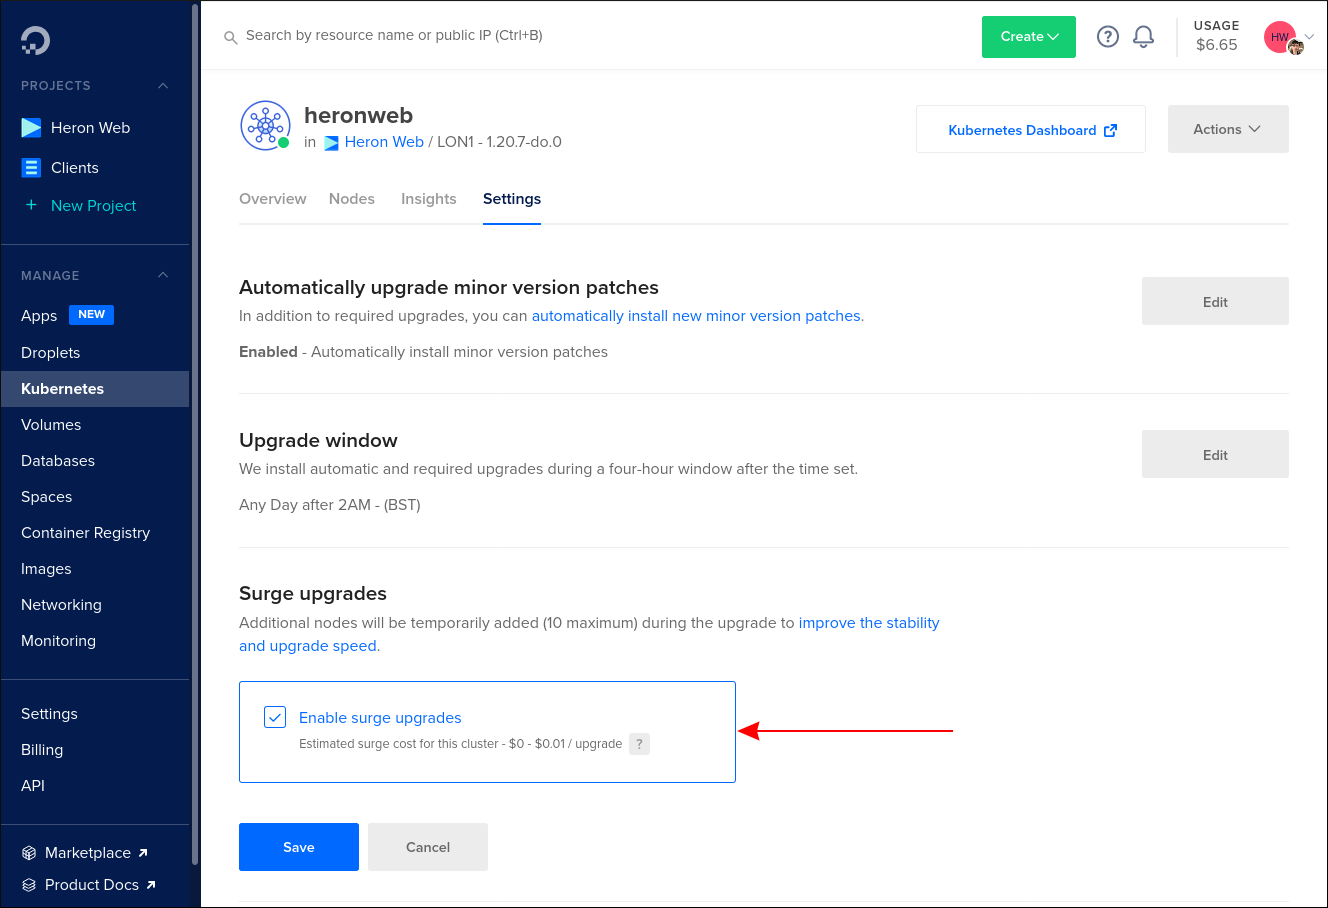
Ключевые факты:
- Максимум 10 surge-ноды добавляются одновременно.
- Surge-ноды тарифицируются по обычному тарифу droplet и живут только во время апгрейда.
Включение Surge Upgrades — рекомендуемая практика для production-кластеров, особенно с критичными SLA. Surge можно включить в Settings кластера; опция также доступна в подтверждении ручного обновления.
Важно: surge-ноды увеличат расходы временно, учитывайте лимиты квот аккаунта и доступность IP-адресов.
План действий перед обновлением (SOP / Playbook)
Ниже — пошаговый playbook для безопасного обновления кластера DOKS.
- Подготовка (T-72–24 часа)
- Проверьте версии и уведомления безопасности для используемых образов и компонентов.
- Убедитесь в наличии актуальных снапшотов/резервных копий etcd (если вы делаете бэкап уровня приложения — выполните его).
- Согласуйте окно обслуживания с заинтересованными сторонами.
- Предпроверки (T-24–1 час)
- Прогоните linter для манифестов (kubeval, kube-linter) и локально примените исправления.
- Проверьте readiness/liveness probes и запросы/лимиты ресурсов.
- Оцените capacity: свободные ресурсы для перемещения Pod’ов.
- Убедитесь, что Surge Upgrades включены при необходимости.
- Непосредственно обновление
- Запустите обновление (UI или doctl).
- Мониторьте Control Plane и worker-ноды.
- Следите за логами критичных приложений и метриками (latency, error rate).
- Валидация после обновления
- Проверка статуса всех контроллеров и DaemonSet’ов.
- Выполните smoke tests (публичные эндпоинты, внутренние интеграции).
- Контролируйте SLO/SLI.
- Откат (если требуется)
- Если нарушение критично и не устраняется быстро — следуйте заранее подготовленному плану отката (см. раздел «Критерии приёмки»).
Ролевые чек-листы
Оператор (SRE/DevOps):
- Проверить quota аккаунта и лимиты IP.
- Убедиться в наличии резервных копий и snapshot’ов.
- Включить Surge Upgrades для production; проверить планирование обновлений.
- Мониторить узлы и метрики во время апдейта.
Разработчик / Владелец сервиса:
- Проверить совместимость API и используемых Kubernetes API-версий.
- Протестировать приложение на целевой минорной версии в staging.
- Убедиться, что readiness/liveness корректны.
PM / Владелец продукта:
- Сообщить пользователям о возможном коротком периоде деградации.
- Согласовать окно обновления с заинтересованными сторонами.
Матрица рисков и меры смягчения
- Нехватка места для перемещения Pod’ов → Включить Surge Upgrades или временно увеличить количество нод/ресурсов.
- Несовместимость API/Deprecated features → Прогонить lint и тесты; отложить обновление до исправлений.
- Увеличение задержки/ошибок после обновления → Запустить Canary/Smoke тесты; при регрессионных показателях — откат.
- Финансовый шок из-за surge-ноды → Оповестить фин. владельца, оценить стоимость на тестовом кластере.
Критерии приёмки
Перед тем, как считать обновление успешным, выполните следующие проверки:
- Все ноды в кластере в статусе Ready.
- Все Deployments имеют желаемое количество доступных реплик.
- Ключовые метрики (latency, error rate) не ухудшились более, чем на заранее согласованные границы.
- Smoke tests прошли успешно для всех критичных сервисов.
- Нет незапланированных CrashLoopBackOff или ImagePullBackOff.
Если один из критериев не выполнен — инициировать процедуру отката или план исправления.
Тестовые сценарии и критерии приёмки (Test cases)
- Smoke test публичного эндпоинта
- Метод: HTTP GET
- Ожидаемый результат: 200 OK в течение SLA (например, < 500 ms)
- Проверка масштабирования
- Развернуть нагрузочный тест; убедиться, что HorizontalPodAutoscaler срабатывает корректно.
- Проверка персистентности
- Выполнить запись в PVC и прочитать после перезагрузки ноды.
- Проверка конфигурации сетевой политики
- Попробовать доступ из запрещённого пространства имён — доступ должен быть заблокирован.
Советы по совместимости и миграции
- Всегда тестируйте минорные релизы в staging с теми же CRD и операторами, что и в production.
- Следите за changelog Kubernetes и DOKS release notes; там могут быть упоминания о специфичных для платформы изменениях.
- Планируйте время на исправление устаревших API (например, некоторые API версии API групп могут быть помечены как deprecated).
Decision flow (Mermaid)
flowchart TD
  A[Есть доступные обновления?] -->|Нет| B[Ничего не делать]
  A -->|Да| C{Это патч или минор?}
  C -->|Патч| D[Автоматически применить в окне]
  C -->|Минор| E{Включены ли авт. минорные обновления?}
  E -->|Да| D
  E -->|Нет| F[Запланировать ручное обновление]
  F --> G{Прошёл ли lint?}
  G -->|Да| H[Включить Surge?]
  G -->|Нет| I[Исправить ошибки и повторить]
  H -->|Да| D
  H -->|Нет| J[Проверить capacity и тестировать]
Glossary — однострочные определения
- Control Plane: компоненты Kubernetes, управляющие состоянием кластера.
- Worker node: виртуальная машина (droplet) где выполняются Pod’ы.
- Surge node: временная нода, создаваемая во время Surge Upgrades.
- Lint (в контексте обновления): автоматическая проверка конфигураций кластера на совместимость.
Пример конфигурации CI для автоматизации обновлений (шаблон)
- Этап 1: Pull latest manifests → kube-linter → unit tests
- Этап 2: deploy to staging → run smoke tests
- Этап 3: при успехе, вызвать doctl для обновления или поставить задачу на оператора
Дополнительный snippet для проверки статуса после обновления:
kubectl get nodes -o wide
kubectl get pods --all-namespaces | grep -E "CrashLoopBackOff|ImagePullBackOff"
Когда автоматические минорные обновления не подходят (контрпримеры)
- Если вы используете специфичные версии операторов/CRD, которые ещё не поддерживают новую минорную версию.
- Если у вас строгие регрессионные тесты, которые требуют ручной проверки перед релизом.
- Когда политикой безопасности запрещены изменения без предварительного одобрения change advisory board.
Заключение
DigitalOcean DOKS упрощает жизнь при управлении Kubernetes, предоставляя как UI-инструменты, так и doctl для автоматизации. Лучшие практики:
- Включайте автоматические патч-апдейты для своевременных исправлений безопасности.
- Взвешенно включайте автоматические минорные апгрейды — тестируйте в staging.
- Для production используйте Surge Upgrades, резервные копии и заранее подготовленные playbook’и.
Следуйте предложенным чек-листам и тест-кейсам, чтобы минимизировать риски и гарантировать высокую доступность сервисов.
Сводка
- Разделите стратегию: патчи — автоматические, миноры — по проверке.
- Surge Upgrades значительно уменьшают риск простоя.
- Всегда прогоняйте lint и smoke tests перед апгрейдом.
- Иметь SOP, планы отката и роли — критично для безопасных обновлений.
Примечание: поддерживайте документацию и runbook в актуальном состоянии и репетируйте процедуру обновления в не-prod средах.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
