
Как защитить аккаунт Disney+ от взлома
Быстрые ссылки
Как взламывают аккаунты Disney+
Как защитить аккаунт Disney+
Откликается ли Disney на подозрительные входы
Что должен сделать Disney, чтобы защитить пользователей
Как взламывают аккаунты Disney+
Disney заявил изданию Variety, что не обнаружил «доказательств утечки на своих серверах», и что только «небольшой процент» из более чем 10 миллионов пользователей пострадал от утечки логинов.
Если серверов Disney не взламывали, почему в продаже тысячи скомпрометированных логинов? На практике чаще всего причина — повторное использование паролей и автоматизированные атаки “credential stuffing”.
Определение: credential stuffing — автоматическая проверка комбинаций логинов и паролей, слитых с других сайтов, на новых сервисах.
Как это работает, простыми словами:
- Вы используете один и тот же email и пароль на многих сайтах.
- Один из этих сайтов попадает в утечку.
- Злоумышленники получают базу логинов/паролей и автоматически пробуют комбинации на других сервисах, включая Disney+.
Ещё одна возможная причина — кейлоггеры и другое вредоносное ПО, которое похищает введённые пароли прямо с устройства. Но массовая продажа логинов обычно указывает на использование ранее скомпрометированных баз данных, а не на единую крупную утечку у одного провайдера.
Факт: в подборке объявлений о продаже упоминались цены примерно от $3 до $11 за учётную запись.
Важно: опрос Google / Harris Poll (2019) показал: 52% людей используют один и тот же пароль для нескольких аккаунтов, 13% — используют один и тот же пароль везде, и только 35% используют уникальные пароли повсеместно.
Как защитить свой аккаунт Disney+
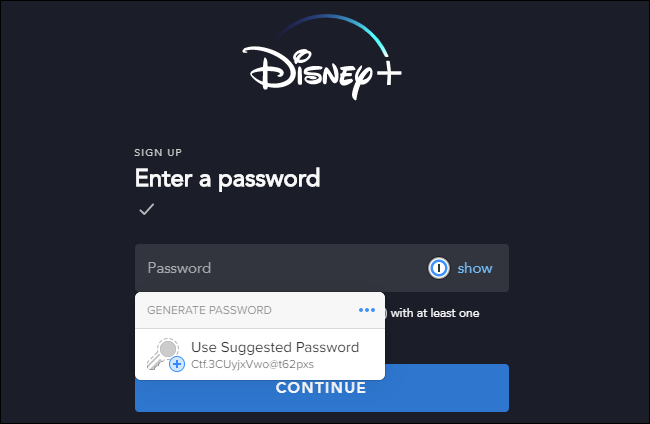
Основная защита — уникальные и сложные пароли плюс многофакторная аутентификация. Конкретные шаги для пользователя:
Используйте менеджер паролей. Он генерирует и хранит уникальные пароли для каждого сайта. Вам нужно помнить только один мастер‑пароль.
Смените повторно используемые пароли на уникальные. Начните с самых важных аккаунтов: почта, банковские сервисы, потоковые сервисы и соцсети.
Включите двухфакторную аутентификацию (2FA) там, где можно. 2FA добавляет второй уровень защиты (код SMS, приложение‑генератор кодов, аппаратный ключ). Это защитит аккаунт даже при утечке пароля.
Проверьте, не фигурирует ли ваш email в известных утечках. Сервисы вроде Have I Been Pwned? позволяют проверить появление вашей учётной записи в утекших базах. Помните: отсутствие в базе не гарантирует, что пароль не был украден.
Обновите ПО и просканируйте устройство антивирусом. Кейлоггеры и другое ПО крадут пароли локально.
При подозрениях — выйдите из всех активных сессий и смените пароль. Многие сервисы позволяют «выйти со всех устройств» и сбросить токены доступа.
Следите за платежной информацией: если с аккаунта списывали платёжные средства, свяжитесь с банком и подайте спор.
Какие инструменты использовать:
- Менеджеры паролей: 1Password, LastPass, Dashlane, Bitwarden, KeePass. Браузерные менеджеры лучше заменить отдельным менеджером при возможности.
- Проверки утечек: Have I Been Pwned? и встроенные проверки менеджеров паролей.
Короткая инструкция по смене пароля Disney+:
- Перейдите в настройки аккаунта.
- Выберите «Сменить пароль».
- Введите уникальный сложный пароль из менеджера паролей.
- Выйдите со всех устройств (если доступно) и включите 2FA при появлении опции.
Disney действительно отслеживает подозрительные входы
Disney сообщил Variety, что при обнаружении подозрительного входа они «проактивно блокируют соответствующий аккаунт и направляют пользователя выбрать новый пароль». Если Disney применяет такие меры быстро, скомпрометированные данные могут быть менее ценны для злоумышленников.
Если вас заблокировали — обратитесь в службу поддержки Disney+. Делайте это через официальные каналы на сайте или в приложении.
Что Disney может сделать дополнительно для безопасности пользователей
Disney может и должна усилить защиту пользователей. Рекомендуемые меры для провайдера:
- Внедрить и поощрять двухфакторную аутентификацию для всех пользователей.
- Реализовать механизм обнаружения и блокировки credential stuffing: лимиты по попыткам входа, задержки, IP‑блокировки, CAPTCHAs, и блокировка известных «тёплых» адресов из ботнетов.
- Автоматически проверять логины пользователей на совпадения с известными утечками и уведомлять владельцев о необходимости смены пароля.
- Принудительно сбрасывать пароли и завершать сессии при массовых подозрительных действиях.
- Ввести «breached credentials detection»: интеграцию с базами типа Have I Been Pwned? или собственные алгоритмы анализа.
- Применять Device/Behavioral fingerprinting и алгоритмы выявления аномалий (географические отклонения, неожиданная скорость навигации, множественные одновременные сессии).
Эти меры не устранят проблему полностью, но существенно снизят её масштаб.
Мини‑методология: что делать пользователю при подозрении на взлом
- Немедленно смените пароль и сделайте его уникальным.
- Выйдите из всех устройств (через настройки аккаунта).
- Включите двухфакторную аутентификацию для аккаунта и для почты, связанной с аккаунтом.
- Проверьте и при необходимости удалите неизвестные платёжные методы.
- Проверьте остальные аккаунты, где вы могли использовать тот же пароль, и смените их пароли.
- Просканируйте устройство антивирусом и смените пароли на чистом устройстве.
- Свяжитесь с поддержкой сервиса и/или банком, если были несанкционированные списания.
Ролевые чеклисты
Пользователь — быстрые шаги:
- Установить менеджер паролей и создать уникальный пароль для Disney+.
- Включить 2FA на почте и, если есть, на Disney+.
- Проверить утечки по email.
- Выйти из всех устройств и сменить платежные данные при подозрениях.
Администратор/безопасник в компании потокового сервиса:
- Включить мониторинг попыток входа и аномалий.
- Настроить лимиты и автоматические блокировки при массовых неудачных попытках.
- Интегрировать проверку на утечки паролей.
- Подготовить план уведомлений и процедуру принудительной смены паролей.
Playbook для инцидента компрометации (короткий)
- Детектирование: идентифицировать всплеск логинов с разных IP/устройств.
- Оценка: определить объём затронутых аккаунтов и способ атаки.
- Митигирование: временно блокировать подозрительные попытки, вводить дополнительные проверки (CAPTCHA, задержки).
- Валидация: сверить с базами утечек, чтобы понять, используются ли старые креды.
- Коммуникация: отправить письма‑уведомления пострадавшим с инструкцией сменить пароль и включить 2FA.
- Пост‑инцидент: принудительная смена паролей при необходимости, ревью логов, внедрение долгосрочных исправлений.
Когда предложенные меры не сработают (ограничения)
- Если пользователь использует кейлоггер на устройстве, смена пароля с того же устройства не решит проблему. Нужна чистая система.
- Некоторые пользователи игнорируют уведомления и не включают 2FA — это человеческий фактор.
- Совершенно уникальные пароли и 2FA уменьшают риск, но не устраняют полностью фишинг и социальную инженерию.
Факто‑бокс — ключевые числа и факты
- Цена на скомпрометированные аккаунты: примерно $3–$11 за аккаунт (в объявлении о продаже).
- Аудитория Disney+: более 10 миллионов пользователей (упомянуто в заявлении).
- Oпрос Google / Harris Poll (2019): 52% используют один и тот же пароль для нескольких аккаунтов; 13% используют один и тот же пароль везде; 35% используют уникальные пароли.
1‑строчный глоссарий
- Credential stuffing — автоматическая проверка слитых логинов/паролей на других сервисах.
- 2FA — двухфакторная аутентификация, второй уровень защиты (код или ключ).
- Менеджер паролей — программа для генерации и хранения уникальных паролей.
- Кейлоггер — вредоносное ПО, записывающее нажатия клавиш.
Критерии приёмки (как проверить, что вы защищены)
- Ваш аккаунт Disney+ имеет уникальный пароль, не используемый в других сервисах.
- Для связанной с аккаунтом почты включена 2FA.
- Вы получаете уведомления о входах с новых устройств и проверяете их.
- При подозрительной активности вы меняете пароль и выходите из всех сессий.
Заключение
Проблема массовой продажи логинов чаще всего связана с плохими практиками пользователей (повторное использование паролей), а не с единой атакой на серверы Disney. Сильный уникальный пароль, менеджер паролей и многофакторная аутентификация — самые надёжные шаги для защиты. Провайдеры сервисов, в том числе Disney, также могут и должны внедрять дополнительные технические меры для уменьшения ущерба от credential stuffing и утечек.
Важно: если вы считаете, что ваш аккаунт был взломан — действуйте быстро: смените пароль, включите 2FA, выйдите со всех устройств и свяжитесь с поддержкой.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
