
Настройка OpenLDAP клиента на Debian 10 (Buster)
В этом руководстве показано, как настроить OpenLDAP-клиент на Debian 10 (Buster). Предположения и требования:
- На другой машине или узле уже работает сервер OpenLDAP, к которому клиент может подключиться.
- На клиенте Debian 10 выделено минимум 1 ГБ ОЗУ и 15 ГБ диска (пример окружения тестового сервера).
- У вас есть права root или sudo.
Что мы сделаем
- Установим и настроим пакеты OpenLDAP для клиента
- Настроим Name Service Switch (nsswitch)
- Настроим PAM для аутентификации и сессий
- Протестируем вход пользователя через LDAP
Подготовка и полезные определения
- LDAP — протокол для доступа и управления информацией в каталогах.
- DN (Distinguished Name) — уникальный путь к записи в каталоге LDAP.
- NSS (Name Service Switch) — система, определяющая источники данных для passwd, group и т. п.
Важно: перед началом убедитесь, что сервер LDAP доступен по сети и у вас есть Base DN и учетные данные администратора LDAP.
Шаг 1 — Установка и первичная конфигурация пакетов клиента
Установим клиентские пакеты, которые интегрируют LDAP в NSS и PAM, а также утилиты ldap-utils для отладки:
sudo apt update
sudo apt install libnss-ldap libpam-ldap ldap-utils
Во время установки вам будут заданы вопросы конфигурации — адрес сервера LDAP/LDAPS, Base DN и пароль администратора. Это интерактивный шаг; ниже пояснения к основным пунктам.
Параметры установки
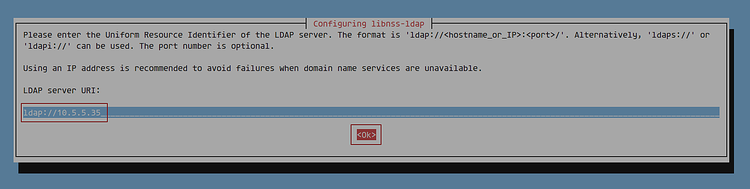
- Адрес сервера LDAP: укажите IP или FQDN вашего LDAP-сервера.
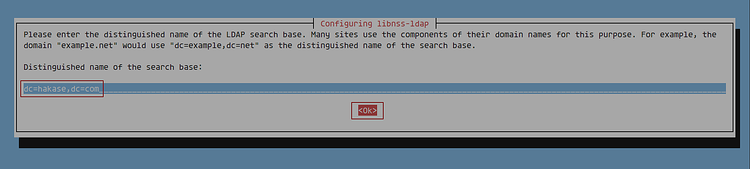
- Base DN: введите корневой DN каталога, например dc=example,dc=com.
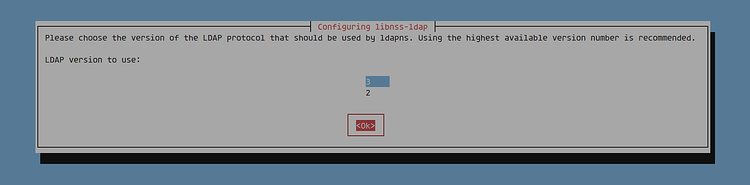
- Версия протокола: выберите 3.
- Учетный пользователь администратора каталога (по умолчанию admin) и пароль администратора.
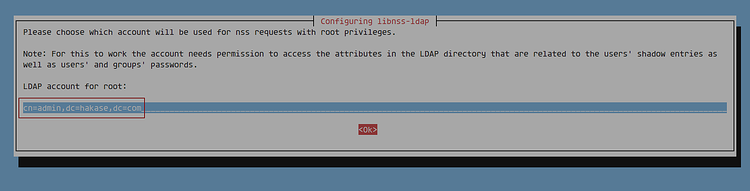
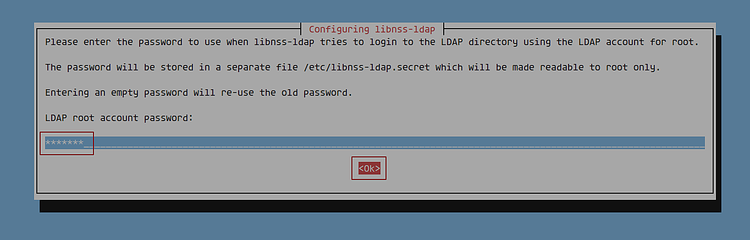
- Конфигурация NSSwitch: обычно выбираем значение по умолчанию, чтобы затем интегрировать ldap как источник для passwd/group/shadow.
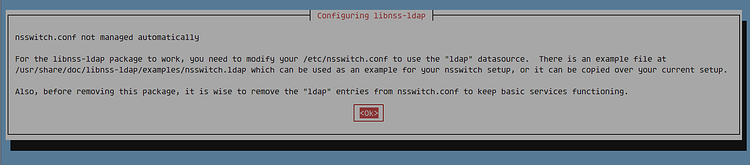
Дополнительные экраны установки для libpam-ldap могут спрашивать, разрешить ли ldap-пользователям права, похожие на root, или использовать пароль для входа в базу. Отвечайте в соответствии с вашей политикой безопасности.
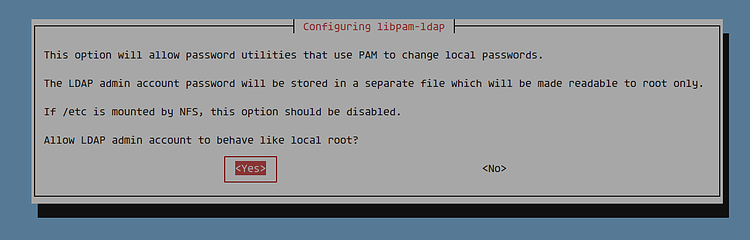
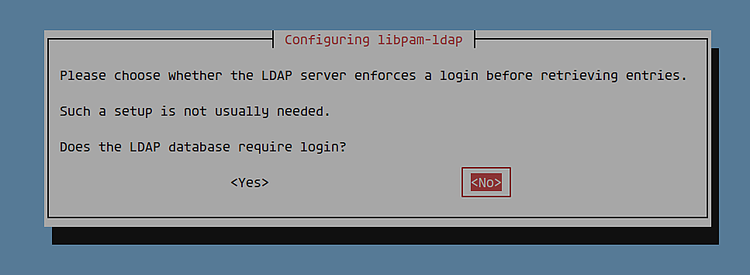
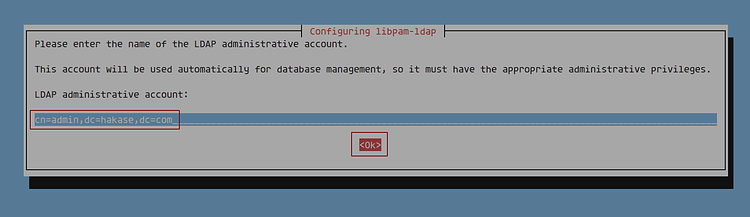
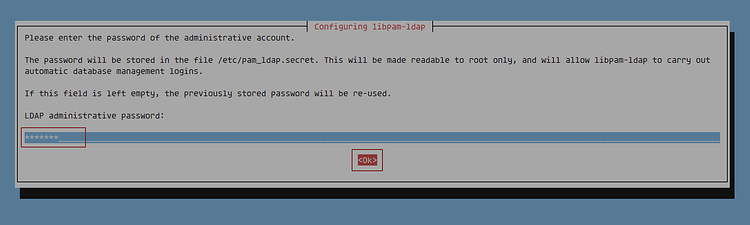
После установки пакетов конфигурационные файлы могут находиться в /etc/ldap.conf и /etc/libnss-ldap.conf или /etc/nslcd.conf в зависимости от используемого пакета. Проверьте эти файлы и при необходимости скорректируйте настройки сервера и DN.
Шаг 2 — Настройка Name Service Switch
Отредактируйте /etc/nsswitch.conf, чтобы поставить ldap как источник для информации о пользователях и группах. Откройте файл в vim или другом редакторе:
sudo vim /etc/nsswitch.confНайдите строки для passwd, group и shadow и измените их так:
passwd: compat ldap
group: compat ldap
shadow: compat ldap
Сохраните файл. Теперь NSS будет обращаться к LDAP для поиска записей пользователей и групп, при этом сохраняя локальную совместимость через “compat”.
Шаг 3 — Настройка PAM для аутентификации и создания домашней папки
Два ключевых момента: убрать опцию use_authtok в pam_ldap для корректной работы смены пароля и добавить pam_mkhomedir для автоматического создания домашней папки при первом входе.
- Правка файла паролей PAM:
sudo vim /etc/pam.d/common-passwordНайдите строку с pam_ldap.so и удалите опцию use_authtok, чтобы запись выглядела, например, так:
password [success=1 user_unknown=ignore default=die] pam_ldap.so try_first_pass(В исходном примере в одной строке были слиты слова — проверьте наличие опций try_first_pass или try_first_pass и поправьте по нужде.)
- Добавление модуля создания домашней папки:
sudo vim /etc/pam.d/common-sessionДобавьте строку:
session optional pam_mkhomedir.so skel=/etc/skel umask=077Это обеспечит автоматическое создание домашней папки из шаблона /etc/skel при первом входе LDAP-пользователя.
После всех правок рекомендуется перезагрузить клиент:
sudo reboot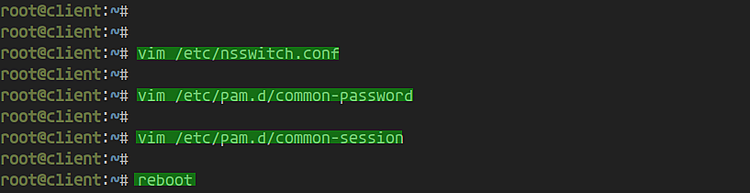
Шаг 4 — Тестирование
Попробуйте войти на клиент как LDAP-пользователь, например olaf (имя пользователя должно существовать на LDAP-сервере):
- Введите логин и пароль при входе в систему.
- Проверьте, что домашняя папка создана и что uid/gid соответствуют записям LDAP.
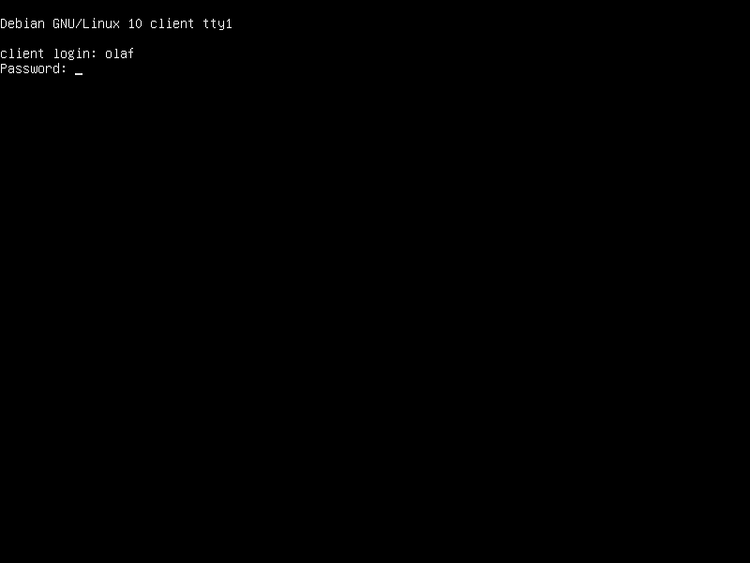
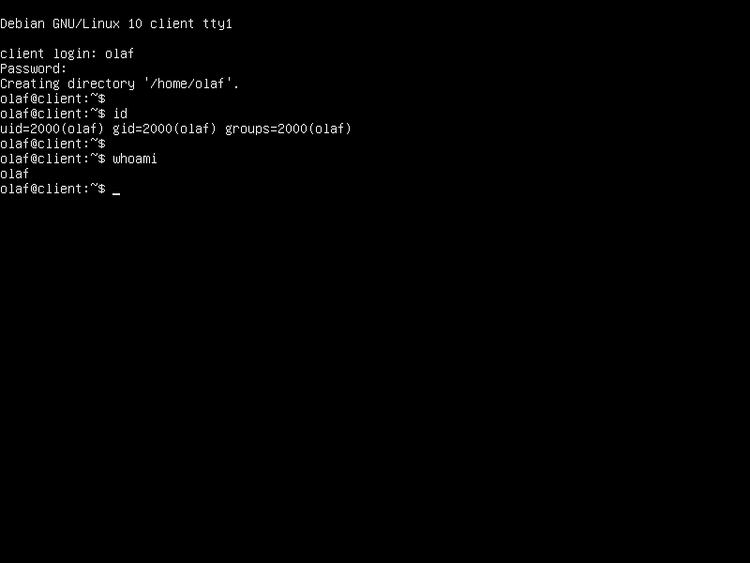
Если вход прошёл и домашняя папка создана — настройка успешна.
Тестовые сценарии и критерии приёмки
- Тест 1: Выполнить ldapsearch с сервера клиента и убедиться, что возвращаются записи:
ldapsearch -x -H ldap://ldap.example.com -b "dc=example,dc=com" uid=olafКритерии приёмки:
- ldapsearch возвращает запись пользователя olaf
- Вход на клиент под olaf проходит
- Домашняя папка /home/olaf создаётся автоматически
Типичные ошибки и способы устранения
Симптом: ldapsearch не подключается.
- Проверить доступность порта (389/636) через netcat/telnet.
- Убедиться в правильности значения URI в /etc/ldap.conf или /etc/nslcd.conf.
Симптом: пользователь виден (getent passwd olaf), но вход не проходит.
- Проверьте PAM-логи в /var/log/auth.log.
- Убедитесь, что опция use_authtok удалена, и pam_ldap правильно настроен.
Симптом: домашняя папка не создаётся.
- Проверьте строку pam_mkhomedir в /etc/pam.d/common-session.
- Убедитесь, что /etc/skel доступен и umask корректен.
Альтернативные подходы
- nslcd + sssd: вместо libnss-ldap/libpam-ldap можно использовать sssd для кеширования учётных записей и оффлайн-работы.
- Автоматизация: конфигурировать пакеты с debconf-set-selections для безинтерактивной установки в массовых развертываниях.
Рекомендации по безопасности
- По возможности используйте LDAPS (порт 636) или StartTLS для шифрования канала.
- Не храните пароли в открытом виде в конфигурационных файлах.
- Ограничьте доступ к файлам /etc/ldap и /etc/pam.d/ правами root.
Контрольный чеклист для администратора
- Сервер LDAP доступен по сети
- Установлены libnss-ldap, libpam-ldap, ldap-utils
- /etc/nsswitch.conf содержит ldap для passwd/group/shadow
- /etc/pam.d/common-password исправлен (удалён use_authtok)
- /etc/pam.d/common-session содержит pam_mkhomedir
- ldapsearch возвращает ожидаемые записи
- Вход LDAP-пользователя проверен
Краткая методика отладки
- ldapsearch для проверки отклика сервера.
- getent passwd
для проверки видимости записи через NSS. - tail -f /var/log/auth.log при попытке входа для поиска ошибок PAM.
- Проверить файлы конфигурации /etc/ldap.conf, /etc/nslcd.conf, /etc/nsswitch.conf.
1-строчный глоссарий
- NSS — система выбора источников информаци́и (локально/LDAP)
- PAM — гибкая система модулей аутентификации в Linux
- LDAPS — LDAP через TLS/SSL
Итог: после выполнения шагов вы интегрируете Debian 10 в инфраструктуру OpenLDAP, получите единые учётные записи и автоматическое создание домашних папок для LDAP-пользователей.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
