
Риски использования Open Source и как их минимизировать
Быстрые ссылки
Кодирование до появления open source
Рост open source
Проблемы безопасности
Почему open source привлекателен для злоумышленников
Что можно сделать, чтобы снизить риск
Стоимость Open Source
Введение
Open source присутствует практически в каждой современной программе. Разработчики любят его за скорость, гибкость и доступ к проверенному функционалу. Однако без надлежащей практики управления open source может стать источником неизвестных уязвимостей. В этой статье мы разберём происхождение проблемы, почему она важна и какие практические шаги помогут снизить риск.
Кодирование до появления open source
Когда-то разработчики писали всё с нуля. Появились библиотеки и наборы инструментов, которые экономили время и деньги. У команды появилось три варианта при добавлении функциональности:
- написать код самостоятельно;
- переиспользовать внутренние наработки;
- купить или скачать библиотеку/плагин.
Со временем у компаний сформировались собственные библиотеки и шаблоны. Но появление открытого кода изменило правила игры: теперь можно быстро интегрировать сторонние модули и сервисы, не переписывая всё заново.
Рост open source
Open source вырос из нишевого сообщества в ключевой элемент современной разработки. Сегодня значительная часть кода в коммерческих продуктах — это внешний открытый код. Репозитории и платформы вроде GitHub, GitLab и Bitbucket сделали распространение и сотрудничество проще.
Open source стал более зрелым: проекты получают финансирование, компании размещают собственные продукты под открытыми лицензиями, а сообщества обеспечивают поддержку и улучшения. Тем не менее это не отменяет риск, потому что проект может быть новым, с небольшим сообществом, или содержать непродуманные зависимости.
Проблемы безопасности
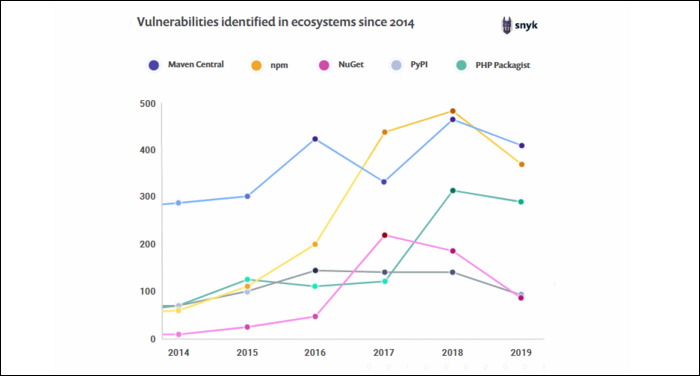
Open source помогает сократить время разработки и высвободить ресурс инженеров для работы над уникальными фичами. Но с точки зрения безопасности он ни лучше и ни хуже проприетарного кода — это всё тот же код, написанный людьми.
Существует тезис, часто приписываемый движению open source, что «при достаточном количестве глаз все баги становятся поверхностными». Это отражает идею, что публичный код просматривают многие, и уязвимости быстрее обнаруживаются. На практике это работает не всегда. Причины, по которым уязвимости остаются незамеченными:
- уязвимость — не очевидная ошибка, а следствие сложной логики и взаимосвязей между модулями;
- проект может иметь небольшое сообщество и редко проходить тщательный обзор;
- уязвимость может быть введена целенаправленно при передаче прав на него злоумышленнику;
- автоматические сканеры ищут лишь известные проблемы, но не выявляют новые концептуальные уязвимости.
Итак, безопасность — это не только наличие исходников. Это процессы, политика и ответственность.
Почему open source привлекателен для злоумышленников
В открытом коде есть прозрачность — и это двойной меч. Аналитики безопасности и злоумышленники видят один и тот же код. Большинство вкладчиков — добросовестные разработчики, но у них может не оказаться опыта в защите приложений. Злоумышленники же часто специализируются на поиске и создании уязвимостей.
Некоторые реальные сценарии атак связаны с компрометацией поддерживающих аккаунтов или передачей проекта новому мейнтейнеру, который затем встраивает вредоносный функционал. Один из известных примеров — компрометация npm-пакета, где в код добавили скрытую логику для кражи криптокошельков.
Ключевые факторы привлекательности open source для атак:
- публичный доступ к коду;
- зависимостная экосистема — изменение в одном пакете влияет на сотни проектов;
- слабая модерация в небольших проектах;
- человеческий фактор: владельцы пакетов могут передать права или попасть под давление.
Что можно сделать, чтобы снизить риск
Здесь мы даём практическое руководство по управлению рисками Open Source. Подразумевается, что у вашей организации уже есть процессы разработки и базовая система контроля версий.
1. Создайте реестр компонентов (Open Source Register)
Задача: иметь актуальный учёт всех сторонних компонентов.
Что включать в реестр:
- название компонента;
- версия или версии, используемые в проектах;
- список проектов, где используется компонент;
- ссылка на репозиторий и страницу релизов;
- лицензионный тип;
- дата последней проверки и ответственный;
- список прямых и транзитивных зависимостей.
Советы:
- автоматизируйте сбор с помощью SCA-инструментов (Software Composition Analysis);
- интегрируйте реестр в систему управления конфигурациями и документацию проекта;
- требуйте обновления реестра как часть Definition of Done для релизов.
2. Выполняйте автоматические аудиты
Инструменты вроде npm audit, yarn audit, GitHub Dependabot, Snyk, OWASP Dependency-Check и другие сканируют зависимости на известные уязвимости.
Ограничения автоматических сканеров:
- они находят только известные CVE и известные шаблоны уязвимостей;
- не все пакеты содержат в базе CVE;
- иногда генерируют ложноположительные или шумные оповещения.
Рекомендации:
- настроьте регулярные автоматические сканирования в CI/CD;
- агрегируйте результаты и фильтруйте по приоритету;
- комбинируйте автоматический скан с ручной экспертной оценкой.
3. Создайте карту уязвимостей (Vulnerability Map)
Сопоставьте известные уязвимости с вашим реестром. Используйте источники:
- Национальная база уязвимостей (NVD);
- базы поставщиков SCA-инструментов;
- трекеры проектов и страницы релизов.
Карта должна показывать для каждого компонента:
- известные CVE и их статус (исправлено/не исправлено);
- эксплоитируемость — насколько легко использовать уязвимость в атаке;
- влияние на ваш продукт (конфиденциальность, целостность, доступность);
- приоритет для обновления.
4. Обновляйте реестр и карту уязвимостей постоянно
Уязвимости появляются непрерывно. Поддерживайте постоянный цикл выявления и исправления.
Практика:
- подписывайтесь на уведомления проектов и списки рассылки по безопасности;
- используйте бот-патруль (Dependabot, Renovate) для автоматического создания PR с обновлениями;
- тестируйте обновления в изолированной среде перед релизом.
5. Проверяйте лицензии и соблюдайте их
Лицензии различаются по требованиям. Некоторые разрешают любое использование, другие требуют раскрытия исходников, указания авторства или ограничивают бизнес-использование. Несоблюдение может привести к судебным искам.
Рекомендации:
- включите проверку лицензий в реестр;
- при сомнениях проконсультируйтесь с юристом по лицензированию ПО;
- в контракте с подрядчиками пропишите ответственность за соблюдение лицензий.
6. Обновляйте открытые компоненты своевременно
Open source использует модель «pull»: вы сами подтягиваете исправления. Это требует дисциплины.
Процесс:
- тестируйте новые версии в интеграционной среде;
- держите риск-ориентированный план: сначала критичные уязвимости, затем низкоприоритетные обновления;
- храните историю обновлений и связанных тестов.
Практические чек-листы и шаблоны
Ниже — готовые списки задач и шаблоны, которые можно использовать сразу.
Чек-лист для добавления нового open source компонента
- Оценена бизнес-необходимость компонента;
- Проверена активность проекта и количество мейнтейнеров;
- Проверены открытые уязвимости и наличие CVE;
- Проверены лицензии и условия использования;
- Добавлен компонент и его зависимости в реестр;
- Назначен ответственный за поддержку и обновления;
- Проведено тестирование в песочнице;
- Оценено влияние на безопасность и соответствие политике.
Чек-лист реагирования на найденную уязвимость
- Зафиксирована уязвимость и её источник;
- Оценено влияние на продукты и пользователей;
- Определён приоритет исправления;
- Создан план обновления и тестирования;
- Внедрены исправления в staging, проведены регрессионные тесты;
- Развернуты патчи в production по утверждённому процессу;
- Зафиксированы уроки и обновлён реестр.
Шаблон записи в реестре (таблица)
| Поле | Описание |
|---|---|
| Название | Название пакета или репозитория |
| Версия | Текущая используемая версия |
| Проекты | Список проектов, где используется |
| Зависимости | Список прямых и транзитивных зависимостей |
| Лицензия | Тип лицензии (MIT, Apache-2.0, GPL и т.д.) |
| CVE | Известные уязвимости и ссылки |
| Ответственный | Имя владельца/команды |
| Последняя проверка | Дата последней проверки |
(Этот шаблон можно хранить в виде CSV, Google Sheet или внутри специализированного SCA-решения.)
Ролевые обязанности — кто за что отвечает
Чёткое распределение ролей избавляет от «невидимости» ответственности.
- Product Owner: принимает решения по рискам и приоритетам обновлений.
- Engineering Manager: обеспечивает внедрение процессов и ресурсов.
- DevOps/Release Engineer: отвечает за CI/CD, автоматические обновления и деплой.
- Security Lead: ведёт карту уязвимостей, анализ влияния и рекомендации.
- Legal/Compliance: проверяет лицензии и юридические риски.
- Разработчики: проводят код-ревью, тесты и интеграцию обновлений.
SOP: стандартная операционная процедура для обновлений Open Source
- Оповещение: автоматический бот создаёт PR для новой версии.
- Автотесты: CI прогоняет тесты и проверку безопасности.
- Ручная проверка: если тесты зелёные, Security Lead делает быструю оценку.
- Стадия: Merge в staging и регрессионное тестирование.
- Релиз: деплой в production в окне поддержки с откатом.
- Мониторинг: отслеживание логов и метрик после развертывания.
Критерии перехода между этапами фиксируются в системе управления релизами.
Инцидентный план и откат
Если обновление ломает функциональность или вызывает инцидент безопасности, нужен быстрый и отработанный план.
Инцидентный runbook — основные шаги:
- Идентификация и классификация инцидента;
- Изоляция: при необходимости откатить релиз или переключиться на резервную версию;
- Коммуникация: оповестить внутренних стейкхолдеров и при необходимости пользователей;
- Фиксация: собрать артефакты, логи, ревизию изменений;
- Исправление: внедрить патч или безопасную версию;
- Проверка: убедиться в устранении проблемы;
- Постмортем: анализ причин и улучшение процессов.
Ключевой элемент — заранее подготовленные шаги отката и тесты, которые быстро подтверждают работоспособность rollback.
Как оценивать приоритет уязвимости — матрица рисков
Матрица сочетает вероятность эксплуатации и влияние на бизнес.
- Высокий риск: легко эксплуатируемая уязвимость, затрагивающая конфиденциальные данные или критические сервисы — немедленное исправление.
- Средний риск: уязвимость с ограниченной эксплоитуемостью или влиянием — плановое исправление в ближайшем спринте.
- Низкий риск: сложноэксплуатируемая или теоретическая проблема — мониторинг и обновление по регулярному графику.
Мера смягчения: ускоренное обновление, изоляция компонента, усиление контроля доступа, мониторинг аномалий.
Сравнение инструментов SCA (обзор категорий)
- Базовые сканеры (npm audit, yarn audit): встроены в пакетные менеджеры, просты в использовании, но ограничены базой данных.
- Корпоративные SCA (Black Duck, WhiteSource): предлагают подробную инвентаризацию, управление лицензиями и интеграцию в процессы, но стоят дорого.
- Облачные сервисы (Snyk, FOSSA, GitHub Advanced Security): удобная интеграция с репозиториями, автоматические PR и приоритизация уязвимостей.
Выбор зависит от масштаба и бюджета. Малый проект — бесплатные инструменты и Dependabot. Средняя и крупная организация — комбинированное решение с корпоративным SCA и внутренними процессами.
Советы по миграции и совместимости
- Проверяйте семантическое версионирование пакетов — Major-обновления могут ломать API;
- Для критичных библиотек тестируйте в изолированной ветке и используйте feature toggles для плавного включения;
- Документируйте обратную совместимость и поддерживаемые версии в техническом дизайне.
Примеры команд и интеграция в CI
Примеры для npm-проектов:
# Запустить аудит зависимостей
npm audit --json > audit-report.json

# Установить рекомендуемое исправление
npm audit fix

# Принудительно обновить пакет до безопасной версии
npm install package@latest --save
Интеграция в CI/CD:
- добавьте шаг «SCA scan» в pipeline;
- если обнаружены критичные CVE, провалите сборку или создайте задачу для команды безопасности;
- создавайте автоматические PR с обновлениями от Renovate/Dependabot и прогоняйте тесты.
Психологические модели и эвристики для принятия решений
- Правило золотой трети: если обновление занимает менее 1/3 работы от общей задачи, приоритизируйте его;
- Эвристика «критичность × вероятность»: сосредоточьтесь на уязвимостях, у которых высоки и вероятность, и воздействие;
- Подход «микрофронты»: изолируйте сторонние компоненты в чётко ограниченные сервисы, чтобы минимизировать blast radius.
Когда управление Open Source может не сработать (контраргументы и предостережения)
- Малые команды без бюджета могут игнорировать процессы и полагаться на удачу — это риск;
- Слишком строгая бюрократия может замедлить разработку и увеличить технический долг;
- Некоторые уязвимости обнаруживаются только при специфических условиях реального окружения.
Именно поэтому баланс между автоматизацией, политиками и гибкостью так важен.
Короткий набор определений (1‑линейный глоссарий)
- SCA — анализ состава ПО, инструмент для учёта зависимостей и уязвимостей.
- CVE — идентификатор публичной уязвимости.
- Dependabot/Renovate — боты для автоматического обновления зависимостей.
- License compliance — соблюдение условий открытых лицензий.
- Blast radius — область воздействия ошибки или взлома.
Шаблон коммуникации для уведомления пользователей о проблеме (пример)
Короткое сообщение:
«Мы обнаружили проблему, связанную с библиотекой, используемой в сервисе. Мы выпустили исправление и рекомендуем обновить клиент/серверную часть. Работа сервиса восстановлена/рабочая. Для деталей и рекомендаций см. страницу статуса.»
Такое сообщение должно быть простым, честным и содержать инструкции, если пользователи должны предпринять действия.
Примеры критериев приёмки
- Все зависимости перечислены в реестре и имеют ответственных;
- На CI интегрирован SCA-сканер и отчёты проходят проверку;
- Критичные уязвимости закрываются в течение установленного SLA;
- Лицензии проверены и соответствуют политике компании.
Матрица рисков и меры смягчения (таблица)
| Уровень риска | Признаки | Меры смягчения |
|---|---|---|
| Высокий | Критичные CVE, эксплойты в дикой природе, затрагивает персональные данные | Немедленное обновление, изоляция сервиса, внеплановое тестирование |
| Средний | Известные уязвимости с ограниченной эксплоитируемостью | Плановое обновление, мониторинг, ограничение привилегий |
| Низкий | Теоретические уязвимости, ненулевое влияние | Мониторинг, обновление по графику |
Пример decision tree для реакции на уязвимость (Mermaid)
flowchart TD
  A[Обнаружена уязвимость] --> B{Есть CVE?}
  B -- Да --> C{Эксплойт доступен в дикой природе?}
  B -- Нет --> D[Отложить до подтверждения, мониторить]
  C -- Да --> E[Критичный приоритет: инициировать экстренный релиз]
  C -- Нет --> F[Оценить влияние на продукт]
  F --> G{Затрагивает PII или критичную логику?}
  G -- Да --> E
  G -- Нет --> H[Назначить обновление в ближайший спринт]
  E --> I[Тестирование, деплой, мониторинг, постмортем]
  H --> J[Плановое тестирование и релиз]
Локальные альтернативы и подводные камни для русскоязычного рынка
- Открытые проекты с небольшим сообществом или без поддержки могут иметь документацию только на английском. Оценивайте способность команды работать с англоязычными ресурсами.
- Некоторые локальные пакеты и репозитории могут не иметь зеркал и требовать доступа к внешним ресурсам, что создаёт риск зависимости от сетевой доступности.
- При работе с государственными или регулируемыми данными учитывайте дополнительные требования к лицензиям и локальному хранению данных.
Социальный превью для публикации
OG title: Риски Open Source и как их снизить
OG description: Практическое руководство по учёту компонентов, аудиту, лицензированию и процессам для безопасного использования open source.
Короткое объявление (100–200 слов)
Open source — мощный инструмент для ускорения разработки, но он требует управления. В этой заметке описаны практические шаги: создание реестра компонентов, автоматические и ручные аудиты, сопоставление уязвимостей, проверка лицензий и внедрение процесса обновлений. Также приведены чек-листы, роль‑базированные обязанности, SOP для обновлений и runbook на случай инцидента. Рекомендуется начать с инвентаризации используемых пакетов, настроить автоматические сканы в CI и назначить ответственность в команде. Это позволит снизить риск уязвимостей и ускорить безопасное внедрение исправлений.
Итог и рекомендации
Open source — это не только возможность, но и ответственность. Вкладываясь в процессы, инструменты и распределение ролей, вы снижаете вероятность инцидентов и уменьшаете потенциальный ущерб. Начните с инвентаризации, автоматизируйте сканы, проверьте лицензии и создайте понятный процесс обновлений и отката.
Важно: автоматизация экономит время, но не заменяет экспертную оценку. Балансируйте скорость и безопасность.
Ключевые выводы
- Учитывайте и документируйте все open source компоненты;
- Автоматизируйте сканирование, но проводите и ручную оценку;
- Проверяйте лицензии и соблюдайте их условия;
- Внедрите SOP для обновлений и план отката;
- Назначьте ответственных и интегрируйте SCA в CI/CD.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
