
Несколько терминальных серверов на одном IP-адресе
Быстрые ссылки
- Конфигурация перенаправления портов
- Подключение к серверам
- Альтернативный метод (смена порта на сервере)
- Безопасность и рекомендации
- Контрольный список для администратора
- Заключение
- Ссылки
Коротко о проблеме: обычно у провайдера есть один публичный IP, но внутри сети могут находиться несколько терминальных серверов (RDP). Нативно RDP использует порт 3389, и только один сервер может принимать трафик на этот порт без дополнительной логики. Вместо покупки дополнительных публичных IP можно настроить маршрутизатор/файрвол так, чтобы разные внешние порты пересылались к порту 3389 разных внутренних машин. Это называется переназначением портов (port remapping).
Конфигурация перенаправления портов
Понятие в одной строке: перенаправление портов (port forwarding) — правило на маршрутизаторе, которое принимает входящие соединения на внешний IP:порт и пересылает их на внутренний IP:порт.
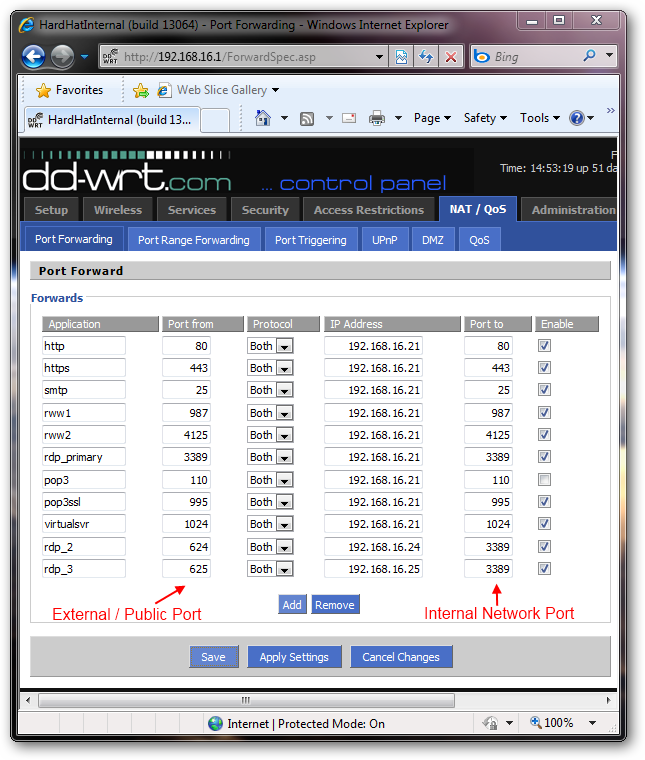
На DD-WRT (и многих других прошивках/файрволах) есть возможность переназначения портов — внешний порт мапится на иной внутренний порт и адрес. Преимущества метода:
- Не требуется менять конфигурацию самих серверов — они продолжают слушать стандартный порт 3389.
- Централизованное управление на уровне маршрутизатора.
- Экономия публичных адресов и простота для пользователей (подключаются к IP:порт).
Пример схемы в сети (набор внутренних серверов):
- rdp_primary — Small Business Server 2008, внутренний IP 192.168.1.10, порт 3389
- rdp_2 — Windows Server 2003 Standard, внутренний IP 192.168.1.11, порт 3389
- rdp_3 — Windows Server 2008 Standard, внутренний IP 192.168.1.12, порт 3389
В интерфейсе DD-WRT (NAT/QoS > Port Forwarding) настраиваются правила:
- Внешний порт 3389 → 192.168.1.10:3389
- Внешний порт 624 → 192.168.1.11:3389
- Внешний порт 625 → 192.168.1.12:3389
Важно: в некоторых интерфейсах нужно указать тип протокола (TCP/UDP). Для RDP выбирайте TCP.
Важно: проверьте, что на маршрутизаторе нет конфликтующих правил и что WAN-интерфейс действительно получает публичный IP от провайдера.
Подключение
Как подключается клиент — примеры:
- Подключение к основному серверу: public-ip (стандартный порт 3389). Пример: 203.0.113.1
- Подключение к второму серверу: public-ip:624 → маршрутизатор перенаправит на 192.168.1.11:3389
- Подключение к третьему серверу: public-ip:625 → маршрутизатор перенаправит на 192.168.1.12:3389
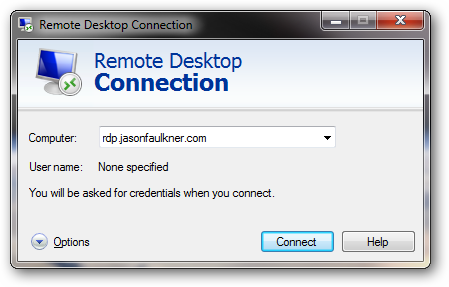
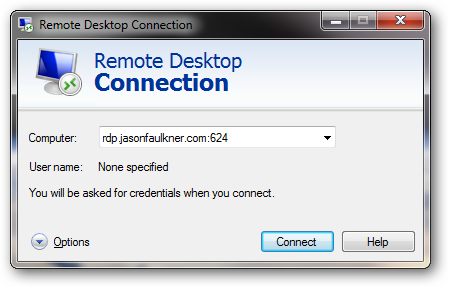
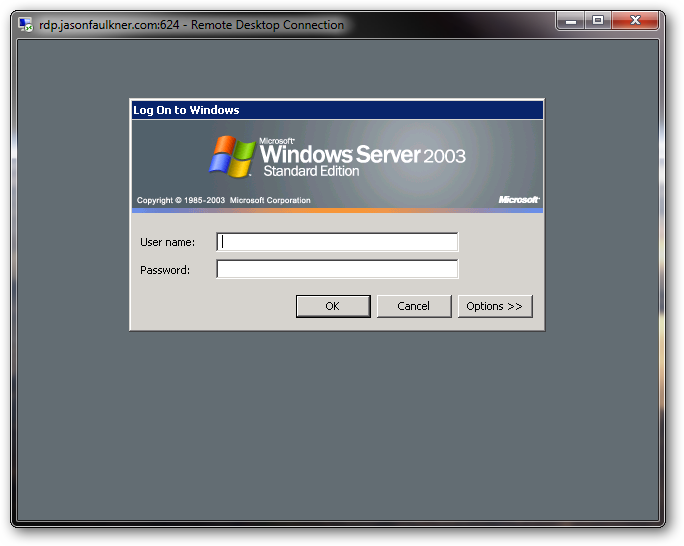
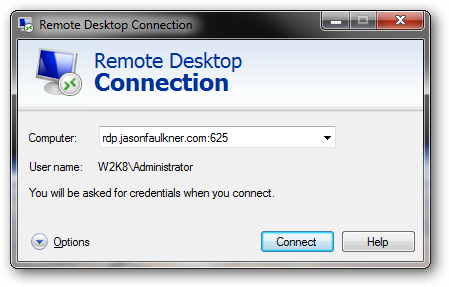
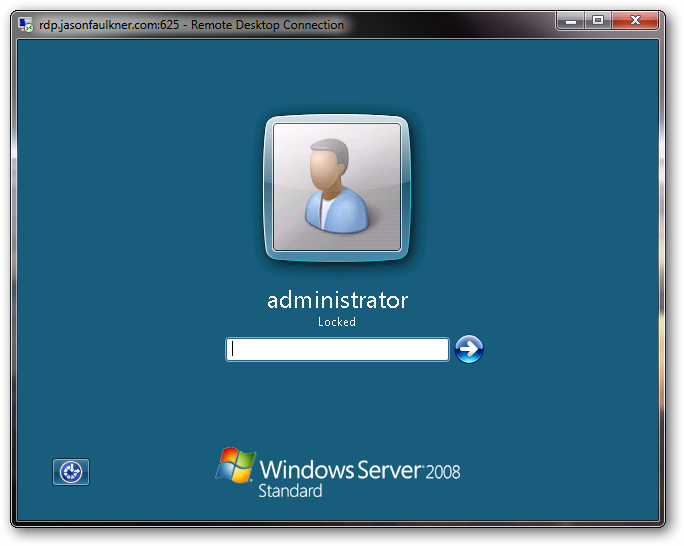
Практическое замечание: некоторые клиенты (особенно встроенные в мобильные приложения) требуют явного указания порта через двоеточие, другие могут иметь отдельное поле для порта.
Альтернативный метод: смена порта RDP на сервере
Коротко: вместо переназначения портов на маршрутизаторе можно изменить порт, на котором RDP слушает на каждом сервере. Тогда на маршрутизаторе настраивают простое портфорвардинг внешнего порта X → внутренний IP:Y, где Y — тот порт, который вы прописали в реестре Windows.
В реестре Windows путь к параметру порта RDP (типовое расположение):
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-TcpПараметр PortNumber (тип REG_DWORD) определяет порт. После изменения требуется перезагрузка сервера.
Не забывайте:
- Открыть соответствующий порт в локальном брандмауэре Windows для нового номера.
- Обновить правила на внешнем маршрутизаторе/фаерволе.
- Документировать номер порта — пользователи должны подключаться к public-ip:порт.
Плюсы и минусы этого метода:
- Плюсы: позволяет более гибко распределять порты без сложных правил NAT; полезно если маршрутизатор не поддерживает порт ремаппинг.
- Минусы: требуется менять конфигурацию на каждом сервере и поддерживать отличающиеся от стандартной конфигурации; риск ошибок при обновлениях/патчах.
Когда метод порт-ремаппинга не сработает
- Если у вас нет доступа к граничному маршрутизатору/фаерволу (например, у вас NAT поставщика).
- Если провайдер блокирует нестандартные порты или перенаправляет весь трафик через carrier-grade NAT.
- Если требуются сквозные (end-to-end) TLS-соединения, где изменение порта на границе нарушит ожидания сертификата или SNI (для HTTPS/SMTP это может быть критично).
Мини‑методология быстрой реализации (шаги)
- Инвентаризируйте терминальные серверы: IP, ОС, роль.
- Выберите схему портов (3389 для основного, 6xx/7xx/…) и задокументируйте.
- Настройте правила на маршрутизаторе (тип TCP, внешние порты → внутр. IP:3389).
- Проверьте локальные брандмауэры серверов (разрешить порт 3389 если блокирован).
- Проведите тест с внешней сети (мобильный интернет или другой WAN).
- Мониторьте логи маршрутизатора и серверов 24–48 часов.
- Документируйте порядок действий и инструкции для пользователей.
Контрольный список для администратора
- Выделен публичный IP на WAN-интерфейсе
- Необходимо резервирование и бэкап текущих правил маршрутизатора
- Правила port forwarding настроены и сохранены
- Локальные брандмауэры открывают порт 3389 на всех серверных машинах
- Протокол тестирования (время, клиент, результат)
- Инструкции для пользователей с примерами адресов типа public-ip:порт
- Логирование и оповещения на случай неудачных попыток соединения
Безопасность и рекомендации
Важно: RDP — распространённая цель атак. Рекомендуется:
- Использовать VPN: открывайте доступ к RDP только внутри VPN — это повысит безопасность и избавит от публикации RDP в интернет.
- Ограничивать доступ по IP: если у вас фиксированные IP у клиентов — разрешайте соединения только с них.
- Включить Network Level Authentication (NLA) на серверах Windows.
- Использовать сильные пароли и/или двухфакторную аутентификацию для учётных записей.
- Периодически менять внешние порты (через процедуру change control) и документировать изменения.
- Обновлять серверы и следить за известными уязвимостями RDP/Remote Desktop Services.
Риск матрица (качественная):
- Несанкционированный доступ — вероятность: средняя, влияние: высокое. Митигаторы: VPN, NLA, фильтрация по IP.
- Конфликт портов/правил — вероятность: низкая, влияние: среднее. Митигатор: тестирование, бэкап конфигураций.
- Ошибка пользователей при подключении — вероятность: высокая, влияние: низкое. Митигатор: ясные инструкции, примеры.
Совместимость и нюансы локальной инфраструктуры
- DD-WRT: поддерживает port remapping на большинстве сборок, но интерфейс может отличаться по версии.
- Аппаратные маршрутизаторы (Cisco/Juniper/UTM): поддержка аналогична — ищите NAT/port forwarding/virtual server.
- Поставщики облака/хостинга: могут иметь собственные правила firewall или NAT; проверьте документацию.
- Carrier-Grade NAT: если провайдер использует CGNAT, прямой доступ по публичному IP невозможен. Решение — VPN, VPS-прокси или запрос публичного IP у провайдера.
Пример решения для разных ролей
- Системный администратор: настроить правила NAT, проверить брандмауэры, настроить мониторинг.
- Сетевой инженер: убедиться в отсутствии конфликтов маршрутизации и в правильной обработке портов на граничном устройстве.
- Менеджер по безопасности: рекомендовать VPN и политику доступа, провести оценку рисков.
Пример процесса отката (rollback)
- Если после внесения правил клиенты не могут подключиться — восстановите бэкап конфигурации маршрутизатора.
- Отключите новые правила и проверьте доступ к основному серверу через стандартный порт 3389.
- Проанализируйте логи маршрутизатора и сервера для диагностики.
- Повторно внедряйте изменения по одной записи с тестированием на каждом шаге.
Краткий факт-бокс
- Стандартный порт RDP: 3389 (TCP)
- Альтернативный подход: изменить PortNumber в реестре Windows и перезагрузить сервер
- На стороне маршрутизатора обязательно указывать протокол TCP при перенаправлении RDP
Заключение
Port remapping — простой и практичный способ обслуживать несколько внутренних терминальных серверов при наличии одного публичного IP. Он позволяет избежать изменения настроек самих серверов и централизованно управлять доступом на уровне маршрутизатора. Если безопасность — приоритет, объединяйте этот подход с VPN и ограничением доступа по IP.
Ссылки
DD-WRT Website
Краткое резюме:
- Выберите port remapping или смену порта на сервере.
- Тестируйте извне и документируйте.
- Сочетайте с VPN и дополнительными мерами безопасности.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
