
Уязвимость KRACK в WPA2 — как она работает и как защититься

Недавно была обнародована серьёзная уязвимость в протоколе WPA2 для Wi‑Fi. Её назвали KRACK — от английского “Key Reinstallation Attack”. Уязвимость позволяет злоумышленнику подсмотреть сетевой трафик и получить данные, такие как пароли и личная информация. Уязвимость эксплуатирует слабое место, которое проявляется во время установления защищённого соединения с точкой доступа.
Как это работает

Когда устройство устанавливает защищённое соединение с роутером, они обмениваются набором сообщений, которые называют 4‑ходовым рукопожатием. Это серия формальностей, в ходе которых стороны договариваются о шифровальных ключах и синхронизационных значениях (nonce, счётчиках воспроизведения).

Ключевой момент — шаг 3 рукопожатия. Роутер передаёт клиентскому устройству новый ключ шифрования. Если роутер не получает подтверждение приёма, он может повторно отправить это сообщение. В нормальном сценарии клиент игнорирует повторную передачу. Однако в некоторых реализациях программного обеспечения клиент вновь устанавливает (reinstall) ключ при повторной полученной копии сообщения. Повторная установка ключа сбрасывает криптографические параметры (nonce и счётчики) в исходное состояние. Это делает ранее использованные реализационные значения допустимыми повторно и подрывает гарантию уникальности шифрования.
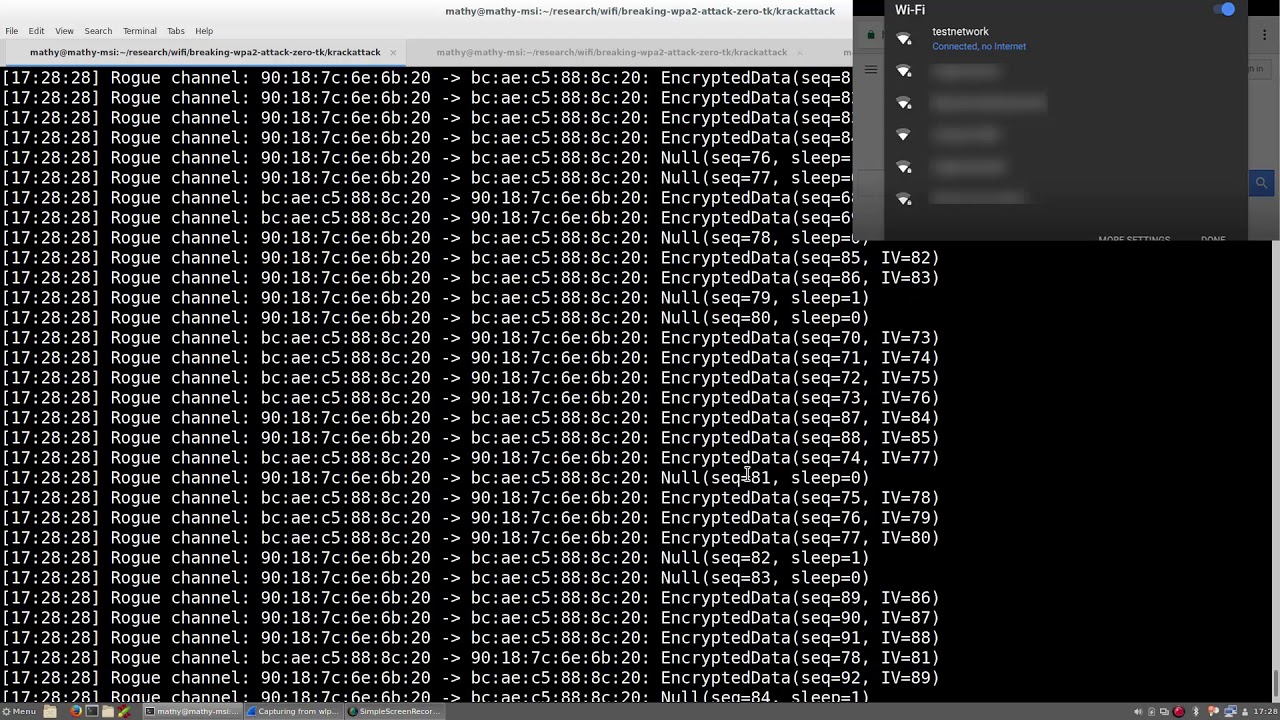
Злоумышленник наблюдает за трафиком при подключении. Когда он фиксирует момент передачи шага 3, он может перехватить и повторить пакет роутера или модифицировать последовательность сообщений. Клиент увидит два одинаковых сообщения и переустановит ключ, что приведёт к сбросу nonce. После этого шифрование перестаёт обеспечивать ожидаемую безопасность: повторное использование nonce позволяет расшифровать или подделать отдельные пакеты.
Технически атака не ломает алгоритмы вроде AES‑CTR или AES‑CCM, но нарушает предпосылки их безопасного применения — уникальность nonce и непрерывность счётчиков. В реальных реализацииях это даёт злоумышленнику возможность расшифровывать фрагменты трафика, внедрять контент или подменять пакеты.
Подробнее и с примерами реализации можно найти на сайте исследователей, которые публиковали подробный разбор метода атаки.
На кого влияет проблема
KRACK нацелена не на конкретный бренд или модель устройств. Уязвимость затрагивает сам стандарт WPA2 и, следовательно, потенциально — большинство устройств с поддержкой WPA2: компьютеры, смартфоны, планшеты, точки доступа и «умные» устройства интернета вещей. Конкретная возможность эксплуатации зависит от реализации стека Wi‑Fi в операционной системе и прошивке роутера.
Важно: некоторые ОС и версии стеков были более подвержены эффекту (например, определённые реализации в Linux/Android в момент публикации давали более масштабную атаку), но общая рекомендация остаётся универсальной: патчить и минимизировать риск экспозиции.
Как защититься
Ниже — практические и последовательные меры, которые помогут снизить риск.
Обновите устройства и прошивки роутера
- Проверяйте обновления ОС на всех устройствах: настольные компьютеры, ноутбуки, смартфоны, планшеты. Установите официальные патчи как можно скорее.
- Проверьте сайт производителя роутера и раздел поддержки на предмет прошивки, закрывающей уязвимость. Если прошивка доступна — установите её.
- Для корпоративной сети запросите у вендора официальное уведомление о патче и расписание его развёртывания.
Не пользуйтесь публичным Wi‑Fi без надёжной защиты
Публичные сети часто обслуживаются неизвестными устройствами с неизвестной конфигурацией. Если точка доступа не обновлена, она остаётся потенциальной площадкой для KRACK‑атак. По возможности используйте мобильный интернет или доверенное соединение.
Используйте HTTPS и HSTS
HTTPS защищает трафик между браузером и сервером даже при проблемах на уровне Wi‑Fi‑шифрования. Обратите внимание на значок замка в адресной строке и избегайте ввода паролей на сайтах без HTTPS. HSTS (строгая политика) добавляет дополнительную защиту от понижения безопасности.
Используйте VPN как временную защиту
VPN внутри клиента шифрует весь пользовательский трафик поверх канала Wi‑Fi. Даже если злоумышленник расшифрует отдельные Wi‑Fi пакеты, данные внутри VPN‑туннеля останутся зашифрованными. Выбирайте проверенных поставщиков и настраивайте сильные протоколы (например, OpenVPN или WireGuard).
Переходите на проводные соединения и мобильный интернет
Если обновления недоступны, временно переключите критичные устройства на Ethernet или на мобильный интернет. KRACK воздействует только на Wi‑Fi, поэтому отказ от беспроводного сегмента исключает этот вектор.
Рассмотрите замену устаревшего оборудования и переход на WPA3
Если ваш роутер или устройство больше не получает обновлений, подумайте о замене. WPA3 устраняет класс проблем, связанных с 4‑ходовым рукопожатием WPA2, и обеспечивает современные механизмы защиты. На практике переход требует поддержки как со стороны клиента, так и со стороны точки доступа.
Когда эти меры могут не помочь
- Устройства IoT с закрытым/неподдерживаемым ПО, которые нельзя обновить, останутся уязвимыми.
- Если сайт или сервис не использует HTTPS, атака может раскрыть данные выше уровня канала.
- Неправильно настроенный VPN (например, доверие к DNS провайдеру злоумышленника) уменьшает пользу.
Альтернативные подходы и дополнительные меры
- Сегментируйте сеть: выделите гостевые сети с ограниченным доступом к локальным ресурсам. Даже взлом гостевой сети не даст доступа к критичным сервисам.
- В корпоративной среде используйте 802.1X (EAP) и сертификаты для аутентификации точек доступа и клиентов.
- Внедряйте многофакторную аутентификацию (MFA) для критичных сервисов — даже если пароль будет перехвачен, злоумышленнику потребуется второй фактор.
Шпаргалка для ролей: кто что должен сделать
Домашний пользователь
- Обновить ОС и приложения на всех устройствах.
- Обновить прошивку роутера или связаться с производителем.
- Избегать публичного Wi‑Fi для вводов паролей.
- Включить VPN на мобильных устройствах при необходимости.
Сетевой администратор
- Определить все точки доступа и клиентские стеки в инвентаре.
- Разработать план развёртывания патчей и расписание обновлений.
- Включить мониторинг аномалий на уровне Wi‑Fi (повторные рукопожатия, странные ретрансляции).
- Оценить возможность перехода на WPA3 и 802.1X.
Производитель роутеров и ПО
- Выпустить прошивки и исправления для уязвимых стеков.
- Обновить документацию и уведомить пользователей с пошаговой инструкцией по обновлению.
- Внедрить автоматические проверки целостности и уменьшить вероятность повторной установки ключей при ретрансляции пакетов.
План реагирования при подозрении на атаку
- Изолируйте подозрительное устройство от сети (отключите Wi‑Fi).
- Проверьте наличие и установите все доступные обновления ПО и прошивок.
- Смените пароли и ключи доступа к критичным сервисам (особенно при входе без MFA).
- Проверьте журналы доступа и сетевые логи на предмет подозрительной активности.
- При корпоративном инциденте — инициируйте стандартный процесс ответа на инциденты и сообщите пользователям о необходимых действиях.
Критерии приёмки
- Для каждого типа устройства установлены последние официальные обновления безопасности.
- Прошивка роутера обновлена и подтверждена вендором как закрывающая уязвимость.
- Для публичных сетей применены ограничения доступа и сегментация.
- Для критичных сервисов включена многофакторная аутентификация.
Мини‑методология проверки безопасности сети (короткий чек‑лист)
- Сверить список устройств с инвентарём.
- Проверить версии ОС и прошивки на соответствие рекомендациям вендора.
- Подтвердить наличие HTTPS и HSTS для пользовательских сервисов.
- Убедиться, что VPN поставлен и корректно маршрутизует трафик.
Глоссарий — одно предложение о терминах
- KRACK — атака на повторную установку ключа в WPA2, позволяющая нарушить уникальность nonce.
- WPA2 — стандарт защиты беспроводных сетей, основанный на шифровании и аутентификации.
- Nonce — одноразовое число, используемое для синхронизации шифрования.
- 4‑ходовое рукопожатие — процедура обмена сообщениями для установки сессионного ключа.
- PTK/GTK — сессионный и групповый ключи, применяемые в WPA2 для шифрования трафика.
Часто задаваемые вопросы
Что такое KRACK и почему она опасна?
KRACK — это метод повторной установки ключа в протоколе WPA2. Он опасен тем, что нарушает гарантию уникальности криптографических значений и позволяет злоумышленнику читать или подменять часть трафика.
Могут ли мои пароли быть украдены?
Если вы вводили пароли на сайтах без HTTPS или через приложения без дополнительного шифрования, существует риск. Использование HTTPS, VPN и MFA снижает этот риск.
Достаточно ли обновить только роутер?
Нет. Нужно обновить все клиентские устройства (телефоны, ПК, IoT). Патч в одном компоненте не защищает полностью сеть.
Стоит ли менять роутер на новый с WPA3?
Если текущий роутер больше не получает обновлений, замена на современное устройство с поддержкой WPA3 — разумный шаг для долгосрочной безопасности.
Резюме
KRACK — серьёзная уязвимость уровня протокола, но её практическая опасность ограничивается возможностью эксплойта на незапатченных устройствах. Простые и надёжные шаги — установить патчи, использовать HTTPS и VPN, избегать небезопасных публичных сетей — значительно снижают риск. При наличии устаревшего или необновляемого оборудования рассмотрите замену и внедрение сегментации сети.
Примечание: если вы используете корпоративную сеть, синхронизируйтесь с отделом безопасности и следуйте утверждённому процессу обновлений и реагирования.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
