
Как предотвратить захват аккаунта в электронной коммерции
Понимание проблемы захвата аккаунта в электронной коммерции
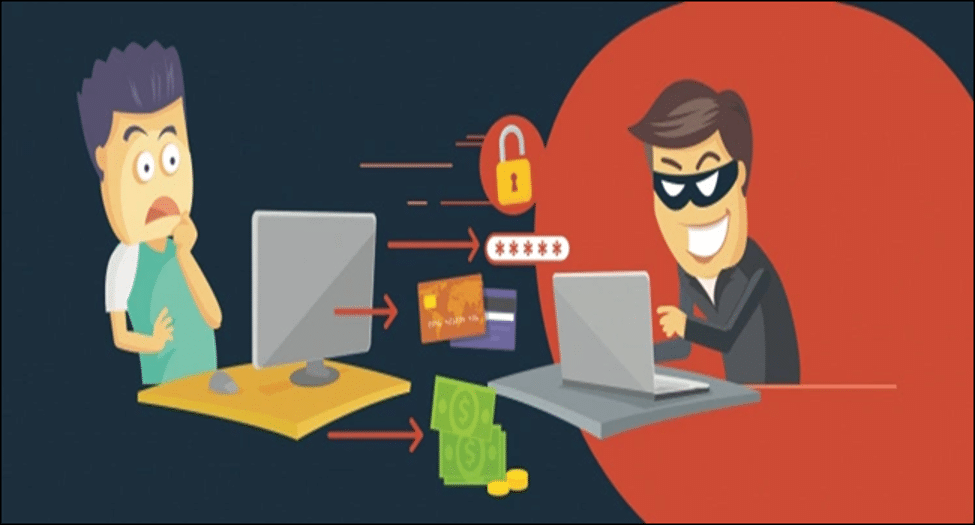
Захват аккаунта происходит, когда злоумышленник получает контроль над аккаунтом покупателя на вашем сайте. Он может совершать покупки, воровать данные и менять настройки. Это серьёзная угроза как для клиентов, так и для бизнеса.
Значение термина:
- Захват аккаунта — несанкционированный доступ к учётной записи клиента и использование её в корыстных целях.
Важно: защита от захвата аккаунта — часть общей стратегии предотвращения мошенничества и обеспечения доверия клиентов.
Как происходит захват аккаунта
Мошенники используют несколько стандартных техник:
- Фишинг: поддельные письма или страницы, которые заставляют пользователя раскрыть логин и пароль.
- Крадённые логины: утечки с других сервисов, когда пользователи повторно используют пароли.
- Боты и автоматические переборы паролей (brute force) и атаки credential stuffing.
- Социальная инженерия: убеждение сотрудников службы поддержки изменить пароль или отправить токен.
Последствия включают неавторизованные покупки, вывод средств, утечку личных данных и репутационные потери.
Почему это должно волновать бизнес
Захват аккаунта чаще всего приводит к:
- Финансовым потерям (возвраты, мошеннические транзакции).
- Ухудшению лояльности клиентов и снижению повторных продаж.
- Юридическим рискам при утечке персональных данных.
Даже единичный инцидент может подорвать доверие. Проактивная защита стоит дешевле, чем восстановление после атаки.
Доказанные стратегии предотвращения захвата аккаунта
Ниже — набор практик и технологий, которые реально снижают вероятность успешного захвата.
Многофакторная аутентификация (MFA)
MFA добавляет дополнительный уровень проверки помимо пароля. Это могут быть SMS-коды, push-уведомления в приложении, аппаратные токены или биометрия.
Рекомендации по внедрению MFA:
- Включайте MFA для входа в аккаунты и для действий высокого риска (смена пароля, добавление способа оплаты).
- Предлагайте удобные варианты: приложение-аутентификатор, push, аппаратный ключ.
- Поддерживайте резервные методы восстановления, но делайте их безопасными (например, одноразовые коды, хранение в зашифрованном виде).
Важно: MFA не отменяет необходимость других мер, но значительно повышает барьер для злоумышленников.
Политика надёжных паролей и менеджеры паролей
Пароли должны быть длинными и уникальными. На уровне платформы реализуйте проверки сложности, но избегайте слишком агрессивных ограничений, которые вынуждают пользователей записывать пароли небезопасно.
Практика:
- Рекомендуйте использование менеджеров паролей.
- Блокируйте широко известные скомпрометированные пароли (списки утечек).
- Не принуждайте к циклической смене пароля без причины; лучше — реагировать на подозрительную активность.
Мониторинг активности и поведенческая аналитика
Отслеживайте аномалии в логинах и поведении: множественные неудачные попытки, входы из неожиданных стран, резкий подъем объёма покупок или изменение адреса доставки.
Практики:
- Установите пороги и триггеры для автоматических действий (предупреждение, требование повторной верификации, временная блокировка).
- Анализируйте сессии: время на странице, шаблоны покупок, использование устройств.
- Используйте сигналы из нескольких источников: IP, device fingerprint, cookie, взаимодействие с рассылками.
Инструменты против ботов и CAPTCHA
Автоматические атаки часто выполняют боты. CAPTCHA, антибот-платформы и анализ поведения помогают отфильтровать автоматические запросы.
Рекомендации:
- Применяйте гибкие антибот-правила: для подозрительных сессий показывайте дополнительную проверку.
- Используйте бесшовные решения (поведенческие CAPTCHA, браузерные сигнатуры), чтобы не ухудшать UX.
IP-геолокация и отпечатки устройства
IP-геолокация и device fingerprinting дают сигнал о том, с какого устройства или региона пытаются войти.
Как использовать:
- Настройте проверку для входов из стран, где у вас нет клиентов.
- При несоответствии отпечатка и привычного устройства требуйте дополнительную верификацию.
Платформы предотвращения мошенничества
Сторонние сервисы помогают автоматизировать анализ рисков и блокировать подозрительные сценарии. Они часто предоставляют ML-модели, правила и интеграции с платежными шлюзами.
При выборе учитывайте: качество сигналов, прозрачность решений, возможность кастомизации и интеграцию с вашей платформой.
Технологии: где AI помогает, а где нужны простые правила
AI и машинное обучение для обнаружения мошенничества
AI помогает выявлять сложные паттерны. Он анализирует сотни сигналов и выдаёт риск-скор для сессии.
Преимущества:
- Выявляет аномалии, которые трудно описать правилами.
- Адаптируется к новым формам атак.
Ограничения:
- Требует качественных данных и обучения.
- Может давать ложные срабатывания — нужен механизм обратной связи и ручной проверки.
Системы антибот и CAPTCHA
CAPTCHA защищает от массовых автоматизированных атак. Но для хорошего UX используйте адаптивные механизмы: показывайте проверки только при повышенном риске.
IP и device fingerprint
Комбинация IP-геолокации и отпечатка устройства даёт надёжный сигнал. Но отпечатки могут меняться (обновление ОС, смена браузера), поэтому добавляйте учёт допустимых изменений.
Построение безопасной среды: операционные практики и процесс
Технические меры работают лучше в связке с организованными процессами.
Обучение клиентов
Клиент — первая линия защиты. Объясняйте простым языком, как распознавать фишинг и настраивать MFA. Возьмите за правило показывать подсказки при регистрации и входе.
Уроки для клиентов:
- Никогда не отвечать на письма с просьбой ввести пароль.
- Использовать менеджеры паролей.
- Включать MFA.
Безопасные способы оплаты
Используйте проверенные платёжные системы с поддержкой токенизации. Токенизация заменяет карточные данные уникальным идентификатором, который бесполезен в другом контексте.
Обновления и управление уязвимостями
Регулярно обновляйте платформу, плагины и библиотеки. Устаревшее ПО — частая точка входа для атак.
План реагирования на инциденты
Имейте формальный план: обнаружение → оценка → изоляция → уведомление клиентов → восстановление → разбор причин и улучшения.
Чеклисты и роли (практическое разделение ответственности)
Чеклист для команды безопасности
- Включить MFA для всех сотрудников и администраторов.
- Настроить мониторинг аномалий и автоматические уведомления.
- Подключить антибот и проверку IP-геолокации.
- Периодически проводить тестирование проникновения.
Чеклист для команды продукта/разработки
- Реализовать регулярные сканирования зависимостей.
- Поддерживать безопасный API и лимитирование запросов.
- Добавить точки для верификации при смене средств оплаты/адреса доставки.
Чеклист для службы поддержки
- Верифицировать пользователя по заранее определённой процедуре перед изменением аккаунта.
- Логировать все операции по восстановлению доступа.
- Уметь быстро временно блокировать аккаунт по запросу безопасности.
Чеклист для маркетинга и коммуникаций
- Подготовить шаблоны уведомлений для клиентов при инциденте.
- План коммуникации прозрачный и оперативный.
- Не разглашать детали, которые помогут злоумышленникам.
План реагирования и отката при захвате аккаунта
- Детекция: система или пользователь сообщает о подозрении.
- Изоляция: временно заблокировать сессию/учётную запись.
- Верификация владельца: запросить MFA, дополнительные документы или голосовую верификацию.
- Устранение последствий: отменить мошеннические транзакции, восстановить данные, сменить пароли и токены.
- Уведомление: оповестить пострадавшего клиента и, при необходимости, регуляторы.
- Разбор инцидента: собрать логи, определить вектор атаки и внедрить коррективы.
Критерии успешного отката:
- Восстановлен доступ законному владельцу.
- Мошеннические операции отменены или компенсированы.
- Устранена уязвимость, позволившая захват.
Миниметодология внедрения программы защиты (фазы)
- Оценка рисков: инвентаризация точек входа и сценариев ATO.
- Быстрые победы: включение MFA, блокировка общих паролей, антибот.
- Интеграция: подключение платформы обнаружения мошенничества, настройка правил.
- Обучение: клиентов и внутренних команд.
- Контроль и улучшение: мониторинг метрик и адаптация правил.
Критерии приёмки (тесты и сценарии)
- Новый аккаунт не допускает создание с паролем из списка скомпрометированных.
- При входе с нового устройства требуется MFA.
- Система регистрирует более N неудачных попыток и временно блокирует IP.
- Сценарий recovery требует верификации по минимум двум фактору.
Пример сценариев тестирования
- Попытка входа с известной уязвимой парой логин/пароль — блокировка.
- Вход с географически удалённого IP — запрос MFA.
- Массовая бот-атака на форму входа — срабатывание антибота.
Матрица рисков и меры по снижению
- Низкий риск: одиночные подозрительные входы — мониторинг, запрос MFA.
- Средний риск: множественные попытки входа, изменение способа оплаты — временная блокировка и ручная проверка.
- Высокий риск: подтверждённое мошенничество — немедленная изоляция, возврат транзакций, уведомление клиента.
Краткий глоссарий
- MFA — многофакторная аутентификация.
- Device fingerprint — отпечаток устройства, набор параметров браузера/устройства.
- Credential stuffing — автоматическая попытка входа с украденными учётными данными.
Часто задаваемые вопросы
Какое лучшее первое действие при подозрении на захват аккаунта?
Быстро временно заблокируйте сессию и запросите MFA или другую форму верификации от владельца.
Нужно ли принудительно требовать смену пароля всем пользователям после инцидента?
Не всегда. Если инцидент локализован и не затронул хранение паролей, достаточно потребовать смену для пострадавших аккаунтов. При компрометации базы паролей — потребуйте смену массово.
Помогают ли только технические меры без изменения процессов?
Технические меры важны, но без отлаженных процессов и обучения пользователей их эффективность снижается.
Совет по приоритетам: дорожная карта на 90 дней
- Неделя 1–2: Включить обязательную MFA для админов и опцию для пользователей.
- Неделя 3–6: Внедрить антибот и ограничение по скорости запросов.
- Месяц 2–3: Настроить поведенческую аналитику и интегрировать внешнюю платформу обнаружения мошенничества.
- Месяц 3: Провести учение на инцидент и обновить план реагирования.
Социальный превью и короткое объявление
OG title: Защита от захвата аккаунтов в e‑commerce OG description: Практическое руководство по предотвращению захвата аккаунтов: MFA, мониторинг, anti-bot, план реагирования.
Короткое объявление (100–200 слов): Защита аккаунтов клиентов — ключ к доверию и стабильному росту в электронной коммерции. Внедрите многофакторную аутентификацию, следите за аномалиями входов, используйте антибот-решения и подготовьте план реагирования. Эти шаги снижают риск мошенничества и помогают быстро восстановить работу после инцидента. Начните с включения MFA и контроля необычных логинов — и постепенно интегрируйте поведенческую аналитику и внешние платформы предотвращения мошенничества.
Заключение
Предотвращение захвата аккаунтов — это комбинация технологий, процессов и образования пользователей. Начните с базовых мер (MFA, сильные пароли, антибот), внедрите мониторинг и подготовьте план реагирования. Так вы уменьшите финансовые риски и сохраните доверие клиентов.
Контактный чеклист для быстрого запуска (шаблон)
- Включить MFA для администраторов.
- Включить опцию MFA для пользователей с понятной инструкцией.
- Настроить список запрещённых паролей (утечки).
- Подключить антибот/рейтлимитинг.
- Настроить мониторинг необычных логинов и оповещений.
- Подготовить шаблоны уведомлений клиентам.
- Провести учение по инциденту.
flowchart TD
  A[Подозрительный вход] --> B{Сигналы риска}
  B -->|Низкий| C[Запросить MFA]
  B -->|Средний| D[Временная блокировка и ручная проверка]
  B -->|Высокий| E[Изоляция аккаунта и расследование]
  C --> F[Разрешение]
  D --> F
  E --> G[Уведомление клиента и возврат транзакций]
  G --> H[Разбор причин и улучшения]
Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
