
Безопасность мобильного устройства — лучшие практики и чек‑листы
Почему кибербезопасность важна для каждого
Краткое определение: кибербезопасность — набор практик и инструментов для защиты устройств, аккаунтов и данных от несанкционированного доступа.
Большинство людей носят с собой мобильное устройство почти круглосуточно. Это делает телефон удобной мишенью для злоумышленников: пароль, банковские приложения, история браузера, фото и документы — всё это представляет интерес. Хорошие привычки редко требуют глубоких технических знаний, но способны защитить от большинства типичных атак.
Важно: даже простые меры часто обезоруживают «оппортунистов» — тех злоумышленников, которые ищут лёгкую добычу.
Основные принципы защиты мобильного устройства
Ниже — проверенные практики, структурированные так, чтобы ими было удобно пользоваться ежедневно.
Физическая безопасность устройства
Ни одна цифровая защита не поможет, если устройство украдут или выронили. Держите телефон при себе, особенно в людных местах. Не оставляйте его на столах, скамейках или в незапертой машине.
Практические советы:
- Всегда держите телефон в сумке или внутреннем кармане, если на улице многолюдно.
- На деловых встречах не оставляйте устройство на столе лицом вверх.
- Включите функцию автоматической блокировки экрана через короткий интервал (например, 30–60 секунд простоя).
Поддерживайте систему и приложения в актуальном состоянии
Обновления ОС и приложений часто содержат исправления уязвимостей. Разработчики публикуют патчи, чтобы закрыть найденные дыры; их установка — самая простая и эффективная защита.
Рекомендации:
- Включите автоматические обновления для ОС и магазинов приложений.
- Если автообновления недоступны, установите расписание: обновлять устройства как минимум раз в неделю.
- Перед крупным обновлением делайте резервную копию важных данных.
Используйте надёжную аутентификацию
Сильный пароль и многофакторная аутентификация (МФА) сильно уменьшают вероятность взлома.
Что внедрить сначала:
- Установите сложный пароль или надежный PIN для разблокировки устройства.
- Включите биометрию (отпечаток, распознавание лица) как дополнительный уровень удобства и безопасности.
- Подключите МФА для всех сервисов, где это возможно: почта, банки, соцсети, облачные хранилища.
Короткое определение: многофакторная аутентификация требует двух или более способов подтверждения личности — например, пароль плюс код из SMS, уведомление в приложении или аппаратный ключ.
Устанавливайте приложения только из официальных магазинов
Официальные магазины (App Store, Google Play) проводят проверку приложений. Сторонние источники увеличивают риск загрузки вредоносного ПО.
Если устройство требует установки из неизвестных источников, взвесьте риски и включайте эту опцию только при крайней необходимости.
Ограничьте объём личных данных в приложениях
Каждое приложение — отдельная точка риска. Подумайте, какие разрешения действительно нужны: доступ к контактам, геолокации, камере или микрофону можно отключить, если они не используются постоянно.
- Отключите доступ к местоположению для приложений, которые им не пользуются.
- Проверяйте и очищайте разрешения в настройках раз в месяц.
Удаляйте неиспользуемые приложения
Каждое лишнее приложение — потенциальная уязвимость. Если вы не используете приложение в течение 30–90 дней, удалите его.
Осторожность при подключении к публичным Wi‑Fi
Публичные сети часто небезопасны: злоумышленник в той же сети может перехватить трафик. По возможности используйте сотовую сеть или мобильную точку доступа.
Если нужно работать через публичный Wi‑Fi:
- Используйте VPN с хорошей репутацией.
- Не выполняйте финансовые операции и не вводите пароли в открытых сетях.
- Отключите автоматическое подключение к открытым сетям.
Используйте программное обеспечение безопасности
Антивирус и мобильные решения для защиты от вредоносного ПО полезны, особенно на Android. Они помогают обнаруживать подозрительные приложения, фишинговые ссылки и вредоносные вложения.
Выбор и настройки:
- Выберите решения с положительными отзывами и прозрачной политикой конфиденциальности.
- Настройте регулярное сканирование и обновление баз сигнатур.
Осторожность с зарядными устройствами и кабелями
Публичные зарядные станции и чужие кабели могут быть модифицированы для перехвата данных. По возможности используйте собственный кабель и адаптер.
Если приходится пользоваться общественным зарядным устройством, используйте USB‑блокировку данных (USB data blocker) или заряжайте через розетку, а не через USB-порт.
Включите функцию поиска и блокировки потерянного устройства
Сервисы «Найти устройство» помогают локализовать, заблокировать и удалить данные с пропавшего телефона. Включите их заранее и запишите резервные данные для доступа.
Когда базовые меры недостаточны — типичные сценарии и как действовать
Даже при соблюдении всех правил угрозы остаются, особенно если атакующий целенаправлен.
Примеры ситуаций, когда базовые меры не сработают:
- Целевая атака со стороны профессионального хакера, использующего эксплойты нулевого дня.
- Утечка данных от третьей стороны (например, взлом облачного сервиса, где хранились ваши данные).
- Физический компромисс устройства с установкой аппаратных перехватчиков.
В таких случаях требуется помощь специалистов, смена всех паролей и уведомление банков и сервисов о возможной компрометации.
Альтернативные подходы и дополнительные инструменты
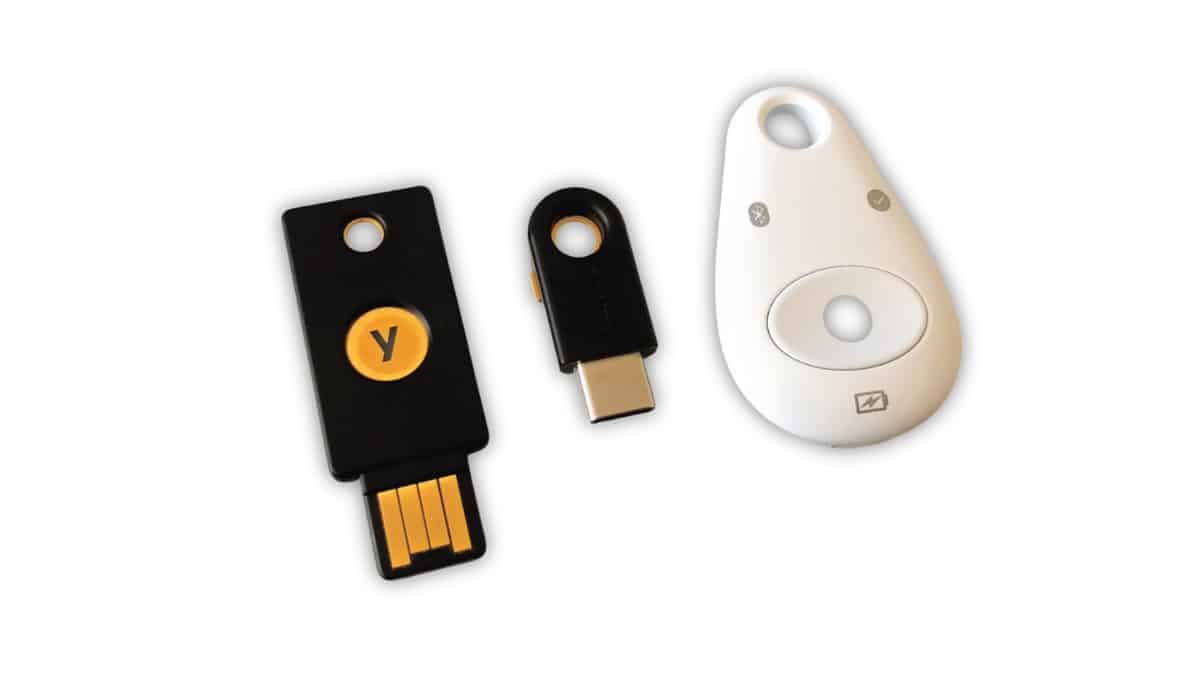
- Аппаратные ключи безопасности (FIDO2) для критичных аккаунтов.
- Раздельные устройства: один телефон для работы и один — для личных нужд.
- Использование временных виртуальных карт для онлайновых покупок.
Ментальные модели и эвристики для ежедневного использования
- «Принцип наименьших прав»: давать приложению только те разрешения, которые ему действительно нужны.
- «Думай в три шага»: 1) кто просит доступ, 2) зачем нужен доступ, 3) как отзывается разрешение.
- «Обновления = прививки»: если доступны патчи — ставьте их, как делаете прививки для здоровья.
Чек‑лист для пользователя (ежедневный/еженедельный)
Ежедневно:
- Блокировка экрана включена.
- Биометрия и PIN работают.
Еженедельно:
- Проверить уведомления об обновлениях ОС и приложений.
- Просмотреть списки подключённых устройств и активных сессий в важных аккаунтах.
Ежемесячно:
- Очистить список разрешённых приложений для местоположения, контактов и камеры.
- Удалить неиспользуемые приложения.
Чек‑лист для администратора (корпоративная среда)
- Внедрить MDM/EMM для управления политиками безопасности и обновлениями.
- Обязать шифрование хранилища на мобильных устройствах.
- Настроить централизованный аудит и журналирование доступа.
Инцидентный план и откат: пошаговая инструкция
- Идентификация: подтвердите, что устройство скомпрометировано (неожиданные транзакции, подозрительная активность).
- Изоляция: отключите устройство от сети, выключите Bluetooth и Wi‑Fi.
- Уведомление: оповестите IT‑отдел или соответствующие службы безопасности.
- Смена паролей: с доверимого устройства смените пароли и отозвите токены/сессии.
- Анализ: проведите сканирование на вредоносное ПО и проверьте логи.
- Восстановление: при необходимости восстановите устройство из проверенной резервной копии и обновите весь софт.
- Оповещение третьих сторон: уведомите банки и сервисы о возможной компрометации.
Критерии приёмки:
- Устройство обновлено до последней стабильной версии ОС.
- Все ключевые приложения прошли сканирование и не показали вредоносной активности.
- Аккаунты с критичным доступом защищены МФА и изменения паролей зафиксированы.
Решающее дерево при потере или компрометации устройства
flowchart TD
  A[Устройство потеряно или взломано?] -->|Да| B{Устройство с доступом к критичным аккаунтам}
  B -->|Да| C[Незамедлительно сменить пароли на доверимом устройстве]
  B -->|Нет| D[Активировать режим «Найти устройство» и попытаться удалить данные]
  C --> E[Отозвать токены и сессии, уведомить банк]
  D --> F[Если восстановить нельзя — инициировать удалённую очистку]
  E --> G[Проверить логи и включить мониторинг на 30 дней]
  F --> G
Матрица рисков и смягчающие меры
- Высокий риск: фишинг, кража устройства. Меры: МФА, автоматическая блокировка, удалённая очистка.
- Средний риск: вредоносные приложения. Меры: официальные магазины, антивирус, регулярные обновления.
- Низкий риск: случайные сетевые перехваты в защищённых сетях. Меры: VPN, HTTPS.
Советы по конфиденциальности и соответствию требованиям (GDPR и общие принципы)
- Минимизируйте хранение персональных данных в приложениях.
- Используйте сквозное шифрование для сообщений и хранилищ при доступных опциях.
- При утечке персональных данных следуйте местным требованиям по уведомлению пострадавших и регуляторов.
Короткий глоссарий
- МФА: многофакторная аутентификация.
- VPN: виртуальная частная сеть, шифрует интернет‑трафик.
- Эксплойт нулевого дня: неизвестная ранее уязвимость, ещё не закрытая патчем.
Краткое резюме
- Физическая защита, регулярные обновления и надёжная аутентификация — базовые, но самые эффективные меры.
- Ограничение разрешений и удаление неиспользуемых приложений уменьшают потенциальную поверхность атаки.
- Подготовьте чек‑листы и инцидентный план заранее: это ускорит реакцию и снизит ущерб.
Спасибо за внимание. Следуя этим практикам, вы серьёзно снизите риск быть жертвой типичных мобильных атак.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
