
Установка Splunk на Ubuntu 18.04 LTS
Splunk — мощная система для индексирования, поиска и визуализации машинных логов в реальном времени. Подходит для анализа логов приложений, веб‑серверов, баз данных, облачных и сетевых платформ.
Splunk состоит из трёх основных компонентов:
- Splunk Forwarder — используется для сбора логов.
- Splunk Indexer — отвечает за разбор и индексирование данных.
- Splunk Search Head — предоставляет веб‑интерфейс для поиска, анализа и отчётности.
Требования
- Сервер с Ubuntu 18.04 LTS (Bionic Beaver).
- Непользователь root с привилегиями sudo.
- Доступ в интернет для загрузки пакета или возможность загрузить пакет вручную.
Установка Splunk
Splunk поддерживает множество ОС (Windows, Linux, FreeBSD, macOS, Solaris и др.). Скачайте пакет с официального сайта Splunk или используйте приведённую команду для примера (внимание: версия в примере фиксированная):
wget https://download.splunk.com/products/splunk/releases/7.1.1/linux/splunk-7.1.1-8f0ead9ec3db-linux-2.6-amd64.debПосле загрузки установите пакет:
sudo dpkg -i splunk-7.1.1-8f0ead9ec3db-linux-2.6-amd64.debЕсли установка прошла успешно, вы увидите примерно такой вывод:
(Reading database ... 218552 files and directories currently installed.)
Preparing to unpack splunk-7.1.1-8f0ead9ec3db-linux-2.6-amd64.deb ...
Unpacking splunk (7.1.1) over (7.1.1) ...
Setting up splunk (7.1.1) ...
complete
Далее включите автозапуск Splunk при старте системы:
sudo /opt/splunk/bin/splunk enable boot-startВо время этой команды необходимо принять лицензионное соглашение и задать пароль для пользователя admin. Типичный диалог выглядит так:
Splunk Software License Agreement 04.24.2018

Do you agree with this license? [y/n]: y

This appears to be your first time running this version of Splunk.

An Admin password must be set before installation proceeds.
Password must contain at least:
   * 8 total printable ASCII character(s).
Please enter a new password:
Please confirm new password:
Copying '/opt/splunk/etc/openldap/ldap.conf.default' to '/opt/splunk/etc/openldap/ldap.conf'.
Generating RSA private key, 2048 bit long modulus
..................+++
..............................................................................+++
e is 65537 (0x10001)
writing RSA key

Generating RSA private key, 2048 bit long modulus
.............+++
...................................+++
e is 65537 (0x10001)
writing RSA key

Moving '/opt/splunk/share/splunk/search_mrsparkle/modules.new' to '/opt/splunk/share/splunk/search_mrsparkle/modules'.
 Adding system startup for /etc/init.d/splunk ...
   /etc/rc0.d/K20splunk -> ../init.d/splunk
   /etc/rc1.d/K20splunk -> ../init.d/splunk
   /etc/rc6.d/K20splunk -> ../init.d/splunk
   /etc/rc2.d/S20splunk -> ../init.d/splunk
   /etc/rc3.d/S20splunk -> ../init.d/splunk
   /etc/rc4.d/S20splunk -> ../init.d/splunk
   /etc/rc5.d/S20splunk -> ../init.d/splunk
Init script installed at /etc/init.d/splunk.
Init script is configured to run at boot.
Запустите сервис Splunk:
sudo service splunk startОжидаемый вывод при старте (пример):
Starting splunk server daemon (splunkd)...
Generating a 2048 bit RSA private key
............+++
............................................................................................................................................+++
writing new private key to 'privKeySecure.pem'
-----
Signature ok
subject=/CN=Node3/O=SplunkUser
Getting CA Private Key
unable to write 'random state'
writing RSA key
Done


Waiting for web server at http://127.0.0.1:8000 to be available........ Done


If you get stuck, we're here to help.
Look for answers here: http://docs.splunk.com

The Splunk web interface is at http://Node3:8000
Доступ к веб‑интерфейсу Splunk
Сервер Splunk слушает порт 8000 по умолчанию. Откройте в браузере:
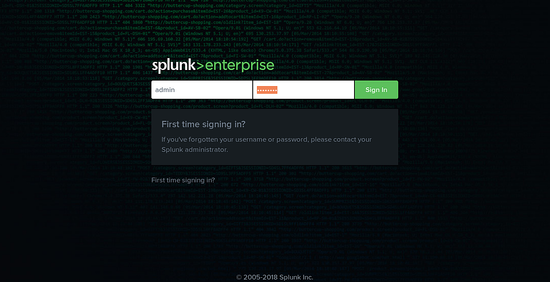
Вы увидите страницу входа. Введите логин admin и пароль, который вы задали при включении автозапуска.
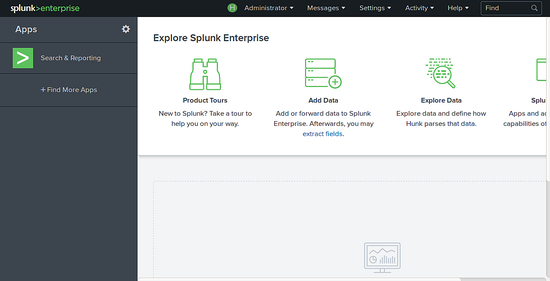
После входа откроется панель управления Splunk:
Быстрая методика (mini‑методология)
- Подготовьте сервер (обновления, свободное место на диске, доступ по SSH).
- Загрузите .deb‑пакет или скопируйте его на сервер.
- Установите пакет через dpkg.
- Выполните splunk enable boot-start и задайте пароль admin.
- Запустите службу и проверьте доступ к веб‑интерфейсу.
- Откройте порт 8000 в брандмауэре, если нужно.
Факт‑бокс — важные детали
- Порт веб‑интерфейса: 8000.
- Путь установки по умолчанию: /opt/splunk.
- Минимальная длина пароля admin в примере: 8 печатных ASCII‑символов.
- Пакет в примере: .deb для amd64 (версия 7.1.1 — пример).
Безопасность и эксплуатация
Important: не используйте устаревшую версию из примера в продакшене — скачайте актуальную на сайте Splunk. После установки:
- Измените админ‑пароль и настройте двухфакторную аутентификацию (если доступно).
- Ограничьте доступ к порту 8000 через брандмауэр и/или VPN.
- Настройте ротацию логов и мониторинг использования диска на индексерах.
Критерии приёмки
- Веб‑интерфейс доступен по http://your-server-ip:8000.
- Успешный вход под admin с заданным паролем.
- Служба splunk запускается и настроена на автозапуск.
Когда этот способ не подходит
- Если вы используете другую Linux‑дистрибуцию — используйте соответствующий пакет (rpm, tar.gz) или контейнерный образ.
- Для распределённых инсталляций с несколькими индексерами и search head требуется отдельная архитектура и планирование.
Альтернативные подходы
- Установка из tar.gz для нестандартных дистрибутивов.
- Использование готового Docker‑образа Splunk для тестирования.
- Разделение ролей: отдельные инстансы для forwarder, indexer и search head.
Чек‑лист по ролям
Администратор сети:
- Открыть/ограничить порт 8000.
- Настроить резервные копии конфигураций.
DevOps / SRE:
- Автоматизировать установку и конфигурацию (Ansible/Terraform).
- Мониторить диск и производительность indexer.
Специалист по безопасности:
- Проверить и усилить аутентификацию.
- Ограничить доступ по IP и внедрить HTTPS.
Советы по отладке — часто встречающиеся проблемы
- Если веб‑интерфейс не поднимается: проверьте логи в /opt/splunk/var/log/splunk/.
- Проблемы с портом — убедитесь, что другой процесс не занят портом 8000.
- Ошибки при установке .deb — выполните sudo apt-get -f install для разрешения зависимостей.
Ссылки
- Splunk Website
Сводка
Установка Splunk на Ubuntu 18.04 сводится к загрузке .deb‑пакета, установке через dpkg, включению автозапуска и запуску сервиса. После этого веб‑интерфейс будет доступен на порту 8000; важно закрыть доступ извне и настроить безопасность.
Important: всегда проверяйте совместимость версии пакета с вашей ОС и используйте актуальные релизы для продакшена.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
