
Настройка NFSv4 на Debian 12: сервер и клиент с псевдофайловой системой
NFS (Network File System) — сетевой протокол, позволяющий монтировать удалённую файловую систему по сети. Архитектура NFS реализована по клиент-серверной модели: NFS-сервер экспортирует каталоги и разделы, а клиенты получают к ним доступ через внутреннюю сеть, используя механизмы RPC (rpcbind) и сервисы, зависящие от версии протокола.
Короткая справка по версиям:
- NFSv2 и NFSv3 остаются поддерживаемыми в большинстве ОС, но не имеют современных встроенных механизмов безопасности; их рекомендуется ограничивать доверенной локальной сетью. Подходят для небольших и средних деплоев.
- NFSv4 включает базовые средства безопасности (аутентификацию и шифрование), но для полноценной безопасности часто конфигурируется совместно с Kerberos. Без Kerberos NFSv4 всё равно лучше NFSv3 по изоляции и упрощённости.
В этом руководстве показаны как серверная, так и клиентская части на Debian 12. Демонстрационные IP и хостнеймы:
- NFS-сервер: bookworm — 192.168.10.15
- NFS-клиент: client1 — 192.168.10.20
Если у вас другие адреса — заменяйте их в командах на свои.
Предварительные требования
- Две машины с Debian 12 (сервер и клиент) или виртуальные машины.
- Пользователь с правами sudo на каждой машине.
- Базовые навыки работы с командной строкой и редактором nano.
Установка NFS-сервера
Перед установкой обновите индекс пакетов:
sudo apt updateУстановите серверный пакет и утилиты клиента, которые понадобятся на сервере и на клиентской машине:
sudo apt install nfs-kernel-server nfs-common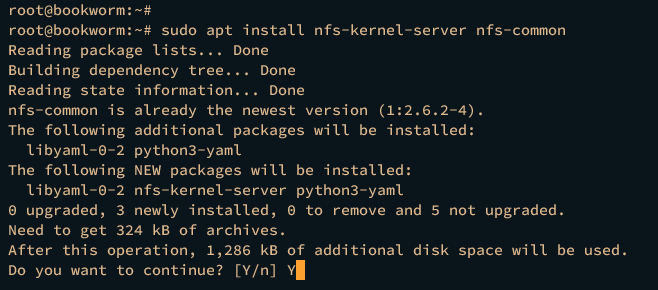
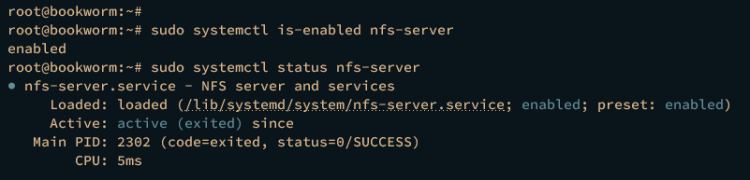
После установки служба nfs-server создаётся и обычно запускается и включается автозапуском. Проверим её состояние:
sudo systemctl is-enabled nfs-server
sudo systemctl status nfs-server
В нормальном состоянии первый вывод должен быть “enabled”, а статус — “active (running)” или “active (exited)”.
Управление службой:
sudo systemctl start nfs-server
sudo systemctl restart nfs-server
sudo systemctl stop nfs-server
Настройка NFSv4
NFSv4 — актуальная версия протокола с улучшениями безопасности и производительности. Чтобы сервер и клиенты работали исключительно по NFSv4, требуется дополнительная конфигурация демонов и параметров экспорта.
Откройте файл конфигурации общего демона:
sudo nano /etc/default/nfs-commonИзмените параметры так, чтобы выключить statd и включить idmapd (ID mapping daemon), необходимый для NFSv4:
NEED_STATD="no"
NEED_IDMAPD="yes"
Сохраните файл и закройте редактор.
Откройте параметры сервера:
sudo nano /etc/default/nfs-kernel-serverДобавьте опции запуска, запрещающие NFSv2 и NFSv3 (опции -N):
RPCNFSDOPTS="-N 2 -N 3"
RPCMOUNTDOPTS="--manage-gids -N 2 -N 3"
Эти настройки отключают поддержку старых версий протокола на уровне демонов и предотвращают обработку запросов mount по старым версиям.
Примените изменения перезапуском службы:
sudo systemctl restart nfs-serverПроверьте, что nfs-server работает и принимает только NFSv4.
Настройка брандмауэра через UFW
Открывать NFS в интернете — плохая идея. Ограничьте доступ только доверенной сети. В Debian удобно использовать UFW (Uncomplicated Firewall).
Установите UFW, если он не установлен:
sudo apt install ufw -y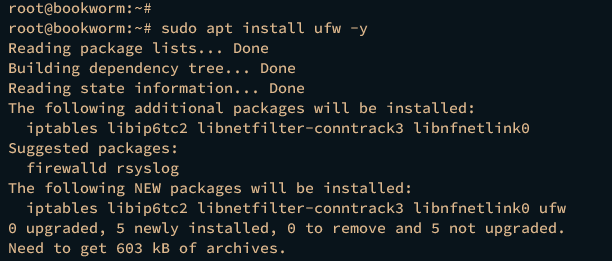
Разрешите SSH и включите UFW:
sudo ufw allow ssh
sudo ufw enable
Вы должны увидеть сообщение: “Firewall is active and enabled on system startup”.
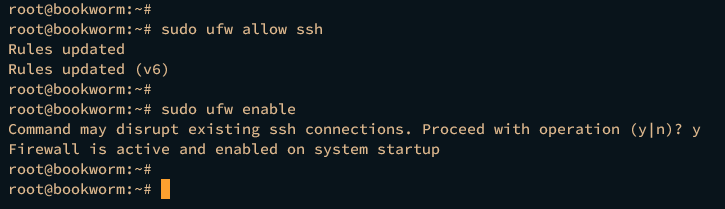
Разрешите доступ к NFS только из вашей подсети, например 192.168.10.0/24:
sudo ufw allow from 192.168.10.0/24 to any port nfsПерезагрузите правила и проверьте статус:
sudo ufw reload
sudo ufw status
Вы должны увидеть правило для порта 2049, разрешённое только для указанной подсети.
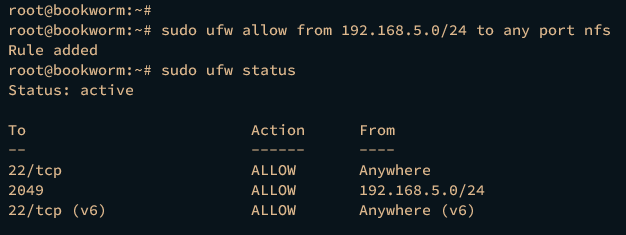
Важно: при использовании дополнительных служб (rpcbind, mountd) их порты также могут потребоваться в зависимости от конфигурации. Для стандартного NFSv4 обычно достаточно 2049.
Псевдофайловая система и экспорт каталогов
Псевдофайловая система (pseudo filesystem) позволяет представить несколько экспортируемых каталогов как единое корневое дерево, что удобно для NFSv4: у NFSv4 есть понятие единого корня экспортов.
Создадим служебные и общие каталоги и выставим владельцев nobody:nogroup:
mkdir -p /shared/{data,documents}
sudo chown -R nobody:nogroup /shared
Создадим каталог /exports и каталоги-стаблинги, куда будем монтировать реальные директории:
mkdir -p /exports/{data,home,documents}
sudo chown -R nobody:nogroup /exports
Примонтируем реальные каталоги в дерево exports (bind-mount):
sudo mount --bind /home /exports/home
sudo mount --bind /shared/data /exports/data
sudo mount --bind /shared/documents /exports/documents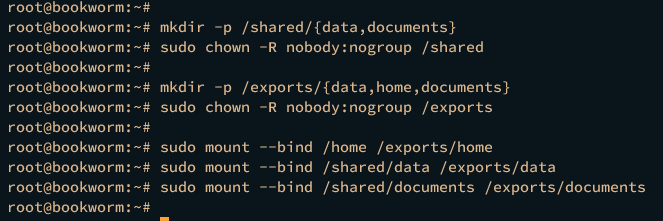
Проверим список смонтированных файловых систем:
sudo df -ahЧтобы bind-монты переживали перезагрузку, добавим их в /etc/fstab:
/home /exports/home    none bind
/shared/data /exports/data     none bind
/shared/documents /exports/documents    none bind
Сохраните /etc/fstab и выполните mount -a или перезагрузите.
Теперь экспортируем /exports как корень всех экспортируемых NFSv4 каталогов. Откройте файл /etc/exports:
sudo nano /etc/exportsДобавьте строку экспорта (пример для подсети 192.168.10.0/24):
/exports 192.168.10.0/255.255.255.0(rw,no_root_squash,no_subtree_check,crossmnt,fsid=0)Смысл опций:
- rw — чтение/запись.
- no_subtree_check — отключает проверку поддерева, что может улучшать надёжность при использовании bind-монтов.
- no_root_squash — отключает “корневой” squash на клиентах; использовать осторожно.
- crossmnt — позволяет пересекать mount-и внутри экспортируемой директории (важно для bind).
- fsid=0 — указывает, что это корневой экспорт NFSv4.
Перезапустите сервер NFS и проверьте его статус:
sudo systemctl restart nfs-server
sudo systemctl status nfs-server
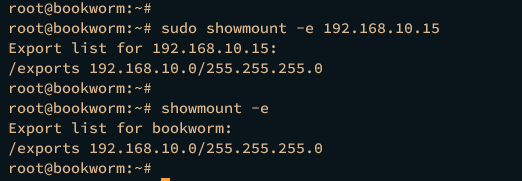
Проверим экспорты локально и удалённо:
sudo showmount -e 192.168.10.15
sudo showmount -e
Вы должны увидеть /exports в списке.
Настройка NFS-клиента на Debian 12
На клиенте установите утилиты:
sudo apt update
sudo apt install nfs-common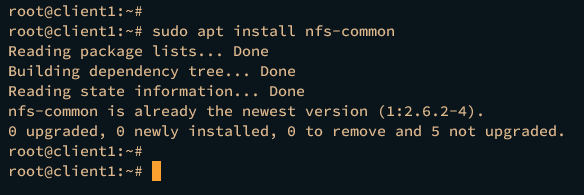
Создайте целевые каталоги для монтирования:
mkdir -p /users /data /documentsСмонтируем экспортированные точки NFSv4. Поскольку мы использовали pseudo filesystem, в NFSv4 корнем экспорта является “/“ в контексте сервера, а относительные пути указывают на внутренние директории:
sudo mount.nfs4 192.168.10.15:/home /users
sudo mount.nfs4 192.168.10.15:/data /data
sudo mount.nfs4 192.168.10.15:/documents /documents
Проверьте смонтированные файловые системы:
sudo df -hЕсли всё правильно — вы увидите сопоставления директорий на клиенте с удалёнными точками.
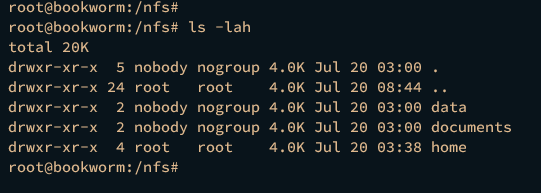
Можно также смонтировать корень pseudo filesystem и получить внутри /nfs дерево с /home, /data, /documents:
mkdir -p /nfs
sudo mount.nfs4 192.168.10.15:/ /nfs -o soft,intr,rsize=8192,wsize=8192
Параметры:
- soft — при ошибках клиент вернёт ошибку вместо бесконечного ожидания. Подходит для рабочих станций; для критичных данных лучше hard.
- intr — позволяет прерывать NFS-запросы.
- rsize/wsize — размеры буферов чтения/записи; значения по умолчанию могут отличаться, но 8192 подходит для многих сетей.
Постоянное монтирование через /etc/fstab
Для автоподключения при загрузке добавим записи в /etc/fstab. Сначала отмонтируйте временные точки:
sudo umount /users /data /documentsОткройте /etc/fstab и добавьте строки:
192.168.10.15:/home /users nfs4 soft,intr,rsize=8192,wsize=8192
192.168.10.15:/data /data nfs4 soft,intr,rsize=8192,wsize=8192
192.168.10.15:/documents /documents nfs4 soft,intr,rsize=8192,wsize=8192
Примените записи и смонтируйте всё сразу:
sudo systemctl daemon-reload
sudo mount -a
Проверьте df -h. При необходимости протестируйте перезагрузку клиента:
sudo reboot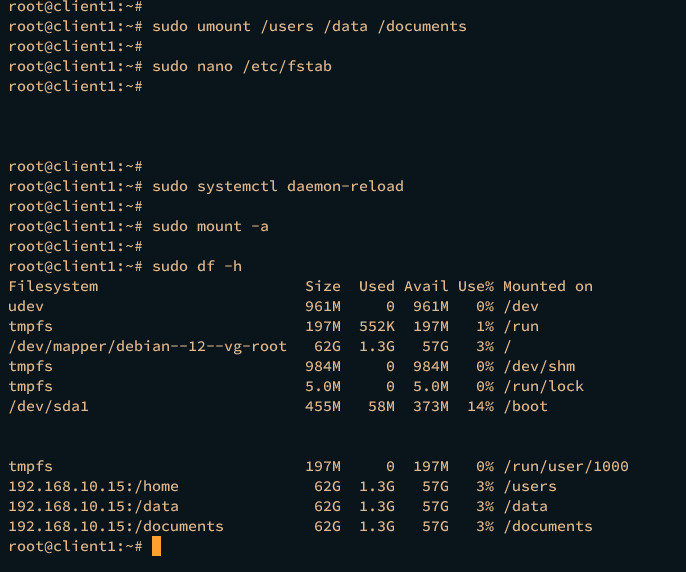
Отладка и распространённые проблемы
Если монтирование не работает, проверьте по шагам:
- Сеть и доступность: ping 192.168.10.15 и nc -z 192.168.10.15 2049.
- Службы на сервере: rpcbind, nfs-server, nfs-idmapd; их статусы через systemctl.
- Логи: journalctl -u nfs-server и /var/log/syslog для ошибок rpc и nfs.
- Права и владельцы: uid/gid на сервере и клиенте. Для использования nobody:nogroup убедитесь, что права доступа корректны.
- Проверка экспорта: showmount -e 192.168.10.15 и exportfs -v на сервере.
- UFW: sudo ufw status verbose. Возможно, блокируются связанные порты.
Типичные сообщения об ошибке и действия:
- permission denied — проверьте опции в /etc/exports и совпадение подсети; возможно, клиент обращается с другим IP.
- stalling/timeout — проверьте сетевую задержку и настройки rsize/wsize; попробуйте опцию hard вместо soft для серверов.
- wrong UID/GID — используйте idmapd и синхронизируйте учетные записи или применяйте общие пользователей и группы.
Краткий runbook при инциденте:
- Собрать признаки: какая команда вызвала ошибку, ошибка монтирования, логи.
- Проверить сеть и доступность порта 2049.
- Проверить статус nfs-server и rpcbind на сервере.
- Выполнить showmount и exportfs -v.
- Если изменения в /etc/exports — выполнить exportfs -ra и перезапустить nfs-server.
- Проверить UFW/iptables и SELinux/AppArmor (если активны).
- Если проблема в UID/GID — согласовать карты пользователей или использовать NFSv4 с Kerberos.
Безопасность и применение Kerberos
NFS по умолчанию не шифрует трафик. Для защищённого доступа в корпоративной среде рассмотрите:
- Использование Kerberos (sec=krb5, krb5i, krb5p) для аутентификации и — при krb5p — защиты целостности и конфиденциальности.
- Разделение сетей: размещение NFS в приватной VLAN или подсети.
- Использование firewall и ограничение конкретных хостов/субсетей.
- Минимизация прав: избегайте no_root_squash, если это не критично.
- Мониторинг файловых систем и доступов (auditd, логирование).
Пример экспортной опции для Kerberos:
/exports 192.168.10.0/255.255.255.0(rw,sec=krb5p,no_subtree_check,crossmnt,fsid=0)Примечание: Kerberos требует более сложной настройки KDC, ключей и настроек idmapd.
Альтернативные подходы
Если NFS не подходит или вы хотите другие варианты:
- Samba (SMB) — лучше интегрируется с Windows; хорош для смешанных сред.
- SSHFS — простой способ монтировать удалённую директорию через SFTP/SSH; удобен для пользователей и защищён по SSH, но не так эффективен для серверных задач.
- GlusterFS, CephFS — распределённые файловые системы для масштабируемых кластеров и отказоустойчивости.
- rsync/Unison — для синхронизации данных вместо постоянного шаринга.
Выбор зависит от требований к производительности, доступности, безопасности и масштабируемости.
Когда этот подход не подойдёт
- Если требуется шифрование трафика на уровне файловой системы без Kerberos — NFSv4 сам по себе не обеспечит этого.
- Для сценариев с высокой доступностью и масштабированием одного экспортного корня лучше использовать распределённые файловые системы (Ceph, Gluster).
- Для смешанных сетей с Windows-клиентами Samba может быть предпочтительнее.
Ментальные модели и эвристики
- Принцип единого корня: для NFSv4 полезно думать о сервере как о едином дереве, а не множестве независимых экспортов.
- Разделение ролей: отдельный сервер — хранение и экспорт; клиенты — монтирование и использование; администратор сети — контроль доступа и маршрутов.
- Минимизация доверия: предоставляйте клиентам только те права, которые им действительно нужны.
Контрольные списки по ролям
Администратор сервера:
- Установить nfs-kernel-server и nfs-common.
- Настроить /etc/default/nfs-common и /etc/default/nfs-kernel-server для NFSv4.
- Создать /exports и выполнить bind-монты.
- Настроить /etc/exports и выполнить exportfs -ra.
- Настроить UFW и проверить доступы.
- Настроить мониторинг и бэкап конфигураций.
Администратор клиента:
- Установить nfs-common.
- Создать точки монтирования и протестировать mount.nfs4.
- Добавить записи в /etc/fstab и протестировать mount -a.
- Проверить поведение при перезагрузке.
Оператор безопасности:
- Выбрать политику доступа по подсетям и хостам.
- Оценить необходимость Kerberos и план внедрения.
- Ограничить использование no_root_squash.
- Настроить централизованное логирование доступа.
Критерии приёмки
- Сервер экспортирует /exports и в выводе showmount виден /exports.
- Клиент успешно монтирует нужные точки и отображает их в df -h.
- При перезагрузке клиента точки автоматически монтируются через /etc/fstab.
- Доступ к NFS порту 2049 ограничен заданной подсетью на сервере.
- on-server: systemctl status nfs-server — сервис работает без ошибок в логах.
Небольшая методология при развертывании (mini-methodology)
- Подготовьте тестовую среду и резерв конфигураций.
- Установите пакеты на сервер и клиент.
- Настройте псевдофайловую систему и экспорт локально.
- Протестируйте монтирование с одного клиентa.
- Добавьте UFW/ACL и повторно протестируйте.
- Разверните на производство после тестов и мониторинга.
Тестовые случаи и приёмка
- Тест монтирования: mount.nfs4
:/home -> проверка чтения и записи. - Тест отказа: остановить nfs-server и убедиться, что клиент корректно обрабатывает ошибки (soft/hard).
- Тест безопасности: попытка подключения с IP вне разрешённой подсети — должна быть отклонена.
- Тест перезагрузки: перезагрузка клиента — автоподключение через /etc/fstab.
Короткий глоссарий
- NFS: Network File System.
- RPC: Remote Procedure Call — механизм удалённого вызова процедур.
- bind-mount: привязка одного каталога в другое место в файловой системе.
- fsid=0: корневой экспорт для NFSv4.
- idmapd: демон сопоставления UID/GID между клиентом и сервером в NFSv4.
Локальные советы и тонкости для Debian 12
- Debian использует systemd; при изменении конфигураций демонов NFS полезно выполнять systemctl daemon-reload и перезапуск служб.
- Убедитесь, что на сервере и клиенте синхронизировано время (ntp/chrony) — критично при использовании Kerberos.
- При использовании виртуальных сред проверяйте MTU и сетевые настройки гипервизора — они влияют на производительность rsize/wsize.
Окончание и рекомендации
Вы настроили NFSv4 на Debian 12 с псевдофайловой системой, ограничили доступ через UFW и настроили автоматическое монтирование на клиенте. Для боевого деплоя рассмотрите интеграцию с Kerberos и организацию резервного копирования данных. Тестируйте производительность в вашей сети и корректируйте параметры rsize/wsize, а также политику безопасности в зависимости от бизнес-требований.
Важно: при любых изменениях в /etc/exports используйте exportfs -ra и проверяйте логи.
Ключевые команды для быстрой справки:
# Сервер
sudo apt install nfs-kernel-server nfs-common
sudo systemctl restart nfs-server
sudo exportfs -ra
sudo showmount -e

# Клиент
sudo apt install nfs-common
sudo mount.nfs4 :/path /mountpoint
sudo umount /mountpoint

# Брандмауэр
sudo apt install ufw -y
sudo ufw allow from 192.168.10.0/24 to any port nfs
sudo ufw status
Спасибо — теперь вы можете разворачивать NFSv4 на Debian 12 с учётом безопасности и производительности. Настоятельно рекомендую тестировать в изолированной среде перед применением в продакшн.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
