
Установка и защита Eclipse Mosquitto на Debian 11
Важно: в руководстве используются примеры путей к сертификатам и имен хостов; замените их на реальные значения для продакшена.
О чём этот материал
Статья рассчитана на сисадминов, DevOps-инженеров и разработчиков, которым нужно развернуть лёгкий MQTT-брокер на Debian 11. Вы получите:
- Пошаговую установку Mosquitto и утилит клиента.
- Включение аутентификации через файл паролей.
- Настройку SSL/TLS (самоподписные или Let’s Encrypt).
- Включение WebSockets для браузерных и облачных клиентов.
- Советы по отладке, тесты приёмки, чеклисты ролей и рекомендации по защите.
Предпосылки
- Сервер Debian 11 с доступом по sudo (в демо — hostname mosquitto-server).
- Пользователь без root, но с привилегиями sudo.
- Базовые знания командной строки и работы с systemd.
Что такое MQTT и Mosquitto — одно предложение
MQTT — лёгкий протокол публикации/подписки для устройств с низкой пропускной способностью; Mosquitto — его реализация-брокер с поддержкой MQTT 3.1.0, 3.1.1 и 5.0.
Быстрая проверка перед началом
- Убедитесь, что systemd работает:
sudo systemctl status systemd-journald- Проверьте доступность порта 22 и работоспособность сети между вашим рабочим местом и хостом Debian.
Установка сервера и клиентов Mosquitto
- Обновите индекс пакетов:
sudo apt update- Найдите пакет mosquitto (проверка доступности в репозитории):
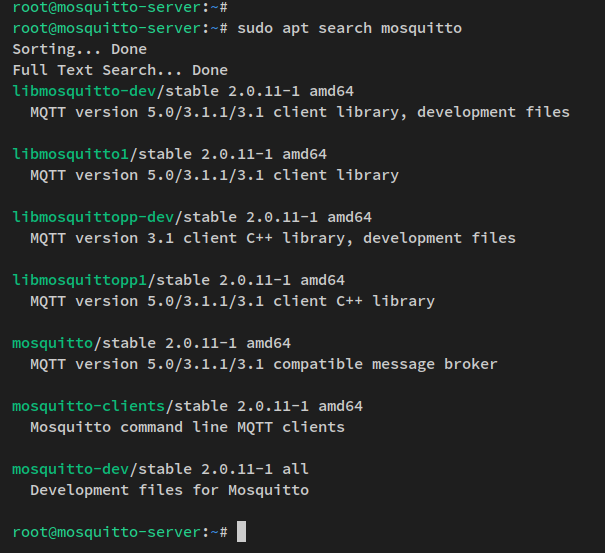
sudo apt search mosquitto- Установите сервер и клиентские утилиты:
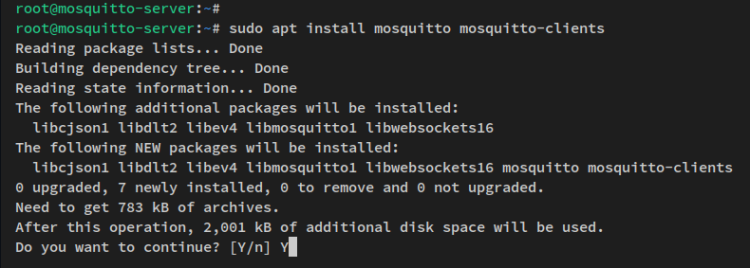
sudo apt install mosquitto mosquitto-clients- Проверьте статус и автозапуск сервиса:
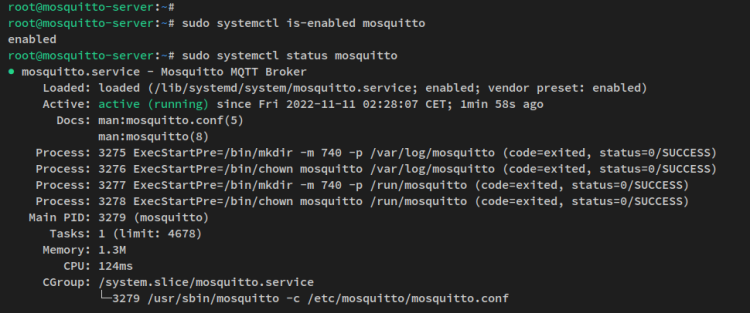
sudo systemctl is-enabled mosquitto
sudo systemctl status mosquitto
Если всё в порядке, сервис должен быть включён и запущен.
Базовая проверка работы брокера (pub/sub)
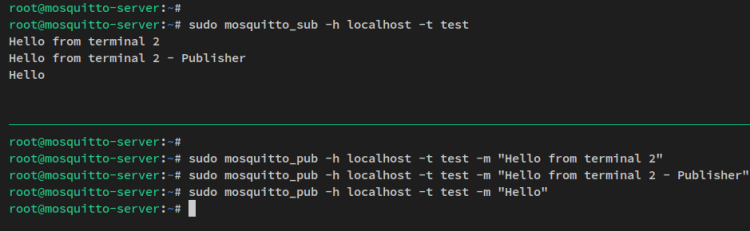
Откройте два терминала на сервере (или два SSH-сеанса):
- В первом выполните команду подписчика:
sudo mosquitto_sub -h localhost -t test- Во втором опубликуйте сообщения:
sudo mosquitto_pub -h localhost -t test -m "Hello from terminal 2"
sudo mosquitto_pub -h localhost -t test -m "Hello from terminal 2 - Publisher"
sudo mosquitto_pub -h localhost -t test -m "Hello"
Если подписчик получает сообщения, базовая проверка пройдена.
Настройка аутентификации (имена/пароли)
По умолчанию Mosquitto разрешает анонимные подключения. Для безопасности включите парольную аутентификацию.
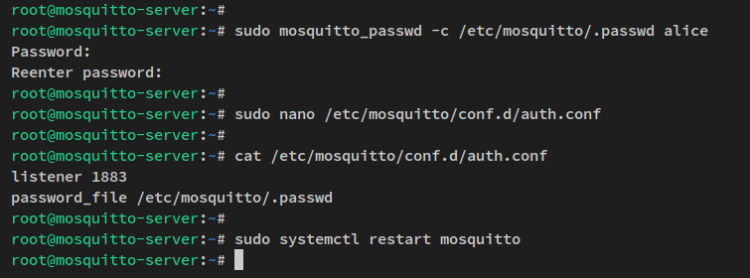
- Создайте файл паролей и добавьте пользователя alice (пример):
sudo mosquitto_passwd -c /etc/mosquitto/.passwd aliceОпция -c создаёт файл; для добавления новых пользователей без перезаписи используйте без -c.
- Создайте файл конфигурации для включения авторизации:
sudo nano /etc/mosquitto/conf.d/auth.confВставьте:
listener 1883
allow_anonymous false
password_file /etc/mosquitto/.passwd- Перезапустите службу:
sudo systemctl restart mosquitto- Проверьте, что подключение без учётных данных отклоняется:
# подписчик (без учётных данных)
sudo mosquitto_sub -h localhost -t test

# издатель (без учётных данных)
sudo mosquitto_pub -h localhost -t test -m "Hello again from terminal 2"
Обе команды должны получить отказ в соединении.
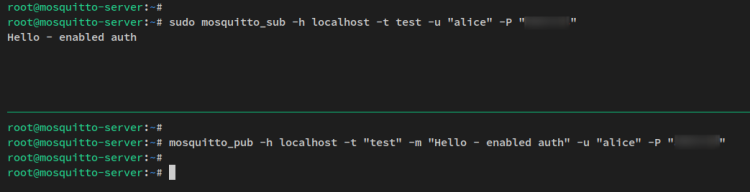
- Подключитесь с именем и паролем:
# подписчик с учётными данными
sudo mosquitto_sub -h localhost -t test -u "alice" -P "p4ssw0rd"

# издатель с учётными данными
sudo mosquitto_pub -h localhost -t "test" -m "Hello - enabled auth" -u "alice" -P "p4ssw0rd"
Если креденшелы верны, сообщения будут передаваться.
Совет: храните файл паролей вне общедоступных директорий и ограничьте доступ пользователю mosquitto.
SSL/TLS — зачем и какие типы сертификатов использовать
SSL/TLS шифрует трафик между клиентами и брокером и предотвращает перехват сообщений. Для лабораторной среды подойдёт самоподписной сертификат; для публичного доступа используйте доверенный CA (например, Let’s Encrypt).
Ключевые варианты:
- Самоподписной сертификат — быстро, требует установки корневого CA на клиенте.
- Let’s Encrypt — бесплатно и доверено большинством клиентов, но нужно уметь автоматически обновлять сертификаты.
- Внутренний корпоративный CA — упрощает распространение и управление удостоверениями внутри организации.
Генерация dhparam (рекомендуется)
sudo openssl dhparam -out /etc/mosquitto/certs/dhparam.pem 2048Права на каталог с сертификатами
sudo chown -R mosquitto: /etc/mosquitto/certs
sudo chmod 750 /etc/mosquitto/certs
Пример конфигурации TLS
Создайте файл /etc/mosquitto/conf.d/ssl.conf:
listener 8883

certfile /etc/letsencrypt/live/msqt.howtoforge.local/fullchain.pem
cafile /etc/letsencrypt/live/msqt.howtoforge.local/chain.pem
keyfile /etc/letsencrypt/live/msqt.howtoforge.local/privkey.pem
dhparamfile /etc/mosquitto/certs/dhparam.pem
Перезапустите Mosquitto:
sudo systemctl restart mosquittoПодключение клиента с TLS
Подписчик (локально на сервере, если доверять корневому хранилищу):
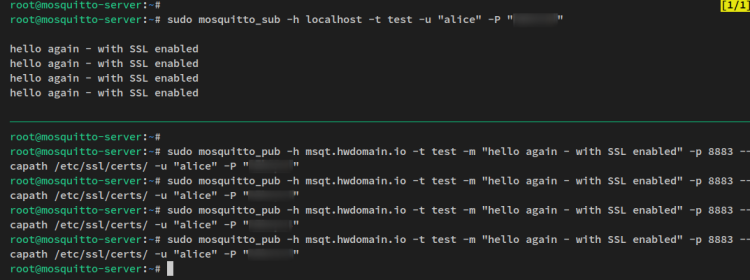
sudo mosquitto_sub -h localhost -t test -u "alice" -P "p4ssw0rd"Издатель, подключающийся к именованному хосту и порту 8883 (с указанием каталога доверенных CA):
sudo mosquitto_pub -h msqt.howtoforge.local -t test -m "hello again - with SSL enabled" -p 8883 --capath /etc/ssl/certs/ -u "alice" -P "p4ssw0rd"Если используется самоподписной CA, клиент должен быть настроен доверять этому CA или использовать опцию –cafile с конкретным файлом chain.pem.
Включение WebSockets
WebSockets удобны для веб-клиентов (браузерных) и некоторых облачных интеграций.
- Создайте файл /etc/mosquitto/conf.d/websockets.conf:
listener 8083
protocol websockets
certfile /etc/letsencrypt/live/msqt.howtoforge.local/fullchain.pem
cafile /etc/letsencrypt/live/msqt.howtoforge.local/chain.pem
keyfile /etc/letsencrypt/live/msqt.howtoforge.local/privkey.pem- Перезапустите Mosquitto:
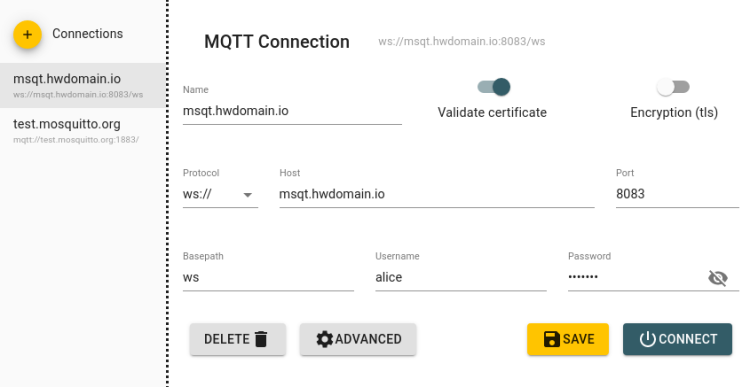
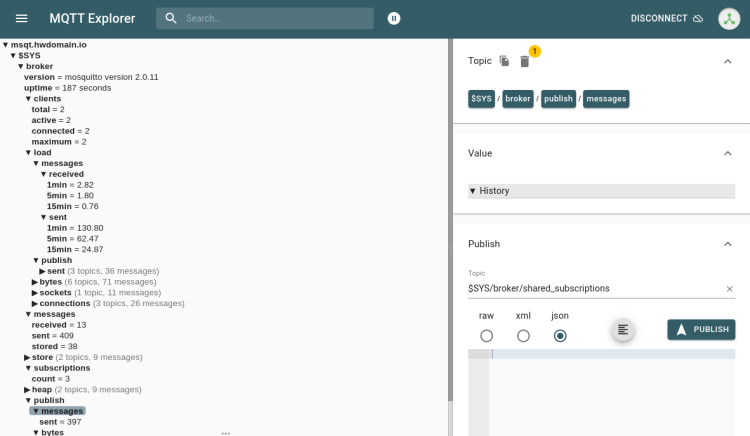
sudo systemctl restart mosquitto- Проверьте подключение в инструменте MQTT Explorer (или в браузерном MQTT-клиенте), указав WebSocket-порт 8083 и TLS.
Типичные проблемы и способы их решения
- “Connection refused” после включения аутентификации:
- Проверьте формат файла /etc/mosquitto/.passwd и права доступа.
- Убедитесь, что allow_anonymous false и password_file указан правильно.
- Клиент не доверяет сертификату TLS:
- При самоподписных сертификатах импортируйте CA в доверенные на клиенте или используйте –cafile.
- Ошибки при запуске Mosquitto:
- Просмотрите логи systemd: sudo journalctl -u mosquitto -e
- Проверьте синтаксис файлов конфигурации: mosquitto не всегда выдаёт удобную ошибку, проверьте лишние символы и пробелы.
- WebSocket не подключается:
- Убедитесь, что firewall/ufw разрешает порт 8083 и что protocol websockets указан в конфиге.
Журналирование, хранение сообщений и устойчивость
- Mosquitto по умолчанию хранит минимальную информацию. Для queue/persistence включите опции persistence в mosquitto.conf:
persistence true
persistence_location /var/lib/mosquitto/- Для кластеризации Mosquitto используют внешние решения (например, мосты bridge или сторонние менеджеры), поскольку у Mosquitto нет встроенной высокодоступной кластерной репликации.
ACL и разграничение доступа
ACL позволяют ограничивать, какие топики могут публиковать и просматривать отдельные пользователи. Пример файла /etc/mosquitto/conf.d/acl.conf:
acl_file /etc/mosquitto/aclfileПример /etc/mosquitto/aclfile:
user alice
topic readwrite test/+

user bob
topic read sensors/+
После добавления ACL перезапустите mosquitto.
Безопасность и hardening
Краткий чеклист:
- Всегда отключайте allow_anonymous.
- Используйте длинные уникальные пароли и ротацию ключей.
- Применяйте TLS с сильными наборами шифров и dhparam >= 2048.
- Ограничьте права на файлы конфигурации и ключи, владелец mosquitto, права 640/600.
- Применяйте firewall: открывайте только нужные порты (1883, 8883, 8083) и только для доверенных сетей.
- Включите мониторинг и логирование: export metrics или используйте внешние агенты.
Примеры сценариев использования (когда этот подход не подходит)
Когда Mosquitto хорош:
- Лёгкие IoT-устройства; сценарии, где нужна простая publish/subscribe логика.
Когда Mosquitto может не подойти:
- Требуется встроенная кластерная репликация и автоматическое шардинг — рассмотрите EMQX или HiveMQ.
- Нужны расширенные политики хранения больших объёмов данных — используйте внешнюю очередь или базу данных.
Проверки приёмки и тест-кейсы
- Установка и служба
- Критерий приёмки: пакет установлен и сервис активен после reboot.
- Команда: sudo systemctl status mosquitto
- Аутентификация
- Критерий приёмки: подключение без учётных данных — отказ; с корректными — успех.
- Команды: mosquitto_sub/pub с/без параметров -u/-P.
- TLS
- Критерий приёмки: подключение на 8883 проходит через TLS; трафик нельзя прочитать сниффером.
- Команда: openssl s_client -connect msqt.howtoforge.local:8883
- WebSockets
- Критерий приёмки: браузерный MQTT-клиент устанавливает соединение через wss на 8083.
Роль‑ориентированные чеклисты
Администратор:
- Установить пакеты и создать пользователя mosquitto.
- Настроить права на /etc/mosquitto и /etc/mosquitto/certs.
- Настроить systemd unit и мониторинг.
DevOps:
- Интегрировать TLS-обновление (certbot) и автоматическую перезагрузку Mosquitto после обновления сертификатов.
- Настроить CI/CD для конфигов и их валидацию.
Разработчик:
- Тестировать публикацию/подписку на локальном окружении.
- Проверить обработку отказов и переподключений клиента.
Тестировщик:
- Прогнать тест-кейсы на аутентификацию, TLS и WebSocket.
- Проверить поведение при пропадании сети и рестартах брокера.
Миграция и совместимость
- Mosquitto поддерживает MQTT 3.1 и 5.0. Перед миграцией убедитесь в совместимости клиентов с версией сервера.
- При обновлении с очень старой версии сохраняйте резервные копии конфигураций и файлов .passwd и aclfile.
Мини‑методология развёртывания (быстрая инструкция для продакшена)
- Подготовьте хост, выполните обновление пакетов.
- Установите Mosquitto и необходимые утилиты.
- Создайте пользователей и ACL.
- Настройте TLS (Let’s Encrypt или корпоративный CA).
- Тестируйте pub/sub, TLS и WebSockets.
- Включите мониторинг, логирование, бэкапы конфигов.
- Документируйте шаги по восстановлению и план отката.
Пример playbook (шаблон команд)
- Обновить систему: sudo apt update && sudo apt upgrade -y
- Установить mosquitto и certbot: sudo apt install mosquitto mosquitto-clients certbot -y
- Генерировать dhparam: sudo openssl dhparam -out /etc/mosquitto/certs/dhparam.pem 2048
- Настроить файлы конфигурации: /etc/mosquitto/conf.d/*.conf
- Перезапустить: sudo systemctl restart mosquitto
Точки контроля при выпуске в продакшен
- Убедитесь, что срок действия сертификатов контролируется (автоматическое продление).
- Настройте opentracing/metrics (Prometheus exporter) и alerting по недоступности брокера.
- Периодически проверяйте список пользователей и ACL.
Краткая галерея пограничных случаев
- Клиенты с нестабильной сетью: увеличьте keepalive и реализуйте стратегию повторного подключения.
- Высокая плотность подключений: расширьте системные лимиты (ulimit) и проверяйте память.
- Ограниченные устройства: используйте QoS 0 для минимальной нагрузке, QoS 1/2 при необходимости доставки.
1‑строчный глоссарий
- MQTT — протокол публикации/подписки; Mosquitto — брокер MQTT; ACL — правила доступа по топикам; TLS — шифрование канала.
Советы по приватности и соответствию (GDPR)
- Минимизируйте хранение персональных данных в сообщениях.
- Шифруйте трафик (TLS) и ограничьте доступ к логам с персональными данными.
- Документируйте, какие данные проходят через брокер и кто имеет к ним доступ.
Примеры команд для быстрой отладки
Просмотр логов mosquitto:
sudo journalctl -u mosquitto -fПроверка сетевых портов:
sudo ss -tulpen | grep mosquittoТест TLS из командной строки:
openssl s_client -connect msqt.howtoforge.local:8883 -showcertsРекомендации по мониторингу и SLA
- Сохраняйте метрики подключений, сообщений/с и задержек.
- Установите уведомления при падении доступности или резком росте ошибок аутентификации.
Короткий план на развитие (roadmap)
- Включить экспорт метрик (Prometheus).
- Автоматизировать выпуск и ротацию сертификатов.
- Настроить резервное копирование конфигураций и пользовательских файлов.
- Рассмотреть отказоустойчивость посредством мостов/внешнего решения.
Заключение
Вы установили и настроили Mosquitto на Debian 11: проверили работу pub/sub, включили аутентификацию, настроили TLS и WebSockets. Дальше — интеграция с системой мониторинга, автоматизация обновления сертификатов и настройка ACL для более строгой политики доступа. Если нужен пример конфигурации под специфичные требования (кластер, интеграция с LDAP, внешняя база паролей), опишите задачу — подготовлю адаптированный план.
Критерии приёмки
- Mosquitto установлен и сервис активен после перезагрузки.
- Подписчик и издатель корректно работают через 1883 (без TLS) и 8883 (с TLS) при указанных учётных данных.
- WebSocket-подключение по 8083 успешно из браузерного клиента.
- Права на файлы конфигурации и ключи ограничены пользователем mosquitto.
Ссылки для дальнейшего чтения и примеры команд находятся прямо в тексте. Если хотите, подготовлю вариант конфигурации с интеграцией Certbot и systemd-timer для автоматической перезагрузки Mosquitto после обновления сертификатов.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
