
Установка Metasploit Framework на Ubuntu 20.04
Metasploit — это открытый фреймворк для поиска уязвимостей, тестирования на проникновение и исследований в области безопасности. Он позволяет исследователям обнаруживать и эксплуатировать уязвимости в системах, сетях и ПО. В комплекте идут готовые эксплойты; также можно создавать собственные модули.
В этой статье показано, как установить Metasploit Framework на Ubuntu 20.04 Desktop с помощью официального инсталлятора.
Кого это руководство предназначено
- Инженеры по безопасности и пентестеры, желающие установить локальную копию Metasploit.
- Системные администраторы, которые хотят подготовить тестовую среду.
Важно: Metasploit — инструмент для тестирования. Запускайте его только в средах, где у вас есть разрешение.
Требования
- Система с Ubuntu 20.04 Desktop.
- Настроен пароль root или учетная запись с правами sudo.
- Доступ в интернет для загрузки инсталлятора.
Скачать инсталлятор Metasploit
Metasploit не включён в стандартный репозиторий Ubuntu по умолчанию. Rapid7 предоставляет открытый инсталлятор для Linux, Windows и macOS. Инсталлятор устанавливает Metasploit Framework, msfconsole и сопутствующие утилиты.
Скачайте инсталлятор командой:
wget http://downloads.metasploit.com/data/releases/metasploit-latest-linux-x64-installer.runПосле загрузки сделайте файл исполняемым:
chmod +x ./metasploit-latest-linux-x64-installer.runУстановка Metasploit
Запустите инсталлятор:
./metasploit-latest-linux-x64-installer.runВ процессе установщик покажет графический интерфейс. Снимки шагов (описаны ниже) приведены для ориентира.
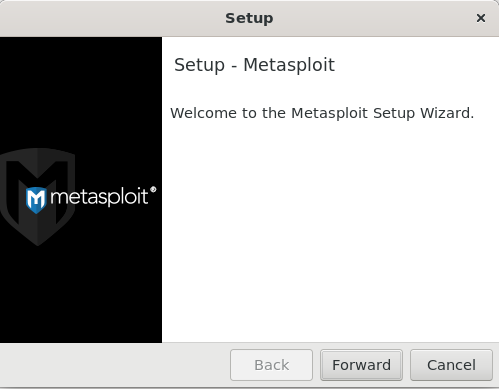
Нажмите кнопку «Forward» для продолжения. Появится страница лицензионного соглашения:
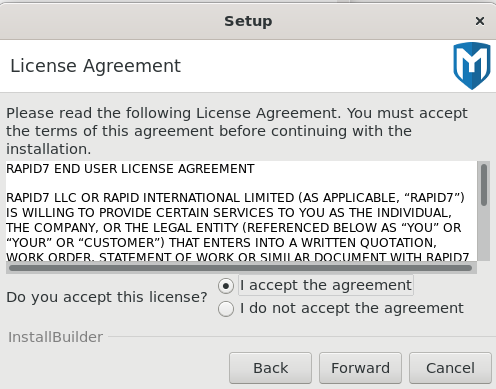
Примите соглашение и нажмите «Forward». Затем выберите папку установки:
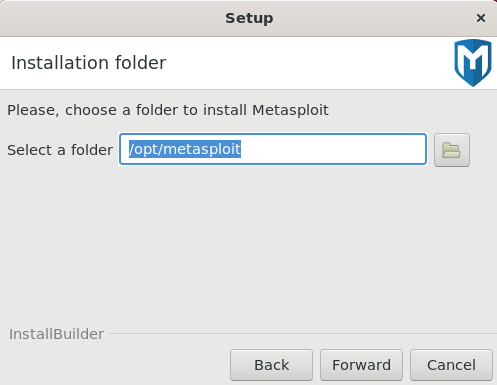
Нажмите «Forward». Далее инсталлятор предложит опцию “Install as a service” — выберите нужный режим:
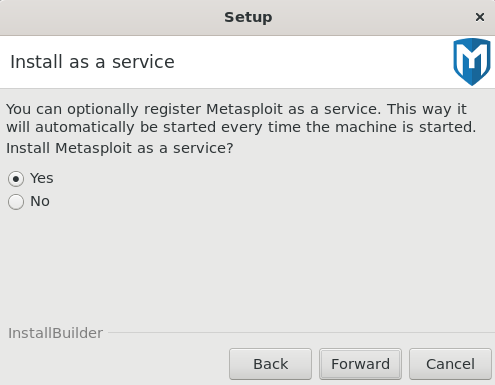
Выберите опцию и нажмите «Forward». Инсталлятор предложит отключить файерволл, если он мешает работе сервиса:
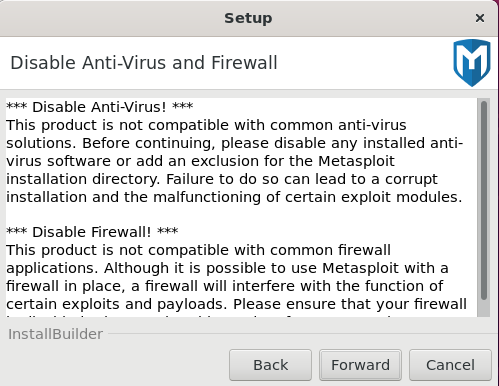
Если вы используете рабочую машину, вместо полного отключения файерволла настройте правила (см. раздел «Рекомендации по безопасности»). Нажмите «Forward». Инсталлятор попросит задать SSL‑порт:
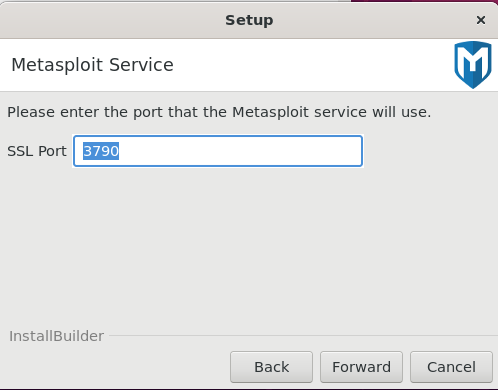
Укажите порт и нажмите «Forward». Затем задайте hostname для сервера (например, localhost или имя хоста):
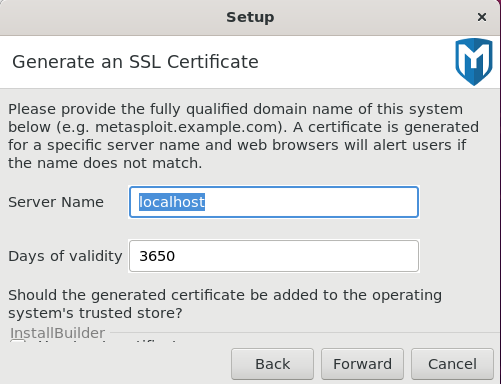
Укажите hostname и нажмите «Forward». Начало установки выглядит так:
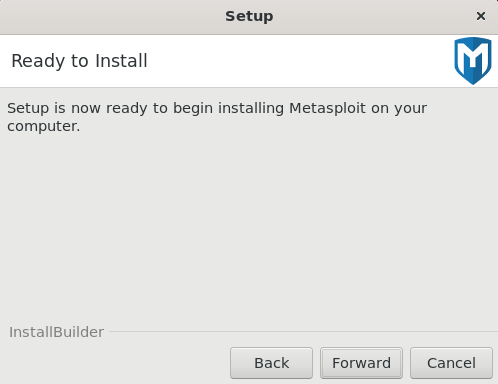
Нажмите «Forward», чтобы начать установку.
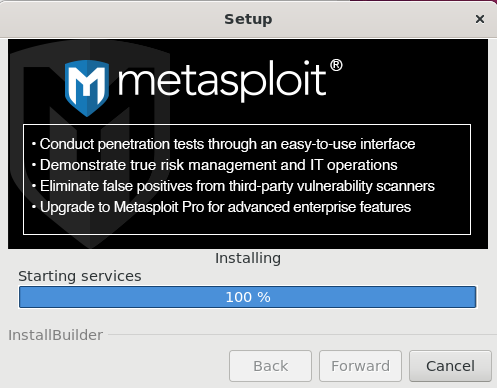
Процесс может занять несколько минут в зависимости от скорости диска и сети.
Доступ к веб‑интерфейсу Metasploit
По умолчанию сервис слушает на указанном при установке SSL‑порте (в примере — 3790). Откройте в браузере:
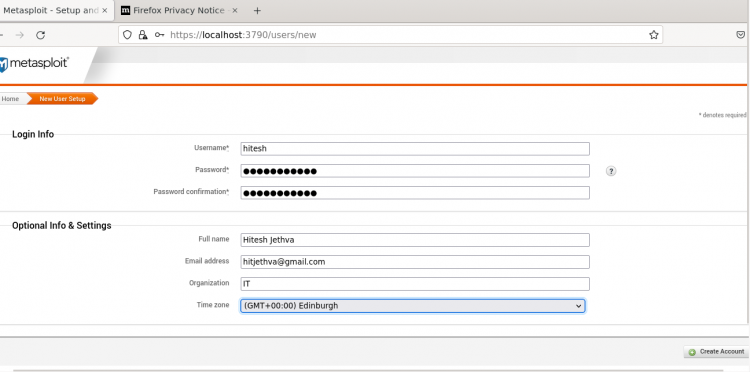
Создайте учётную запись: введите логин, пароль и другие параметры, затем нажмите «Create Account». После этого появится страница для активации лицензии:
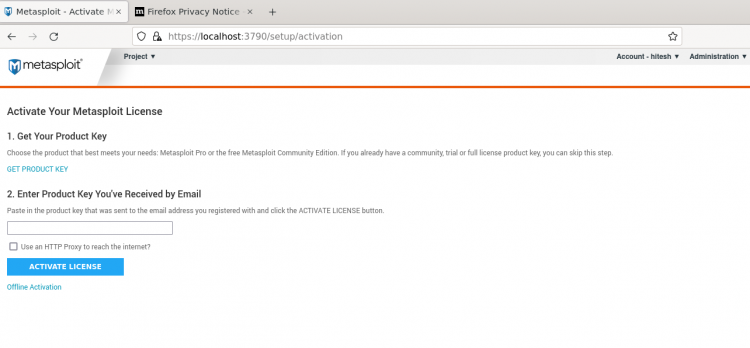
Вы можете внести ключ продукта и активировать лицензию либо продолжить в ограниченном режиме в локальной среде.
Доступ к консоли Metasploit
Metasploit включает консольную утилиту msfconsole. Запустите её командой:
msfconsole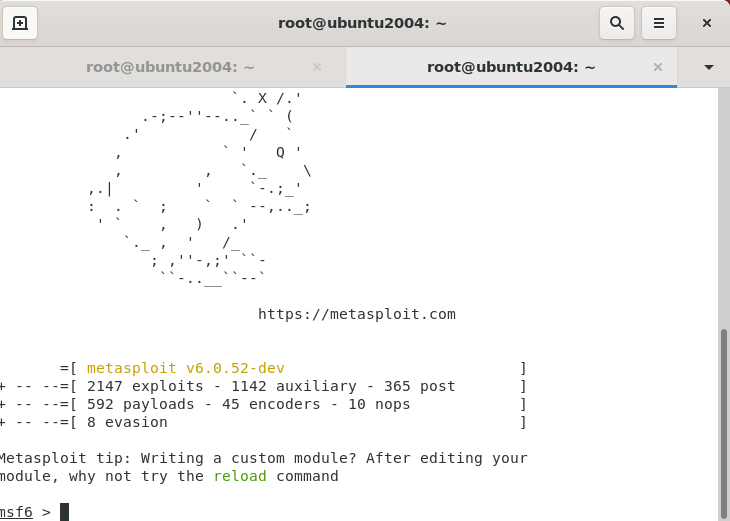
Базовые команды для навигации в msfconsole:
help
show exploits
show payloads
info exploit exploit-name
info payload payload-name
set PAYLOAD windows
show targets
set RHOST target-ip-address
set LHOST ip-address
Краткие пояснения:
- RHOST — целевой (remote) IP‑адрес.
- LHOST — ваш локальный IP, на который ожидается обратная связь (reverse).
Критерии приёмки установки
- Инсталлятор завершился без ошибок.
- Веб‑интерфейс доступен по https на указанном порту.
- msfconsole запускается и отображает список модулей.
Важно: если любой из пунктов не выполняется, проверьте логи инсталлятора и системный лог (journalctl) для сервиса Metasploit.
Альтернативные способы установки
- Установка через Docker: официальный образ позволяет быстро развернуть Metasploit в контейнере и изолировать среду.
- Использовать Kali Linux / репозитории дистрибутива: в некоторых дистрибутивах Metasploit идет в составе пакетов, но версии могут отличаться.
- Сборка из исходников или установка через Ruby gems — более сложный путь и требует управления зависимостями.
Когда стоит выбрать Docker: если нужно быстро тестировать и легко откатывать среду. Если вы хотите постоянный сервис — инсталлятор Rapid7 предоставляет удобный системный сервис.
Когда установка может не подойти (контрпримеры)
- На продакшн‑сервере без явной изоляции и разрешений — использование Metasploit нежелательно.
- В средах с жёсткой политикой безопасности, где запрещены локальные исполняемые пакеты и сетевые прослушивания.
- Если нужен мульти‑пользовательный корпоративный развернутый SIEM‑интегрированный вариант — возможно, потребуется коммерческая версия и интеграция.
Рекомендации по безопасности и жёсткая настройка
- Запускайте Metasploit в отдельной тестовой виртуальной машине или контейнере.
- Не отключайте полностью файерволл в рабочей сети. Вместо этого добавьте правила, разрешающие только нужные адреса и порты.
- Используйте собственный действующий SSL‑сертификат, а не самоподписанный, если доступ осуществляется из общей сети.
- Ограничьте доступ к веб‑интерфейсу через VPN или через правила безопасности хоста.
- Регулярно обновляйте систему и Metasploit до актуальных версий.
Контроль прав и роли — чек‑листы
Для инженера по безопасности:
- Установить и проверить msfconsole.
- Проверить наличие и обновление модулей.
- Откатить изменения при необходимости.
Для администратора системы:
- Настроить правила файерволла (разрешить порт Metasploit только для тестовой подсети).
- Создать резервную копию конфигурации и SSL‑сертификатов.
- Настроить системный сервис и мониторинг (systemd, журнал).
Для менеджера по рискам:
- Убедиться в наличии разрешений на тестирование.
- Контролировать зоны, где проводятся тесты.
Ментальные модели и подсказки
- Эксплойт — код, использующий уязвимость.
- Пэйлоад (payload) — полезная нагрузка, выполняемая после успешного эксплойта.
- msfconsole — основной интерфейс для работы с модулями.
Эти простые определения помогут быстро ориентироваться при выборе модулей и формировании рабочей цепочки: найти эксплойт → выбрать целевой таргет → назначить payload → задать RHOST/LHOST → запустить.
Однострочный глоссарий
- Metasploit — фреймворк для разработки и выполнения эксплойтов.
- msfconsole — интерактивная консоль Metasploit.
- Exploit — модуль, эксплуатирующий уязвимость.
- Payload — код, доставляемый и исполняемый на скомпрометированной системе.
- RHOST/LHOST — удалённый (цель) и локальный (аттакующий) IP‑адреса.
Заключение
В этом руководстве вы установили Metasploit Framework на Ubuntu 20.04, запустили веб‑интерфейс и консоль msfconsole, освоили базовые команды и получили рекомендации по безопасности. Для тестов предпочтительно использовать изолированную виртуальную среду или контейнер. Всегда действуйте в рамках закона и имеющихся разрешений.
Краткое резюме:
- Установите инсталлятор Rapid7 и запустите .run файл.
- Доступ к веб‑UI по https на указанном порту.
- msfconsole даёт полный набор команд для работы с эксплойтами и payload.
Важно: перед тестированием убедитесь в наличии согласия на проведение проверок и в корректной изоляции тестовой инфраструктуры.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
