
Как установить FreeIPA на Rocky Linux
FreeIPA — это открытое решение для централизованного управления идентификацией и доступом на Linux/Unix. В этом пошаговом руководстве показано, как подготовить систему, установить пакеты, настроить FreeIPA с поддержкой DNS и Kerberos, открыть необходимые порты в firewalld и проверить вход в веб-интерфейс. Включены чек-листы для ролей, рекомендации по безопасности и сценарии устранения неполадок.
Что такое FreeIPA
FreeIPA — это набор сервисов для централизованного управления пользователями, группами, политиками и сертификатами в Linux/Unix-средах. Включает каталог (Directory Server), Kerberos, PKI (Dogtag), DNS (BIND), веб-интерфейс и инструменты командной строки. Коротко: FreeIPA даёт единую точку управления аутентификацией и авторизацией.
Ключевые термины на одну строку
- FQDN — полностью квалифицированное доменное имя сервера.
- Realm — имя Kerberos в верхнем регистре.
- Directory Manager — привилегированная учётная запись для LDAP-операций.
Предпосылки
- Сервер с Rocky Linux 8.5 (или совместимая версия). Операции показаны на примере 192.168.10.25 и FQDN ipa.howtoforge.local.
- Ненулевая учётная запись с sudo-привилегиями.
- Доступ к сети для загрузки пакетов и, при необходимости, внешних DNS/пулов NTP.
Important
Убедитесь, что на сервере корректно настролено время. Kerberos чувствителен к расхождению времени; рекомендуемый разброс — менее 5 минут по умолчанию.
План установки и методология
Короткая методология (пошагово):
- Настроить FQDN и /etc/hosts.
- Включить модуль idm:DL1 и установить пакеты ipa-server и ipa-server-dns при необходимости.
- Запустить ipa-server-install с нужными опциями и пройти интерактивную настройку.
- Открыть порты в firewalld и проверить Kerberos (kinit/klist).
- Войти в веб-консоль и выполнить базовую проверку.
Мини-методология для продакшна:
- Выполнить установку на тестовом хосте; проверить работу LDAP/Kerberos/DNS.
- Сделать резервную копию CA (файл /root/cacert.p12) и хранить пароль менеджера каталога в защищённом хранилище.
- Настроить реплики/HA и мониторинг.
Настройка FQDN и /etc/hosts
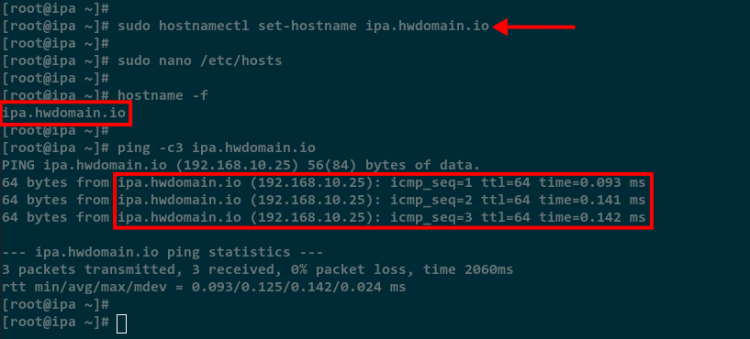
Сначала задайте FQDN сервера. В примере используется ipa.howtoforge.local.
sudo hostnamectl set-hostname ipa.howtoforge.localОтредактируйте файл /etc/hosts и добавьте строку с IP и FQDN:
sudo nano /etc/hostsДобавьте:
192.168.10.25 ipa.howtoforge.local ipaСохраните файл (Ctrl+X, Y). Проверьте FQDN:
hostname -fПроверьте разрешение имени:
ping -c3 ipa.howtoforge.local
ALT текст изображение: Снимок экрана с выводом ping и записью /etc/hosts, где ipa.howtoforge.local сопоставлен с 192.168.10.25
Совет
Если ping не проходит, проверьте правописание в /etc/hosts и сетевые настройки интерфейса.
Установка пакетов FreeIPA
Для Rocky Linux пакеты FreeIPA находятся в модуле idm:DL1. Включите модуль и установите пакеты:
sudo dnf module enable idm:DL1Подтвердите вводом Y при запросе. Затем установите основной пакет и модуль DNS (опционально):
sudo dnf install ipa-server ipa-server-dns -y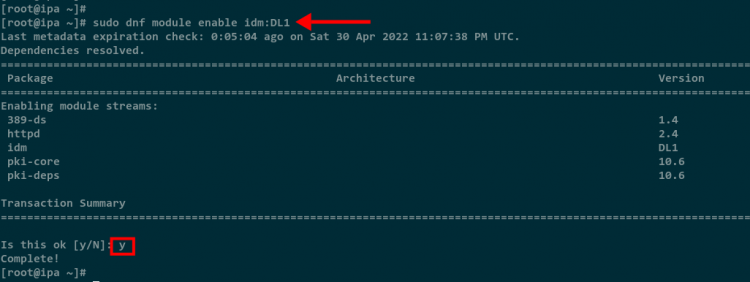
ALT текст изображение: Терминал с подтверждением включения модуля idm:DL1 и запросом на подтверждение.
Пояснение
- ipa-server — основной пакет, создаёт CA, LDAP, Kerberos и веб-консоль.
- ipa-server-dns — добавляет встроенный DNS (BIND). Используйте, если хотите, чтобы FreeIPA вёл DNS для домена.
Конфигурация FreeIPA сервера
Перед запуском инсталлятора проверьте наличие IPv6, если оно требуется вашей сети. FreeIPA проверяет доступность IPv6 стека.
sudo ip aЗапустите установку с настройкой DNS и разрешением перекрытия зон (если в сети уже есть зоны):
sudo ipa-server-install --setup-dns --allow-zone-overlapИнсталлятор выведет информацию о том, какие сервисы будут настроены, и предложит подтвердить значения. Примеры интерактивных запросов из инсталлятора:
Server host name [ipa.howtoforge.local]:Please confirm the domain name [howtoforge.local]:Please provide a realm name [HWDOMAIN.IO]:Введите пароль Directory Manager (минимум 8 символов) и пароль для учётной записи admin (IPA admin). Инсталлятор также предложит настроить DNS forwarders и создать обратную зону для IP 192.168.10.25.
Ключевой блок вывода при успешной установке:
Setup complete

Next steps:
    1. You must make sure these network ports are open:
        TCP Ports:
          * 80, 443: HTTP/HTTPS
          * 389, 636: LDAP/LDAPS
          * 88, 464: kerberos
          * 53: bind
        UDP Ports:
          * 88, 464: kerberos
          * 53: bind
          * 123: ntp

    2. You can now obtain a Kerberos ticket using the command: 'kinit admin'
       This ticket will allow you to use the IPA tools (e.g., ipa user-add)
       and the web user interface.

Be sure to back up the CA certificates stored in /root/cacert.p12
These files are required to create replicas. The password for these
files is the Directory Manager password
The ipa-server-install command was successful
Важно
Сохраните резервную копию /root/cacert.p12 и пароль Directory Manager в безопасном месте — эти файлы нужны для создания реплик.
Настройка firewalld
Откройте стандартные сервисы, которые использует FreeIPA:
sudo firewall-cmd --add-service={http,https,dns,ntp,freeipa-ldap,freeipa-ldaps} --permanentПерезагрузите правила:
sudo firewall-cmd --reloadПроверьте текущее состояние:
sudo firewall-cmd --list-all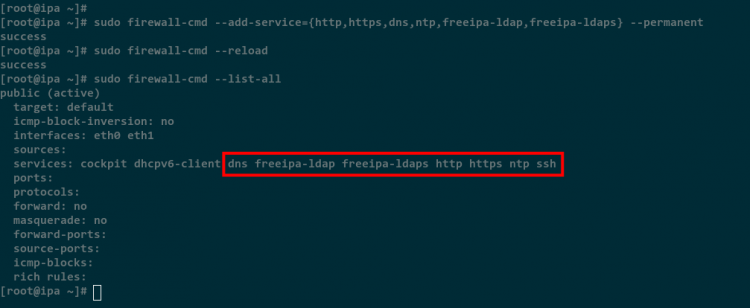
ALT текст изображение: Вывод firewall-cmd с перечисленными сервисами http, https, dns, ntp, freeipa-ldap, freeipa-ldaps.
Пояснение по портам
- HTTP/HTTPS (80/443) — веб-консоль и CA интерфейс.
- LDAP/LDAPS (389/636) — доступ к каталогу.
- Kerberos (88/464 TCP и UDP) — аутентификация.
- DNS (53 TCP/UDP) — если вы используете встроенный BIND.
- NTP (123 UDP) — синхронизация времени.
Совет по безопасности
Если возможно, ограничьте доступ к LDAP/LDAPS и Kerberos портам только доверенным подсетям.
Проверка аутентификации Kerberos
Получите тикет Kerberos под пользователем admin:
kinit adminВведите пароль учётной записи admin. Проверьте выданные тикеты:
klist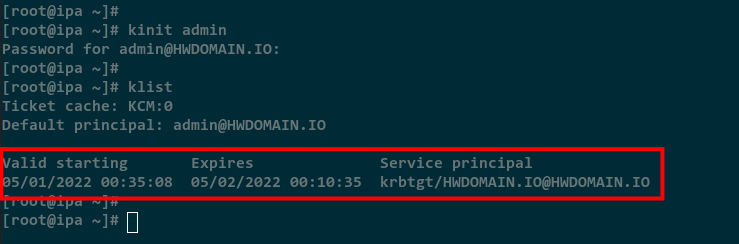
ALT текст изображение: Вывод команды klist, показывающий активный Kerberos-токен для пользователя admin.
Если kinit завершается с ошибкой, проверьте следующее:
- Синхронизацию времени между клиентом и сервером.
- Правильность realm и DNS-записей.
- Открыты ли порты Kerberos в firewalld.
Вход в веб-консоль FreeIPA
Откройте в браузере:
https://ipa.howtoforge.local/ipa/ui/
Введите admin и пароль, нажмите кнопку “Log In”.
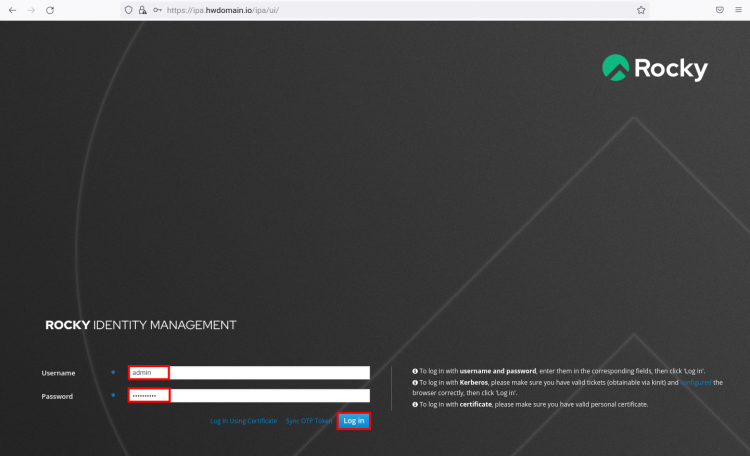
ALT текст изображение: Страница входа в веб-интерфейс FreeIPA с полями для имени пользователя и пароля.
После входа вы попадёте на административную панель:
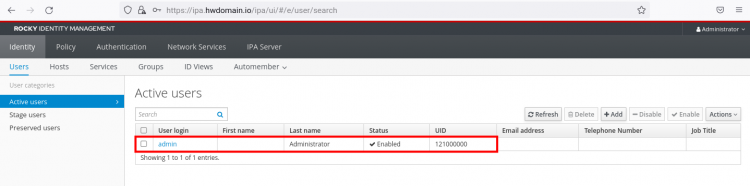
ALT текст изображение: Главная административная панель FreeIPA с меню пользователей, хостов и политик.
Контрольные тесты и критерии приёмки
Критерии приёмки
- Сервер возвращает корректный FQDN через hostname -f.
- kinit admin успешно выдаёт тикет, klist показывает валидный тикет.
- Веб-интерфейс доступен по HTTPS и позволяет войти под admin.
- LDAP отвечает на запросы (ldapsearch) и возвращает записи пользователей.
- Для встроенного DNS: разрешаются A и PTR-записи для зоны.
Тесты приёмки командно
- hostname -f
- ping ipa.howtoforge.local
- kinit admin && klist
- curl -vk https://ipa.howtoforge.local/ipa/session/login_password
- sudo firewall-cmd –list-all | grep freeipa
Роли и чек-листы
Роль: Системный администратор — быстрый чек-лист
- Установить Rocky Linux и обновить пакеты.
- Задать hostname и /etc/hosts.
- Включить модуль idm:DL1 и установить пакеты.
- Запустить ipa-server-install и пройти установку.
- Открыть порты в firewalld и проверить доступ.
- Сохранить /root/cacert.p12 и пароль Directory Manager.
Роль: Безопасность/DevOps — быстрый чек-лист
- Ограничить доступ к LDAP/Kerberos по IP.
- Настроить LDAPS и принудительное использование TLS.
- Настроить резервное копирование ключей CA.
- Настроить аудит и логирование (rsyslog/ELK).
Роль: Оператор — быстрый чек-лист
- Проверить доступность сервиса и метрик.
- Проверить синхронизацию времени.
- Мониторить журналы ipaserver-install и /var/log/dirsrv.
Резервное копирование и репликация
Ключи и сертификаты CA нужны для создания реплик. Шаги:
- Скопируйте /root/cacert.p12 в защищённое хранилище.
- Убедитесь, что пароль Directory Manager известен и хранится безопасно.
- Для высокой доступности разверните хотя бы одну реплику FreeIPA в другой подсети.
Безопасность
Не храните cacert.p12 и пароль на одном и том же хосте; используйте хранилище секретов.
Безопасность и hardening
Рекомендации по безопасности:
- Включите LDAPS и требуйте TLS для всех LDAP-подключений.
- Отключите неиспользуемые службы на сервере.
- Ограничьте доступ к административным портам по IP.
- Настройте ротацию паролей и политики сложности в FreeIPA.
- Включите аудит LDAP и Kerberos в централизованный лог.
Дополнительно
Рассмотрите использование SELinux в режиме Enforcing и настройте необходимые правила для дополнительных сервисов.
Устранение неполадок
Сценарии и советы:
- Проблема: kinit возвращает “Clock skew too great”. Решение: проверьте time/chrony и синхронизацию времени.
- Проблема: DNS не разрешает записи. Решение: проверьте зоны BIND через ipa dnsrecord-find и /var/log/messages для ошибок bind.
- Проблема: LDAPS не отвечает. Решение: проверьте сертификаты CA, слушающие порты и SELinux AVC-логи.
- Проблема: Веб-интерфейс не загружается. Решение: проверьте статус httpd и тащите журналы в /var/log/httpd/.
Команды для диагностики:
sudo tail -n 200 /var/log/ipaserver-install.log
sudo systemctl status ipa
sudo journalctl -u httpd -e
sudo ldapsearch -x -H ldap://localhost -b "cn=users,cn=accounts,dc=howtoforge,dc=local"
Когда установка может не подойти
Контрпримеры и ограничения:
- Если у вас уже есть централизованный Active Directory и политика вашей организации требует его использования, FreeIPA как единственная система может быть лишней; рассмотрите интеграцию через доверие (trust) вместо замены.
- В больших гибридных средах с множеством Windows-клиентов потребуется дополнительная настройка доверительных отношений и совместимости.
Варианты альтернатив и миграция
Альтернативы:
- Samba/Active Directory для совместимости с Windows.
- OpenLDAP + Kerberos вручную для кастомных настроек (более сложная поддержка).
Миграция
- Перед миграцией разработайте план: экспорт пользователей/групп, синхронизация паролей невозможна напрямую — нужна рекреация учётных записей или интеграция по средствам SSO/AD trust.
Decision tree для выбора опций установки
flowchart TD
  A[Начать] --> B{Нужен DNS от FreeIPA?}
  B -- Да --> C[Запустить ipa-server-install --setup-dns]
  B -- Нет --> D[Запустить ipa-server-install без --setup-dns]
  C --> E{В сети уже есть зоны с таким именем?}
  E -- Да --> F[Добавить --allow-zone-overlap и проверить записи]
  E -- Нет --> G[Создать зоны автоматически]
  D --> H[Настроить внешний DNS вручную и добавить записи]
  F --> I[Проверить резолюцию и повторить]
Приёмочные тесты и тест-кейсы
Примеры тест-кейсов:
- TC-01: После установки admin может получить Kerberos-токен (kinit) и выполнить ipa user-find.
- TC-02: LDAP отвечает на поиск пользователя и возвращает ожидаемые атрибуты.
- TC-03: Веб-интерфейс позволяет создавать пользователя и назначать группы.
- TC-04: DNS разрешает A-запись сервера и PTR-запись для IP.
Критерии приёмки для TC-01: kinit возвращает успех, klist показывает валидный тикет с указанным realm.
Совместимость и миграционные рекомендации
- FreeIPA хорошо работает с клиентами Linux. Для интеграции с Windows рассмотрите настройку trust с Active Directory.
- Проверяйте версии: при обновлении FreeIPA и его компонентов следуйте официальным заметкам о релизе и тестируйте на стенде.
Краткая сводка и дальнейшие шаги
- Вы настроили FreeIPA с DNS и Kerberos, открыли порты в firewalld и прошли первичную валидацию через kinit и веб-интерфейс.
- Следующие логические шаги: настроить резервную копию CA, развернуть реплики для отказоустойчивости, интегрировать с системой мониторинга и применить политики безопасности.
Summary
- FreeIPA даёт единый стек аутентификации/авторизации для Linux-сред.
- Важно сохранять резервные копии CA и управлять паролями Directory Manager.
- Ограничьте сетевой доступ к критичным портам и настройте мониторинг.
Ключевые материалы для чтения
- Официальная документация FreeIPA для вашей версии
- Руководство по Kerberos и Chrony для синхронизации времени
Еще раз поздравляем — FreeIPA установлен и доступен для дальнейшей настройки и интеграции.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
