
Установка Ansible Semaphore на Debian 11 с PostgreSQL и Nginx
Ansible Semaphore — веб-интерфейс для запуска Ansible-плейбуков. В этой инструкции показано пошаговое развёртывание на Debian 11: установка зависимостей (Ansible, PostgreSQL, Nginx), создание базы данных, установка пакета Semaphore, запуск через systemd, настройка Nginx в качестве обратного прокси, включение брандмауэра (UFW) и получение TLS через Let’s Encrypt.
Важно: перед началом убедитесь, что доменное имя указывает на сервер и у вас есть sudo-доступ.
Что такое Ansible Semaphore
Ansible Semaphore — это open-source веб-интерфейс для управления и запуска Ansible-плейбуков. Коротко:
- Является фронтендом для Ansible: предоставляет дашборд, планировщик заданий, логирование и уведомления.
- Написан на Go, работает на Linux, Windows и macOS.
- Поддерживает хранение конфигурации, управление окружениями, секретами, inventory и ключами доступа.
- Может использовать разные СУБД: PostgreSQL, MySQL/MariaDB и BoltDB.
Определение в одну строку: Ansible Semaphore — лёгкий веб-UI для безопасного, управляемого развёртывания через Ansible.
Преимущества использования
- Централизованная панель управления плейбуками и окружениями.
- Роли и права доступа для команд.
- Запуск по расписанию и подробные логи.
- Возможность интеграции уведомлений (Email, Slack и др.).
Основные варианты использования
- Малые и средние команды, которым нужен простой веб-интерфейс для Ansible.
- CI/CD-цепочки, где необходимо графическое управление задачами.
- Обучение и демонстрации Ansible без развёртывания сложных решений.
Преимущества и ограничения
- Плюсы: простота, низкие системные требования, интеграция с PostgreSQL, возможность работы через Nginx и TLS.
- Ограничения: не заменяет полнофункциональные коммерческие решения (Tower), но хорошо подходит для большинства внутренних задач.
Требования
- Сервер с Debian 11 (в примерах хостнейм “semaphore”).
- Нерутовый пользователь с sudo (в примере — bob).
- Домен, указывающий на IP сервера (в примере — ansible.howtoforge.local).
- Открытые порты: 22 (SSH), 80/443 (HTTP/HTTPS), внутренне — 3000 для сервиса.
Быстрая модель принятия решения
Когда выбирать PostgreSQL: если планируется многопользовательская среда, стабильность и резервное копирование. BoltDB подходит для простых тестов и демонстраций, MySQL/MariaDB — если в инфраструктуре уже используется.
flowchart TD
  A[Нужен продакшн?] -->|Да| B[Использовать PostgreSQL]
  A -->|Нет, тест| C[Можно BoltDB]
  B --> D{Есть опыт с MySQL?}
  D -->|Да| E[Можно MySQL/MariaDB]
  D -->|Нет| F[Оставить PostgreSQL]
Установка зависимостей
Сначала обновите индекс пакетов Debian:
sudo apt updateУстановите базовые утилиты:
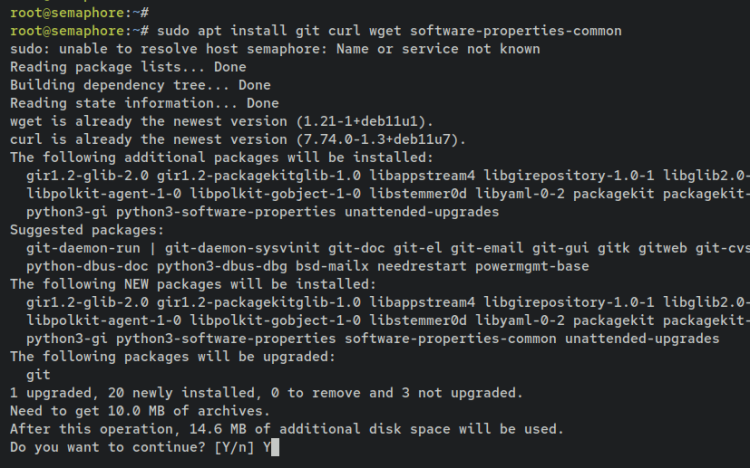
sudo apt install git curl wget software-properties-common
Далее установите Ansible, PostgreSQL и Nginx:
sudo apt install ansible postgresql nginx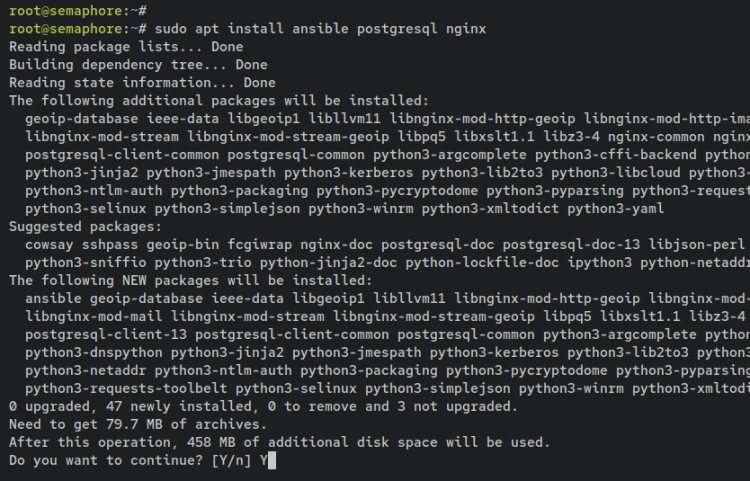
Проверьте состояние PostgreSQL:
sudo systemctl is-enabled postgresql
sudo systemctl status postgresql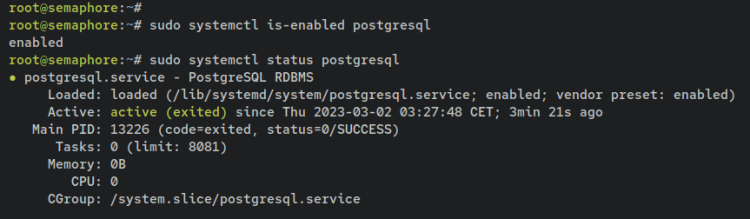
И Nginx:
sudo systemctl is-enabled nginx
sudo systemctl status nginx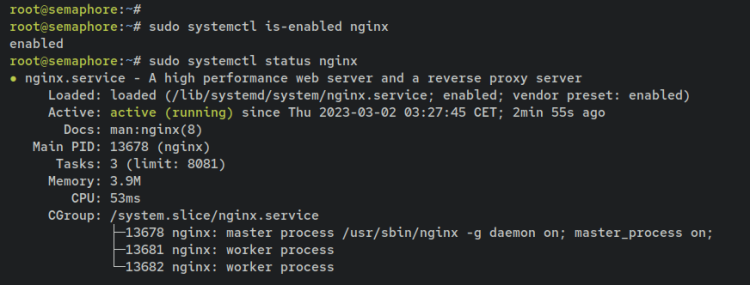
Примечание: в продакшене рекомендуется держать сервисы под системным мониторингом (systemd + Prometheus/node_exporter или аналог).
Настройка PostgreSQL для Semaphore
Ansible Semaphore поддерживает несколько баз данных. Для продакшн-установки мы рекомендуем PostgreSQL.
Войдите в оболочку PostgreSQL от имени пользователя postgres:
sudo -u postgres psqlСоздайте пользователя и базу данных (не забудьте указать сильный пароль вместо примера):
CREATE USER semaphore WITH PASSWORD 'p4ssw0rdSemaphore';
CREATE DATABASE semaphoredb OWNER semaphore;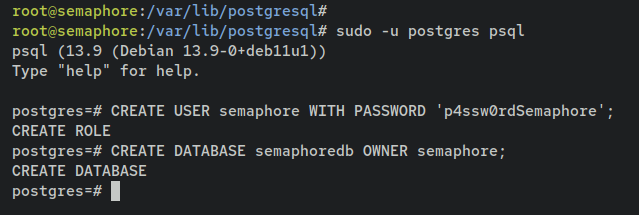
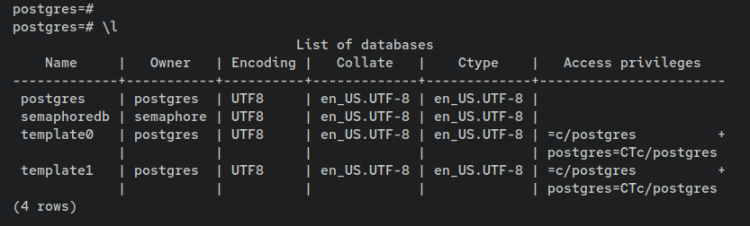
Проверьте пользователей и базы:
\du
\l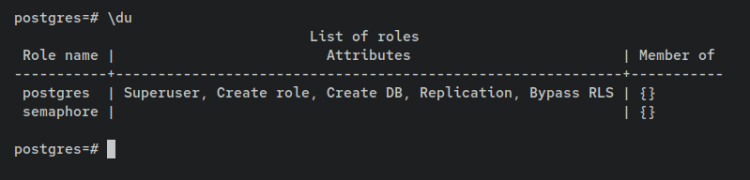
Совет по безопасности: создайте отдельного системного пользователя для запуска semaphore (systemd unit будет запускать бинарь от root, поэтому дополнительно ограничьте права доступа к /etc/semaphore и каталогу с playbooks).
Установка Ansible Semaphore
На момент написания версия в примере — 2.x. Команда скачает релиз с GitHub автоматически определив последний тег.
VER=$(curl -s https://api.github.com/repos/ansible-semaphore/semaphore/releases/latest|grep tag_name | cut -d '"' -f 4|sed 's/v//g')
wget -q https://github.com/ansible-semaphore/semaphore/releases/download/v${VER}/semaphore_${VER}_linux_amd64.deb
Установите пакет:
sudo dpkg -i semaphore_${VER}_linux_amd64.deb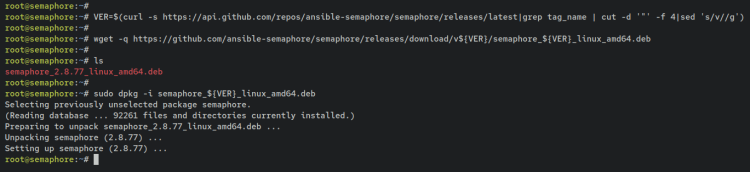
После установки бинарь доступен в /usr/bin/semaphore:
which semaphore
semaphore version
semaphore help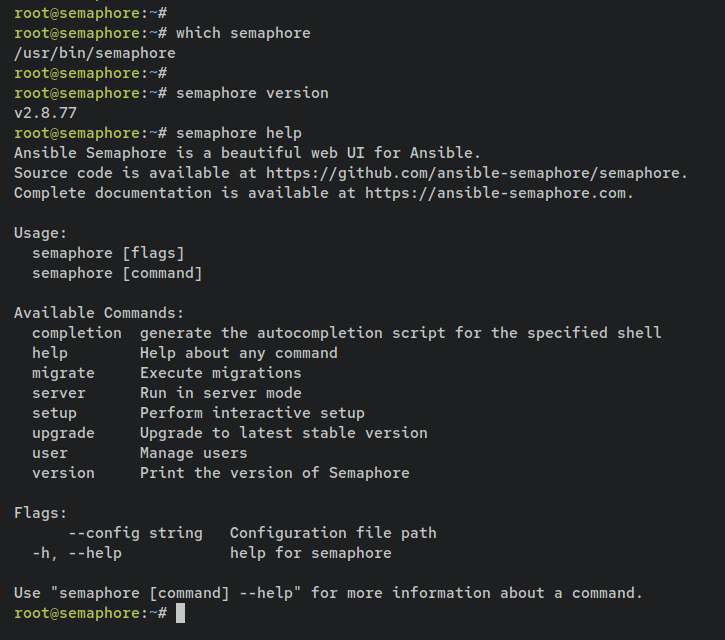
Для удобства включите автодополнение команд:
sudo apt install bash-completion
sudo nano ~/.bashrc
Добавьте в конец файла:
if [ -f /usr/share/bash-completion/bash_completion ]; then
. /usr/share/bash-completion/bash_completion
elif [ -f /etc/bash_completion ]; then
. /etc/bash_completion
fi

source <(semaphore completion bash)
Загрузите конфигурацию:
source ~/.bashrc
semaphore TAB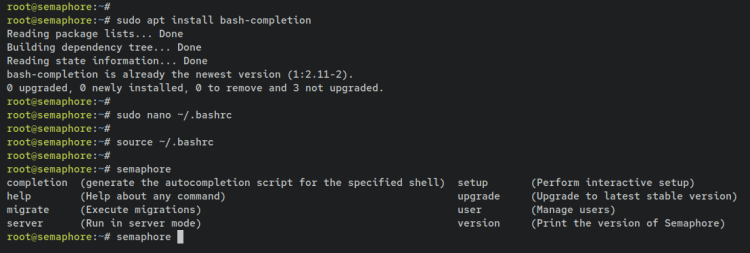
Конфигурация Ansible Semaphore
Создайте каталог конфигурации и перейдите в него:
mkdir -p /etc/semaphore; cd /etc/semaphoreЗапустите интерактивную настройку:
semaphore setupПри запуске выберите вариант подключения к PostgreSQL (в примере — пункт 3), затем укажите имя БД, пользователя и пароль. При запросе Playbook path укажите, например, /opt/playbook или /opt/semaphore.
Создайте администратора: username, email, password.
После завершения в каталоге появится /etc/semaphore/config.json.
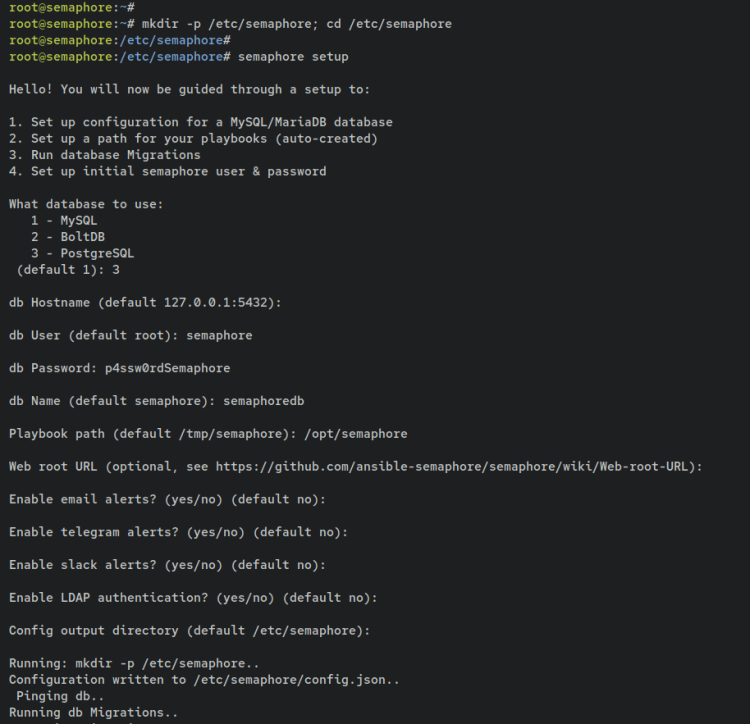
Примечание: config.json содержит настройки подключения к БД и некоторые параметры приложения. Ограничьте права чтения/записи: только root или специальный системный пользователь должен иметь доступ.
Запуск через systemd
Создайте unit-файл:
sudo nano /etc/systemd/system/semaphore.serviceВставьте:
[Unit]
Description=Semaphore Ansible
Documentation=https://github.com/ansible-semaphore/semaphore
Wants=network-online.target
After=network-online.target

[Service]
Type=simple
ExecReload=/bin/kill -HUP $MAINPID
ExecStart=/usr/bin/semaphore service --config=/etc/semaphore/config.json
SyslogIdentifier=semaphore
Restart=always

[Install]
WantedBy=multi-user.target
Примените и запустите сервис:
sudo systemctl daemon-reload
sudo systemctl start semaphore
sudo systemctl enable semaphore
sudo systemctl status semaphore
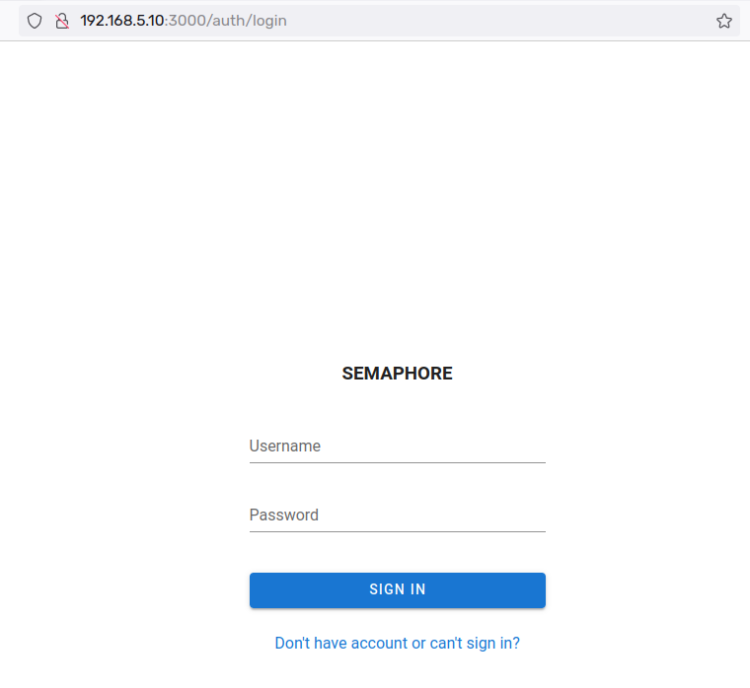
По умолчанию service слушает порт 3000. Проверьте доступ локально или через curl:
curl -I http://127.0.0.1:3000Если всё запущено, откройте http://
Настройка Nginx как обратного прокси
Создайте серверный блок Nginx:
sudo nano /etc/nginx/sites-available/semaphore.confСодержимое (замените server_name на ваш домен):
upstream semaphore {
    server 127.0.0.1:3000;
}

server {
    listen 80;
    server_name ansible.howtoforge.local;
    client_max_body_size 0;
    chunked_transfer_encoding on;

    location / {
      proxy_pass http://semaphore/;
      proxy_set_header Host $http_host;
      proxy_set_header X-Real-IP $remote_addr;
      proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

      proxy_set_header X-Forwarded-Proto $scheme;

      proxy_buffering off;
      proxy_request_buffering off;
    }

    location /api/ws {
      proxy_pass http://semaphore/api/ws;
      proxy_http_version 1.1;
      proxy_set_header Upgrade $http_upgrade;
      proxy_set_header Connection "upgrade";
      proxy_set_header Origin "";
    }
}
Активируйте конфигурацию и проверьте синтаксис:
sudo ln -s /etc/nginx/sites-available/semaphore.conf /etc/nginx/sites-enabled
sudo nginx -t
sudo systemctl restart nginx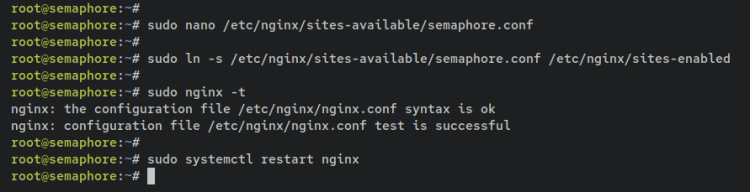
Совет: используйте отдельный upstream и убедитесь, что proxy_set_header Host передаёт корректный header, чтобы аутентификация и обратные вызовы работали правильно.
Настройка UFW (брандмауэр)
Устанавливаем UFW и разрешаем необходимые сервисы:
sudo apt install ufw
sudo ufw allow OpenSSH
sudo ufw allow "Nginx Full"
sudo ufw enable
sudo ufw status
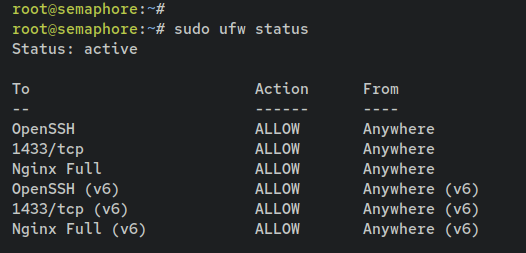
Важно: при включении UFW удалённый доступ по SSH должен оставаться доступным. Проверьте правила и session перед применением на удалённых серверах.
Получение TLS через Let’s Encrypt (Certbot)
Установите Certbot с nginx-плагином:
sudo apt install certbot python3-certbot-nginxЗапрос сертификата (замените email и домен):
sudo certbot --nginx --agree-tos --no-eff-email --redirect --email [email protected] -d ansible.howtoforge.local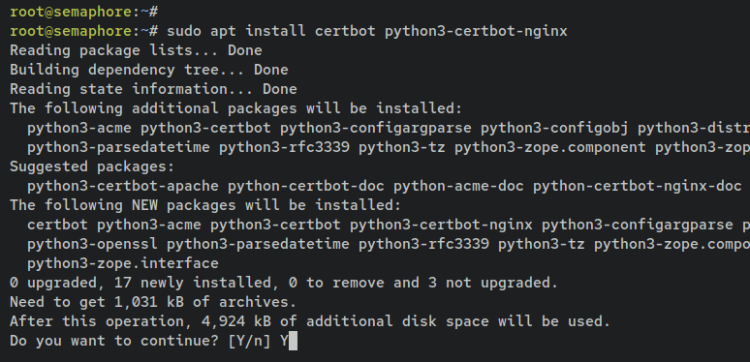
После успешного выполнения сертификаты будут в /etc/letsencrypt/live/
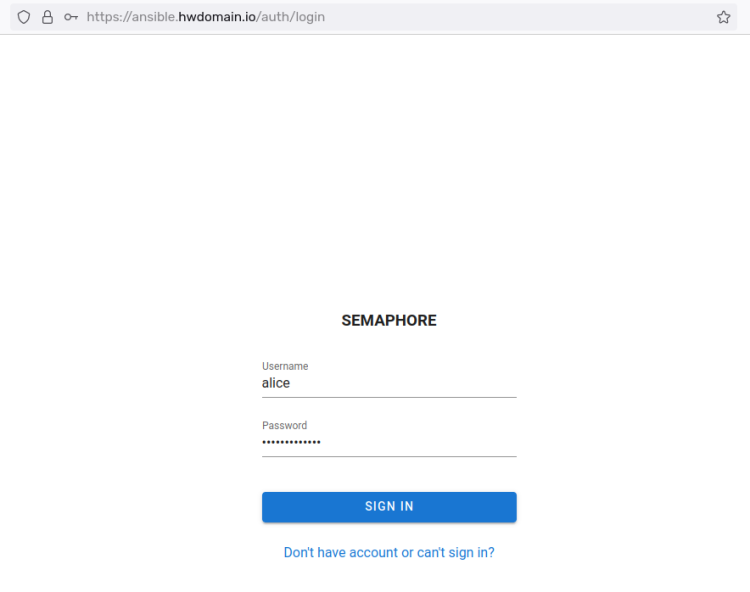
Откройте https://ansible.howtoforge.local/auth/login и войдите в систему.
Критерии приёмки
- Сервис systemd запущен и включён: sudo systemctl status semaphore показывает active (running).
- Nginx корректно проксирует и сайт доступен по HTTPS.
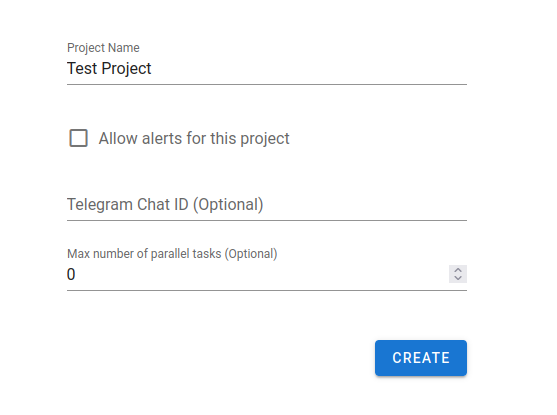
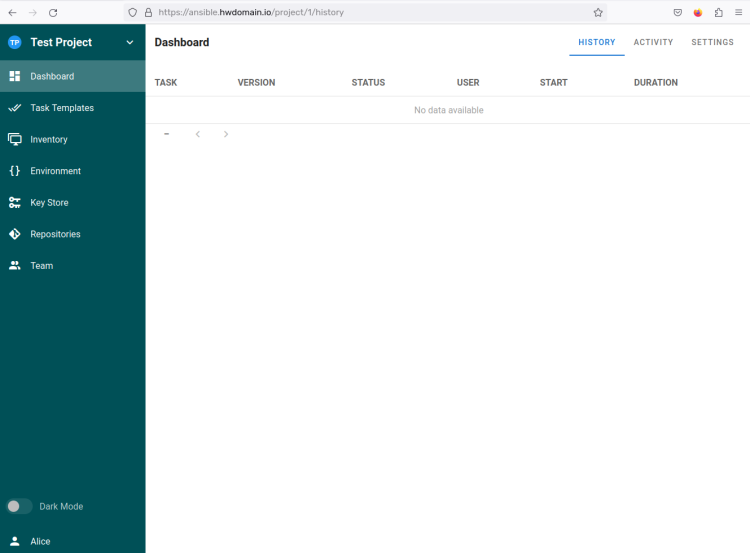
- Админ-пользователь может войти и создать проект.
- Логи задач отображаются в интерфейсе после запуска плейбука.
- Бэкап config.json и дамп БД созданы и проверены.
Контрольные команды для проверки:
sudo systemctl status semaphore
curl -I https://ansible.howtoforge.local
sudo journalctl -u semaphore -f
sudo -u postgres pg_dump semaphoredb > /root/semaphoredb.sql
План отката и аварийный сценарий
- Отключите сервис: sudo systemctl stop semaphore
- Откат конфигурации Nginx: удалите симлинк в sites-enabled и перезапустите nginx.
- Восстановите базу данных из дампа: sudo -u postgres psql semaphoredb < /root/semaphoredb.sql
- Верните старые версии пакета с помощью dpkg -i
- Если SSL вызывает проблемы — временно отключите редирект в Nginx и разрешите HTTP для доступа к сервису локально.
Тестовые сценарии и приёмочные проверки
- Создание нового проекта: создание проекта, добавление inventory, запуск простого playbook (например ping localhost).
- Роли и разрешения: создайте тестового пользователя с ограниченными правами и проверьте, что он не видит административные страницы.
- Отказы по БД: отключите PostgreSQL и убедитесь, что Semaphore логирует ошибку и ведёт себя ожидаемо.
- TLS: проверьте истечение сертификата и автоматическое обновление certbot renew –dry-run.
Пример playbook для теста запуска через Semaphore:
- hosts: localhost
  gather_facts: false
  tasks:
    - name: Тестовое подключение
      ping:
Безопасность и рекомендации по упрочнению
- Ограничьте доступ к /etc/semaphore и каталогу playbook (chmod 700/600 по необходимости).
- Запускайте сервис под ограниченным пользователем, если это возможно.
- Используйте регулярные бэкапы PostgreSQL (pg_dump и WAL архивирование для важных сред).
- Включите fail2ban для защиты SSH и административных интерфейсов.
- Минимизируйте права SSH-ключей, используемых для плейбуков.
- Периодически проверяйте и обновляйте зависимости и бинарь semaphore.
Альтернативы и когда Semaphore не подходит
- AWX / Ansible Tower: если нужна полноценная enterprise-функциональность (RBAC, workflow, API для масштабных проектов).
- Простые скрипты + CI: для полностью автоматизированных CI/CD-пайплайнов может быть удобнее использовать GitLab CI или GitHub Actions.
- BoltDB: подходит для тестов, но не для многопользовательских продакшен-сред.
Роли и чек-листы при развёртывании
Администратор:
- Проверить DNS и доступность сервера
- Установить обновления безопасности
- Настроить PostgreSQL и права доступа
- Настроить systemd unit и мониторинг
DevOps-инженер:
- Проверить плейбуки, создать inventory
- Настроить секреты и доступы к приватным репозиториям
- Создать проект и протестировать запуск
Специалист по безопасности:
- Провести аудит прав на файлы конфигурации
- Настроить TLS и политику автоматического обновления сертификатов
- Настроить мониторинг и оповещения при аномалиях
Ментальные модели и эвристика
- «Минимально необходимый доступ»: давайте сервису и пользователям только те права, которые им реально нужны.
- «Разделяй окружения»: используйте отдельные БД/инстансы для теста и продакшна.
- «Документируй изменения»: всё конфигурирование и правки Nginx/systemd храните в git или в changelog.
Мини-методология для безопасного деплоя
- Подготовьте staging окружение идентичное prod.
- Разверните Semaphore и протестируйте базовые сценарии.
- Настройте TLS и UFW.
- Проведите нагрузочные и отказоустойчивые тесты.
- Переведите на прод, создайте резервные копии и планы отката.
Советы по миграции и совместимости
- При переходе между версиями Semaphore внимательно читайте release notes.
- Дамп базы данных перед обновлением и откатная процедура обязательны.
- Если меняете тип СУБД, выполните миграцию данных и тестируйте все CRUD-операции.
Частые ошибки и их устранение
Ошибка: сайт недоступен после настройки Nginx.
- Проверьте nginx -t и журналы /var/log/nginx/error.log.
- Убедитесь, что upstream указывает на 127.0.0.1:3000 и что сервис слушает этот порт.
Ошибка: websocket не работает (реaltime логи).
- Проверьте блок location /api/ws и заголовки Upgrade/Connection.
Ошибка: аутентификация не работает после проксирования.
- Проверьте proxy_set_header Host и X-Forwarded-Proto.
Факт-бокс
- Порт по умолчанию: 3000 (локальный)
- Рекомендуемая СУБД для продакшна: PostgreSQL
- Резервное копирование: pg_dump или встроенные инструменты СУБД
- TLS: Let’s Encrypt поддерживает автоматическое обновление
Краткая сводка и дальнейшие шаги
- Вы успешно установили Ansible Semaphore на Debian 11, настроили PostgreSQL и Nginx, защитили систему UFW и TLS.
- Следующие шаги: интегрировать существующие плейбуки, настроить уведомления (Email, Slack), внедрить мониторинг и регулярные бэкапы.
- Для продакшна рассмотрите дополнения: HA для PostgreSQL, резервные инстансы приложения и централизованное логирование.
Ресурсы и ссылки
- Официальная страница проекта: https://github.com/ansible-semaphore/semaphore
- Документация Ansible: https://docs.ansible.com
- Certbot: https://certbot.eff.org

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
