
Установка и настройка Tripwire на Debian 10
Tripwire — бесплатная и открытая система обнаружения вторжений для Linux. Она обнаруживает и уведомляет об неавторизованных изменениях в файлах и каталогах. Tripwire сравнивает текущее состояние файловой системы с известным эталонным состоянием (baseline) и отправляет оповещение по электронной почте при обнаружении изменений.
В этом руководстве показано по шагам, как установить и настроить Tripwire на Debian 10, получить базовую политику, создать базу целостности и автоматизировать отчёты.
Кому это полезно
- Системным администраторам, которым нужно контролировать целостность серверов.
- DevOps-инженерам, которые хотят быстро внедрить файловый IDS на Debian 10.
- Командам безопасности, которым требуется базовый контроль изменений конфигураций.
Важно: Tripwire фиксирует содержимое и атрибуты файлов, но не заменяет полноценный SIEM или систему обнаружения вторжений на сетевом уровне.
Что потребуется
- Сервер с Debian 10.
- Доступ root (или sudo) и настроенный пароль root.
- Базовое понимание командной строки и текстовых редакторов (nano/vi).
Основные шаги
- Обновить пакеты.
- Установить пакет tripwire из репозитория Debian.
- Сгенерировать и установить ключи site/local.
- Сконфигурировать tw.cfg и сформировать оптимизированную политику.
- Инициализировать базу данных целостности.
- Прогнать проверку, просмотреть отчёт и настроить автоматизацию (cron).
Обновление пакетов
Обновите список пакетов перед установкой:
apt-get update -yПосле обновления переходите к установке.
Установка Tripwire
Пакет Tripwire доступен в репозитории Debian 10. Установите его командой:
apt-get install tripwire -yВо время установки установщик попросит выбрать конфигурацию почты (для отправки уведомлений). На скриншоте — диалог выбора почты:
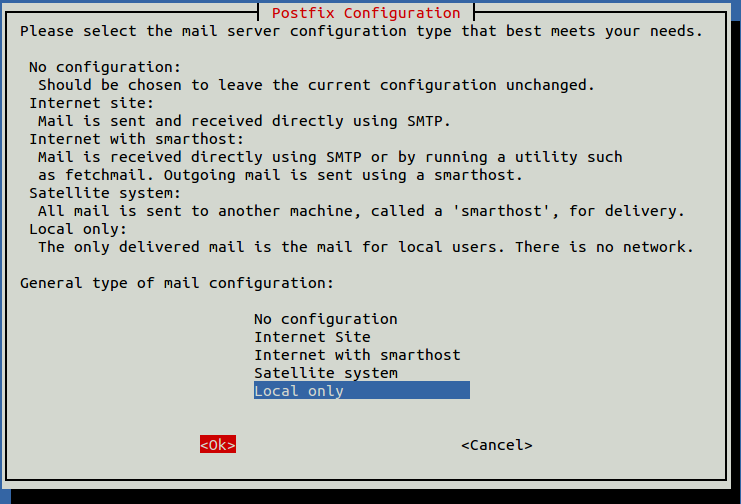
Выберите подходящий вариант и нажмите ENTER. Затем установщик предложит указать системное имя почты (system mail name):
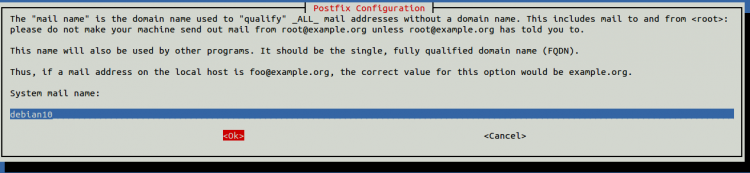
Впишите имя и подтвердите.
Далее установщик предложит создать site-key passphrase (пароль для site-ключа):
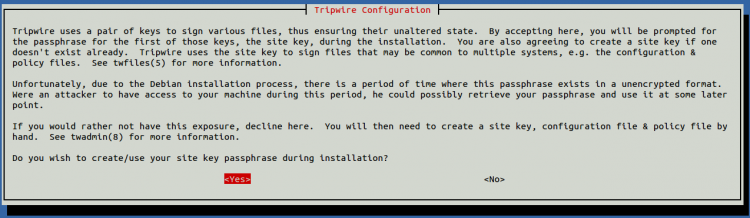
Выберите Yes и нажмите ENTER для продолжения. Будет предложено перестроить конфигурацию Tripwire и политику — подтвердите оба шага:
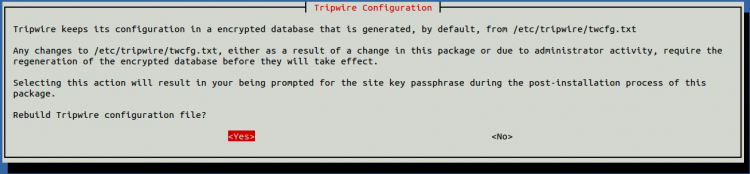
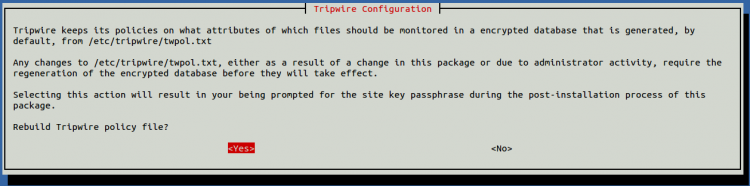
При запросе предоставьте site-key passphrase и затем local-key passphrase:
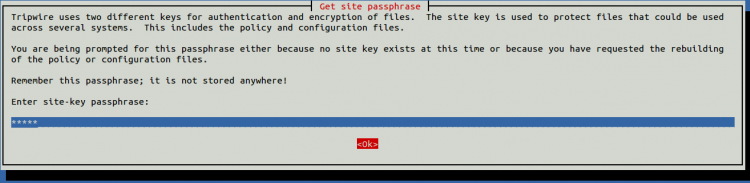
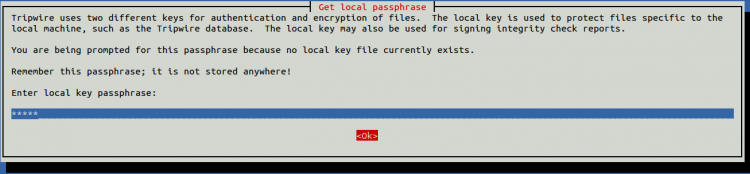
По завершении установки вы увидите экран подтверждения — нажмите Ok.
Генерация ключей и инициализация
Перейдите в каталог конфигурации Tripwire и просмотрите файлы:
cd /etc/tripwire/
ls
Ожидаемый список файлов:
debian10-local.key site.key tw.cfg twcfg.txt tw.pol twpol.txtОтредактируйте исходный текст конфигурации twcfg.txt и установите REPORTLEVEL в 4 для более подробных отчётов:
nano /etc/tripwire/twcfg.txtНайдите строку и измените/проверьте значение:
REPORTLEVEL =4Сохраните файл.
Сгенерируйте бинарный конфигурационный файл tw.cfg на основе twcfg.txt и site.key:
twadmin -m F -c tw.cfg -S site.key twcfg.txtУстановщик запросит site passphrase и выдаст подтверждение:
Please enter your site passphrase:
Wrote configuration file: /etc/tripwire/tw.cfg
Оптимизация политики: twpolmake.pl
Создайте вспомогательный скрипт, который модифицирует политику (автоматическое раскомментирование существующих файлов и исключение отсутствующих путей):
nano twpolmake.plВставьте следующий Perl-скрипт (как в оригинале):
#!/usr/bin/perl
$POLFILE=$ARGV[0];

open(POL,"$POLFILE") or die "open error: $POLFILE" ;
my($myhost,$thost) ;
my($sharp,$tpath,$cond) ;
my($INRULE) = 0 ;

while () {
    chomp;
    if (($thost) = /^HOSTNAME\s*=\s*(.*)\s*;/) {
        $myhost = `hostname` ; chomp($myhost) ;
        if ($thost ne $myhost) {
            $_="HOSTNAME=\"$myhost\";" ;
        }
    }
    elsif ( /^{/ ) {
        $INRULE=1 ;
    }
    elsif ( /^}/ ) {
        $INRULE=0 ;
    }
    elsif ($INRULE == 1 and ($sharp,$tpath,$cond) = /^(\s*\#?\s*)(\/\S+)\b(\s+->\s+.+)$/) {
        $ret = ($sharp =~ s/\#//g) ;
        if ($tpath eq '/sbin/e2fsadm' ) {
            $cond =~ s/;\s+(tune2fs.*)$/; \#$1/ ;
        }
        if (! -s $tpath) {
            $_ = "$sharp#$tpath$cond" if ($ret == 0) ;
        }
        else {
            $_ = "$sharp$tpath$cond" ;
        }
    }
    print "$_\n" ;
}
close(POL) ;
Сделайте скрипт исполняемым (если нужно) и примените его к исходному файлу политики:
perl twpolmake.pl twpol.txt > twpol.txt.new
twadmin -m P -c tw.cfg -p tw.pol -S site.key twpol.txt.new
Вы увидите подтверждение записи политики:
Please enter your site passphrase:
Wrote policy file: /etc/tripwire/tw.pol
Создание базы Tripwire
Инициализируйте базу данных целостности (создаст .twd файл):
tripwire -m i -s -c tw.cfgВ процессе будет запрошен local passphrase. Возможны предупреждения о директориях, которых ещё нет — это нормальное поведение при первом запуске:
Please enter your local passphrase:
### Warning: File system error.
### Filename: /var/lib/tripwire/debian10.twd
### No such file or directory
### Continuing...
Чтобы просмотреть информацию о сгенерированной базе, можно использовать twprint:
twprint -m d -d /var/lib/tripwire/debian10.twdВ выводе будут сведения о хосте, использованной политике и конфигурации.
Обновление базы (при необходимости)
Если вы вносите изменения, обновляйте базу:
tripwire --update --accept-allЕсли встречается ошибка с недостающим файлом отчёта, проверьте права и существование директорий /var/lib/tripwire/report/ и /var/lib/tripwire/.
### Error: File could not be opened.
### Filename: /var/lib/tripwire/report/debian10-20210509-084141.twr
### No such file or directory
### Exiting...
Тестирование Tripwire
Создайте тестовые файлы и прогоните проверку целостности:
touch fil1 file2 file3 file4 file5
tripwire --check --interactive
В интерактивном режиме Tripwire покажет добавленные и изменённые объекты и предложит принять или отклонить изменения в базе. Примеры вывода включают список добавленных файлов в /root и модификацию /etc/tripwire.
Чтобы просмотреть сгенерированный отчёт позже, используйте twprint:
twprint --print-report --twrfile /var/lib/tripwire/report/debian10-20210509-084636.twrАвтоматизация: cron
Добавьте задание в crontab для регулярных проверок (пример — каждый день в 06:00):
crontab -eДобавьте строку:
00 06 * * * /usr/sbin/tripwire --checkСохраните. Отчёты будут появляться в /var/lib/tripwire/report/.
Важно: убедитесь, что отправка почты настроена (Postfix/ssmtp и т.д.), если хотите получать уведомления по e-mail.
Частые проблемы и как их решать
- Проблема: Ошибка “No such file or directory” для /var/lib/tripwire/* — Проверьте права (root), создайте недостающие директории и повторите инициализацию.
- Проблема: Отчёты не отправляются по почте — Проверьте конфигурацию MTA и системную почту (system mail name).
- Проблема: Много ложных срабатываний — Уточните политику (tw.pol), исключите временные директории и логи или понизьте степень важности для изменяемых объектов.
Рекомендации по политике
- Исключите /tmp, /var/tmp и динамические логи из строгого контроля, если у вас много записей.
- Для исполняемых файлов и критичных конфигураций используйте высокий уровень серьезности (severity 100).
- Тестируйте изменения политики в тестовой среде перед развёртыванием в проде.
Шпаргалка команд (Cheat sheet)
- apt-get update -y — обновление списка пакетов
- apt-get install tripwire -y — установка Tripwire
- twadmin -m F -c tw.cfg -S site.key twcfg.txt — генерация tw.cfg
- twadmin -m P -c tw.cfg -p tw.pol -S site.key twpol.txt.new — генерация tw.pol
- tripwire -m i -s -c tw.cfg — инициализация базы
- tripwire –check –interactive — интерактивная проверка и принятие/отклонение изменений
- tripwire –update –accept-all — обновление базы с принятием всех изменений
- twprint -m d -d /var/lib/tripwire/debian10.twd — показать базу
- twprint -m r -t 4 -r /var/lib/tripwire/report/имя.twr — показать отчёт
Ролевая чек-лист для внедрения
Администратор:
- Проверить доступ root и совместимость пакета.
- Установить Tripwire и задать passphrase для site/local.
- Настроить MTA для отправки писем.
Инженер по безопасности:
- Оценить и отредактировать twpol.txt под окружение.
- Запустить и проанализировать первичный отчёт.
- Настроить регулярные проверки и оповещения.
Операционная команда:
- Настроить ротацию и архивирование отчётов /var/lib/tripwire/report/.
- Документировать процесс принятия изменений (кто и как меняет базу).
Модель принятия решений (решение при обнаружении изменений)
flowchart TD
  A[Обнаружены изменения] --> B{Изменение ожидаемое?}
  B -- Да --> C[Принять изменение в базе 'update']
  B -- Нет --> D[Исследовать: кто/когда/какой файл]
  D --> E{Патч/Обновление/Атака}
  E -- Патч --> C
  E -- Обновление --> C
  E -- Атака --> F[Откатить изменения и инцидент-руководство]
Критерии приёмки
- Tripwire установлен и запускается без ошибок.
- База (.twd) успешно создана и twprint показывает метаданные хоста.
- Проверка (–check) детектирует созданные вручную тестовые файлы.
- Ежедневное задание в crontab выполняется и создаёт отчёты в /var/lib/tripwire/report/.
Когда Tripwire не подходит (когда это не решит проблему)
- Если вам нужен мониторинг активности в реальном времени на сетевом уровне — нужны NIDS (например, Snort/Suricata).
- Для глубокого анализа поведения приложений и корреляции событий — требуется SIEM.
- Если важен контроль изменений в базе данных (DML) — Tripwire отслеживает файловую систему, а не содержимое БД напрямую.
Итог
Tripwire — надёжный инструмент для контроля целостности файловой системы на Debian 10. Он особенно полезен для обнаружения незапланированных изменений в конфигурациях и бинарниках. Правильная настройка политики, регулярная инициализация базы и автоматизация проверок уменьшают шум и повышают эффективность мониторинга.
Важно: храните site/local passphrases в надёжном месте и документируйте процедуры обновления базы и принятия изменений.
Ключевые шаги: установить пакет, сгенерировать ключи, настроить политику, проинициализировать базу, тестировать и автоматизировать.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
