
Фишинг на мобильных телефонах: как распознать и защититься
Важно: если ваш телефон перестал звонить или отправлять SMS — это может быть признаком «порт-аута» номера. Немедленно свяжитесь с оператором и банком.
Краткое содержание
- Традиционные методы: SMS, робозвонки, фишинг через соцсети. Что делают мошенники и как защититься.
- Продвинутые угрозы: перенос номера (port out), клонирование телефона, Bluetooth‑атаки.
- Практические чеклисты для пользователя и администратора.
- Пошаговый план реагирования, рекомендации по безопасности и краткий глоссарий.
Традиционные атаки на мобильные телефоны
SMS‑фишинг
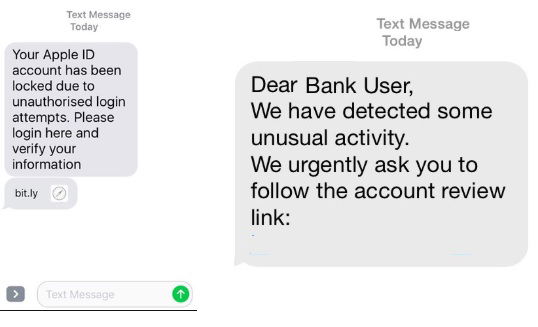
SMS‑фишинг (smishing) остаётся одной из самых распространённых форм мобильного мошенничества. Сообщение пытается вызвать срочную реакцию. Часто используются обещания вознаграждений, угрозы блокировки счёта или фальшивые запросы об оплате. Цель — получить логины и пароли, Apple ID, доступы к криптокошелькам и PayPal.
Совет по защите:
- Не переходите по ссылкам из неожиданных SMS.
- Не вводите учётные данные на сайтах, открывшихся по ссылке, не проверив адрес.
- Настройте спам‑фильтры и блокировку неизвестных отправителей.
- Используйте менеджер паролей и включите многослойную аутентификацию.
Примечание: иногда мошенники звонят затем, чтобы подтвердить OTP, если речь идёт о банковских махинациях.
Робозвонки
«Vishing» — фишинг через голосовые вызовы — часто выглядит правдоподобно. Злоумышленники могут подделывать номер вызывающего абонента (caller ID spoofing) и использовать автоматические наборщики. Они пытаются выведать номера карт, CVV, PIN или заставить ввести «1» для подтверждения.

Как реагировать:
- Вешайте трубку на подозрительные звонки.
- Не диктуйте и не вводите платёжные данные по телефону.
- Используйте специализированные приложения (Truecaller, Robokiller и другие) для фильтрации робозвонков.
Фишинг в социальных сетях
Мошенники используют данные из соцсетей для персонализированных атак. Они могут выдавать себя за знакомых, родственников или знаменитостей. Часто это предварительная стадия для репутационной или финансовой атаки.

Как защититься:
- Не публикуйте лишнюю личную информацию.
- Проверьте подлинность запросов от знакомых — свяжитесь с ними через другой канал.
- Отключите лишние права сторонних приложений у социальных сетей.
Продвинутые мобильные атаки
Перенос номера («port out»)
Атака «port out» подразумевает, что злоумышленник получает перенос вашего номера на SIM другой сети. После этого он принимает SMS и звонки, включая одноразовые пароли (OTP). Атака бьёт по системе двухфакторной аутентификации, если вторая ступень — SMS.

Как действовать:
- Если телефон перестал выполнять базовые функции, немедленно свяжитесь с оператором и банком.
- Попросите временно заблокировать номер и выставить внутреннюю пометку о мошенничестве.
- Перенесите критичные сервисы с SMS‑2FA на аппаратные ключи или приложения‑генераторы кодов.
Важно: некоторые случаи портирования происходят в офлайн‑точках оператора, где проверка клиента слабая.
Клонирование телефона и удалённый мониторинг
Клонирование может означать копирование SIM, копирование IMEI или установку шпионского ПО через Bluetooth, Wi‑Fi или вредоносное приложение. Существуют инструменты, которые позволяют перехватывать нажатия клавиш, сообщения и другую активность при подключении по Bluetooth или при установке бэкдора.

Как защититься:
- Устанавливайте приложения только из официальных магазинoв.
- Проверяйте права приложений и удаляйте те, что запрашивают лишние доступы.
- Отключайте Bluetooth и режим автоматического сопряжения, когда не используете.
- Используйте антивирус и проверяйте устройство на наличие неизвестных программ.
Практические методики и чеклисты
Быстрый чеклист для обычного пользователя
- Не кликайте на неожиданные ссылки из SMS и мессенджеров.
- Не сообщайте коды подтверждения никому, даже если звонящий кажется знакомым.
- Переведите аутентификацию с SMS на приложения‑генераторы кодов (Authy, Google Authenticator) или аппаратные ключи.
- Регулярно обновляйте ОС и приложения.
- Контролируйте разрешения приложений (камера, микрофон, SMS).
- Храните резервные контакты и номера банков отдельно от телефона.
Чеклист для администратора или службы безопасности
- Запретить использование SMS‑2FA для критичных сервисов; обязать приложение‑ или аппаратную MFA.
- Внедрить мониторинг аномалий входа и триггерные оповещения о смене номера или устройстве.
- Обучать сотрудников распознавать фишинговые сценарии и проводить регулярные тесты‑фишинги.
- Поддерживать инструкции на случай компрометации номера и регламент взаимодействия с операторами связи.
Пошаговый план реагирования (инцидент‑рунбук)
- Подозрение на компрометацию: телефон не принимает звонки или SMS.
- Немедленно: используйте альтернативный телефон для связи с банком — предупредите о возможном мошенничестве.
- Свяжитесь с оператором и попросите временно заморозить номер либо оформить экстренную блокировку.
- Смените пароли и деавторизуйте все сессии в онлайн‑сервисах.
- Если есть подозрения на утечку финансовых данных — заморозьте карты и подайте заявление в банк.
- Проведите проверку устройства антивирусом и удалите подозрительные приложения.
- Документируйте инцидент: время событий, контакты, шаги реагирования.
- При необходимости обратитесь в правоохранительные органы.
Критерии приёмки (как понять, что вы восстановлены)
- Номер восстановлен или надёжно перенесён на новый SIM.
- Банковские счета проверены и при необходимости заморожены/восстановлены.
- Устройство очищено от вредоносного ПО.
- Пользователь переходит на безопасные методы 2FA.
- Произведён разбор и обновлены процедуры предотвращения.
Метод оценки риска: простой подход
- Идентифицируйте критичные сервисы, защищённые SMS.
- Оцените воздействие: финансовые потери, доступ к данным, репутационные риски.
- Оцените вероятность: частые угрозы (SMS, робозвонки) vs редкие (клонирование).
- При высокой вероятности и высоком воздействии переводите сервисы на более надёжную MFA.
Ментальные модели и советы по принятию решений
- «Предположи злой умысел»: если сообщение заставляет вас действовать быстро — это красный флаг.
- «Разделяй функции»: не храните все сервисы с привязкой к одному номеру и одной почте.
- «Минимизируй поверхность атаки»: оставляйте минимум данных в публичных профилях.
Безопасная конфигурация и усиление защиты
- Замените SMS‑коды на TOTP или аппаратные ключи (FIDO2, YubiKey).
- Включите блокировку SIM у оператора (SIM PIN, услуга «разрешённые переносы» если есть).
- Настройте уведомления банка о неудачных попытках входа и изменениях контактов.
- Используйте VPN в публичных Wi‑Fi сетях.
- Регулярно делайте резервные копии и храните их отдельно.
Приватность и соответствие требованиям (примечания для Европы и России)
- Минимизируйте передачу персональных данных третьим приложениям.
- При работе с данными клиентов соблюдайте местные правила защиты данных: GDPR в ЕС, локальные законы о персональных данных.
- Если произошло нарушение, документируйте инцидент и сообщайте пострадавшим по требованиям законодательства.
1‑строчный глоссарий
- SMS‑фишинг: мошенничество через текстовые сообщения.
- Vishing: фишинг через голосовые звонки.
- Port out: перенос телефонного номера на другую SIM/оператора.
- SIM‑swap: смена SIM, часто с целью перехвата SMS.
- TOTP: одноразовые коды из приложений‑генераторов (вместо SMS).
Решение в виде диаграммы (быстрая логика действий)
flowchart TD
  A[Подозрение на фишинг] --> B{Тип инцидента}
  B --> |SMS/ссылка| C[Не переходить по ссылке; проверить отправителя]
  B --> |Звонок| D[Не сообщать данные; положить трубку; проверить через другой канал]
  B --> |Телефон не работает| E[Связаться с оператором; заморозить номер]
  E --> F[Связаться с банком]
  C --> F
  D --> F
  F --> G[Сброс паролей и включение надёжной MFA]
  G --> H[Проверка устройства и удаление вредоносных приложений]
Шаблон оповещения при инциденте (короткое сообщение)
Здравствуйте,
Обнаружено подозрительное поведение с номером +7XXXXXXXXXX. Просьба временно заморозить входящие/исходящие и не выполнять перенос номера. Подробности отправлю дополнительно.
Когда защита может не сработать (ограничения)
- Если злоумышленник имеет физический доступ к вашему устройству.
- Если существуют уязвимости в системах оператора или банка.
- При использовании устаревших протоколов и процедур аутентификации.
Вопросы и ответы
Q: Что делать, если я передал код по ошибке?
A: Немедленно свяжитесь с банком и попросите заблокировать операции/карту. Смените пароли.
Q: Поможет ли смена номера?
A: Да, но это временная мера. Главное — убрать зависимость критичных сервисов от SMS.
Итог
Фишинг на мобильных телефонах остаётся серьёзной угрозой. Он сочетает простые трюки и сложные технические приёмы. Регулярная гигиена цифровой безопасности, перевод критичных сервисов на надёжную MFA и слаженный план реагирования снижают риск серьёзных потерь. Оставайтесь бдительны и проверяйте каждый неожиданный запрос.
Поделитесь опытом: становились ли вы жертвой телефонного фишинга и как вы реагировали?

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
