
Как добавить двухфакторную аутентификацию WiKID в Astaro Security Gateway
Краткое определение
- WiKID: сервер сильной аутентификации, генерирующий одноразовые пароли (OTP). Токены хранят зашифрованные PIN на клиенте.
- RADIUS: сетевой протокол аутентификации, авторизации и учёта; в этой инструкции используется для проверки пользователей Astaro через WiKID.
Что вам понадобится
- Astaro Security Gateway (версия 7) с доступом в WebAdmin.
- Рабочий сервер WiKID с доступом администратора WiKIDAdmin.
- Одинаковая shared secret (секрет) для RADIUS на обеих сторонах.
- Доступ по внутреннему интерфейсу сети между Astaro и WiKID.
Шаг 1 — Настройка RADIUS на Astaro Security Gateway
- Войдите в WebAdmin на сервере Astaro.
- Нажмите ссылку “Users” (Пользователи), затем — “Authentication” (Аутентификация).
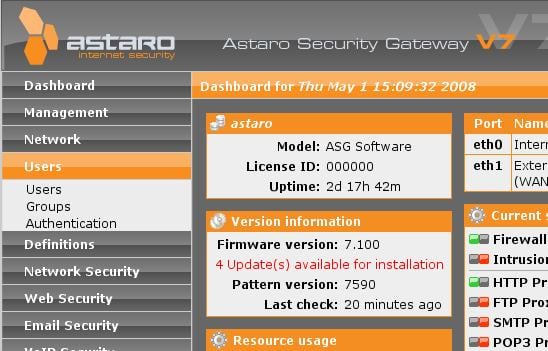
- Откроется интерфейс управления аутентификацией.
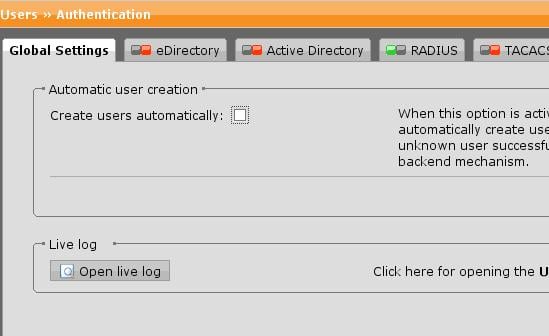
Установите опцию Create Users Automatically (Автоматически создавать пользователей). Astaro автоматически создаст объект пользователя при первом успешном входе через WiKID.
Перейдите на вкладку Radius и нажмите Enable, чтобы активировать форму.
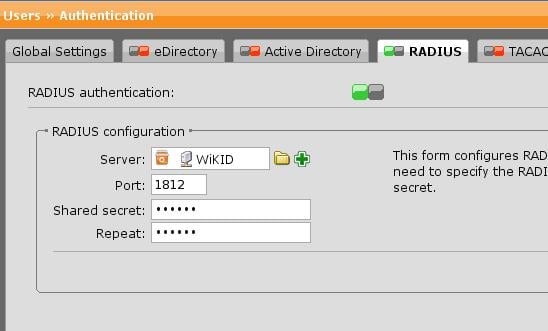
Если вы ещё не добавили сервер WiKID в конфигурацию сети, нажмите зелёный плюс на строке Server и добавьте WiKID как хост. Используйте внутренний сетевой интерфейс — RADIUS не шифрует содержимое, поэтому не рекомендуется запускать его на внешнем интерфейсе. Оставьте порт 1812.
Введите ту же shared secret, которую вы используете на WiKID-сервере, и нажмите Apply, чтобы сохранить изменения.
Теперь настроьте ваши сервисы удалённого доступа (VPN, WebAdmin и т.д.) на использование RADIUS как источника аутентификации.
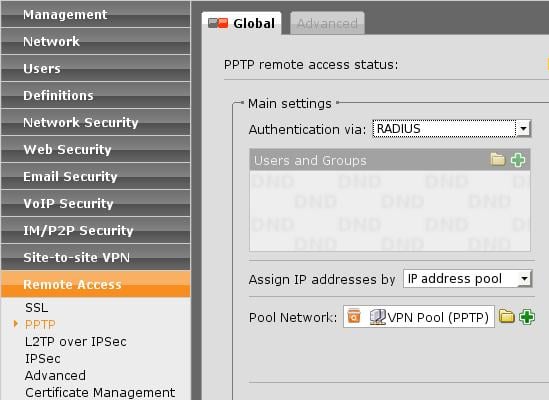
Важно: используйте внутренние сети и фаерволы для ограничения доступа к порту RADIUS (1812). Это снижает риск злоупотребления, поскольку сам протокол не обеспечивает транспортного шифрования.
Шаг 2 — Настройка сервера WiKID
Мы предполагаем, что WiKID уже установлен и запущен.
- В интерфейсе WiKIDAdmin перейдите на вкладку Domain и выберите Create New Domain (Создать новый домен).
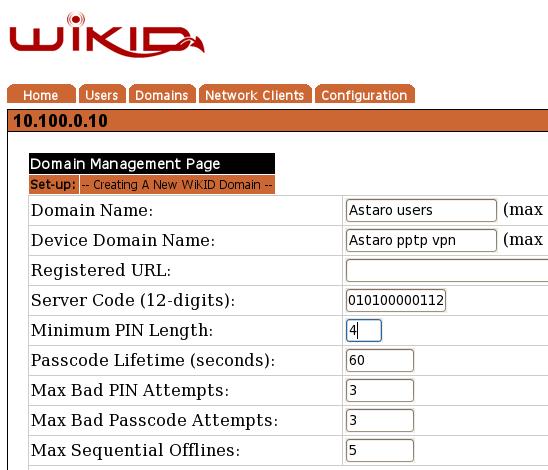
- В поле Server code укажите IP-адрес WiKID-сервера с нулями, если требуется (zero-padded), как указано в интерфейсе.
- WiKID-клиенты токенов будут подключаться к серверу по порту 80 — транзакции асимметрично зашифрованы на прикладном уровне.
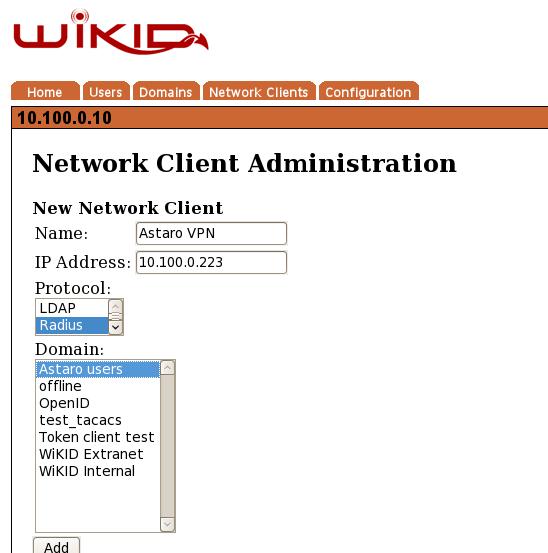
- Создайте сетевого клиента для Astaro. Это свяжет домен WiKID и его пользователей с Astaro и позволит принимать RADIUS-запросы с этого хоста.
- Введите ту же shared secret, которую вы указали на стороне Astaro: RADIUS трафик кодируется общей секретной фразой.
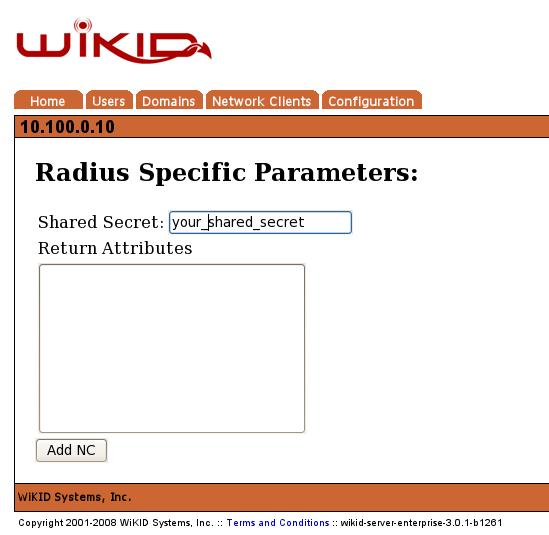
- Примените настройки и проверьте статус соединения.
Примечание: при настройке убедитесь, что между Astaro и WiKID нет блокирующих правил фаервола, NAT или политики, изменяющей IP/порт RADIUS-запросов.
Проверка и запуск
- Попробуйте выполнить вход в один из сервисов Astaro с учётной записью пользователя, зарегистрированной в WiKID. Первый успешный логин при включённой опции Create Users Automatically создаст пользователя в системе Astaro.
- Проверьте логи RADIUS на Astaro и логи WiKID на совпадение запросов и ответов при аутентификации.
Чек-листы ролей
Администратор Astaro:
- Настроен доступ к WebAdmin.
- Добавлен WiKID в список RADIUS-серверов.
- Проверен внутренний интерфейс для RADIUS (порт 1812 открыт только внутри сети).
- Включена опция создания пользователей автоматически (если требуется).
Администратор WiKID:
- Создан домен для пользователей Astaro.
- Добавлен сетевой клиент для IP Astaro.
- Совпадает shared secret между Astaro и WiKID.
- Проверены журналы и доступы по порту 80/1812.
Критерии приёмки
- Пользователь с токеном WiKID успешно аутентифицируется в сервисах Astaro.
- В логах Astaro виден успешный ответ от RADIUS-сервера.
- В WiKIDAdmin видны соответствующие аутентификационные запросы и ответы для этого пользователя.
- Нет ошибок таймаута или сбросов соединений между Astaro и WiKID.
Отработка ошибок и советы по устранению неисправностей
- “Неверный секрет” — проверьте shared secret на обеих сторонах, учтите пробелы и регистр.
- “RADIUS timeout” — убедитесь, что порт 1812 доступен по внутренней сети и между хостами нет блокировки на фаерволе или маршрутизации.
- “Пользователь не создаётся” — проверьте, включена ли опция Create Users Automatically и нет ли конфликтов с существующими объектами пользователей.
- “Проблемы с токеном” — удостоверьтесь, что токен зарегистрирован в правильном домене WiKID и что время на устройствах синхронизировано, если это критично для ваших токенов.
Совет: для отладки временно включите детальный уровень логирования на обеих системах и попробуйте аутентификацию с тестовым пользователем.
Альтернативные подходы
- Если вы не хотите использовать RADIUS, можно интегрировать WiKID через другие механизмы (например, LDAP или прокси), если ваша версия Astaro и WiKID это поддерживают.
- Для защиты RADIUS-трафика рассмотрите настройку IPsec между Astaro и WiKID или использование VPN-канала внутри защищённой сети.
Модель зрелости (коротко)
- Начальный: RADIUS настроен, базовая аутентификация работает, пользователи вручную добавляются.
- Базовый: Автоматическое создание пользователей, базовая мониторинг-логика.
- Продвинутый: Ограничение доступа по IP, защищённый канал между хостами, централизованный SIEM для логов RADIUS.
Безопасность и конфиденциальность
- Shared secret должен быть надёжным и храниться в защищённом месте.
- Минимизируйте доступ к порту 1812 только доверенным сетям.
- WiKID передаёт токен-данные по зашифрованным каналам прикладного уровня; тем не менее, защита транспортного канала (VPN/IPsec) повышает устойчивость к атакам.
Часто задаваемые вопросы
Q: Нужно ли шифровать RADIUS-трафик?
A: RADIUS сам по себе не шифрует весь трафик; рекомендуется ограничивать доступ по сети и/или использовать защищённый туннель между хостами.
Q: Поддерживает ли Astaro автоматическое создание пользователей через RADIUS?
A: Да, опция Create Users Automatically позволяет Astaro автоматически создавать пользователей при первой успешной аутентификации.
Q: На каком порту работает WiKID?
A: WiKID token clients используют порт 80 для приложенческих транзакций; RADIUS использует порт 1812.
Итог
Интеграция WiKID и Astaro через RADIUS даёт надёжную двухфакторную аутентификацию для VPN и других сервисов Astaro. Ключевые шаги: настроить RADIUS на Astaro, добавить сетевого клиента и домен в WiKID, синхронизировать shared secret и проверить соединение. Следуйте чек-листам и критериям приёмки, чтобы гарантировать корректную работу.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
