
Как добавить несколько IP-адресов в Linux
Коротко: дополнительные публичные IP-адреса позволяют запускать разные сервисы на одних и тех же портах без reverse proxy, привязывать контейнеры к отдельным адресам и разделять трафик. Получают их у хостинг-провайдера или в облаке; в Linux адресы добавляют к сетевому интерфейсу (например, через netplan). Проверьте маршрутизацию, настройте firewall и имейте план отката.
Быстрые ссылки
- Зачем нужен дополнительный IP-адрес?
- Как получить дополнительные IP-адреса?
- Как работают несколько IP-адресов?
- Настройка Linux для использования нескольких IP-адресов
Большинство Linux-серверов получают один публичный IP для подключения. Физическая сетевая карта (NIC) может поддерживать любое число адресов. Ниже — упрощённое объяснение, практическая инструкция и чек-листы для управления.
Зачем нужен дополнительный IP-адрес?
Дополнительные IP полезны в нескольких сценариях:
- Разные приложения могут слушать одинаковые порты на разных IP (например, NGINX на 10.0.0.1:80 и Apache на 10.0.0.2:80).
- Простая привязка контейнеров Docker к внешним адресам без сложной маршрутизации.
- Разделение трафика для учёта, биллинга или безопасности.
Альтернатива: reverse proxy (NGINX/HAProxy) позволяет направлять трафик с одного публичного IP на внутренние приложения, но требует конфигурации и обслуживания. Дополнительные IP часто проще в эксплуатации: вы указываете сервису нужный адрес, и он слушает прямо на нём.
Как получить дополнительные IP-адреса?
Публичные IPv4-адреса ограничены. Чтобы получить дополнительные адреса, обратитесь к вашему хостинг-провайдеру или облачному провайдеру и закажите дополнительные IP или блок адресов. Варианты:
- Заказать отдельные адреса у облачного провайдера (например, Elastic IP у AWS).
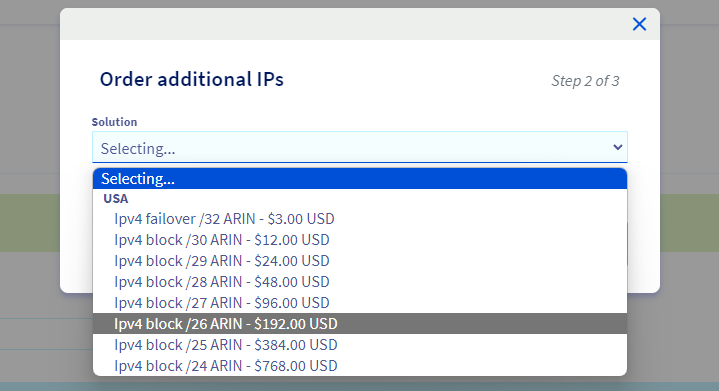
- Купить или арендовать CIDR-блок у провайдера (например, /29 или больше).
- При необходимости крупных объёмов — покупка через брокера у регистратора адресного пространства (дорого и редко применяется к небольшим проектам).
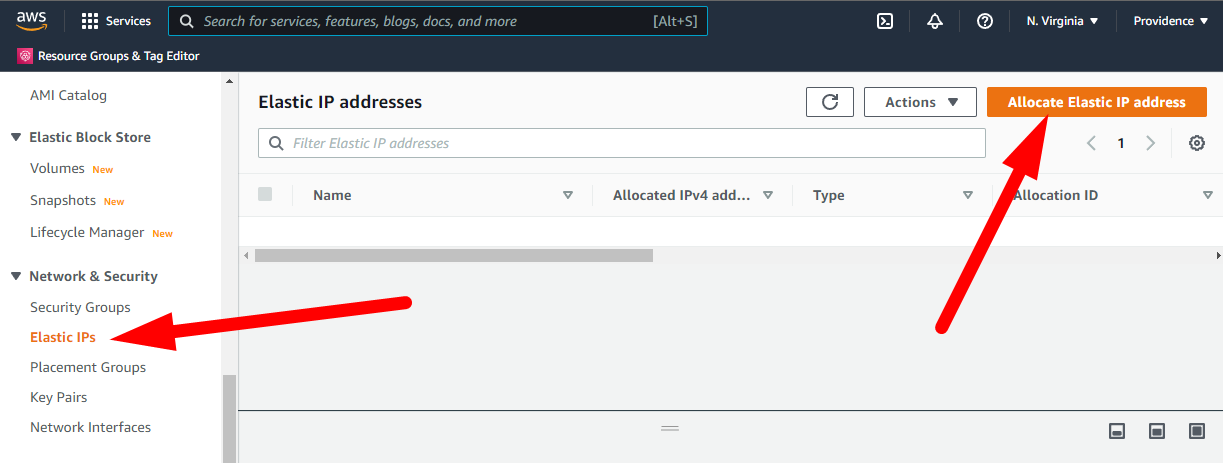
Обратите внимание: стоимость и правила зависят от провайдера. Некоторые провайдеры разрешают привязать дополнительные адреса только к виртуальной сети или в пределах VLAN.
Как работают несколько IP-адресов?
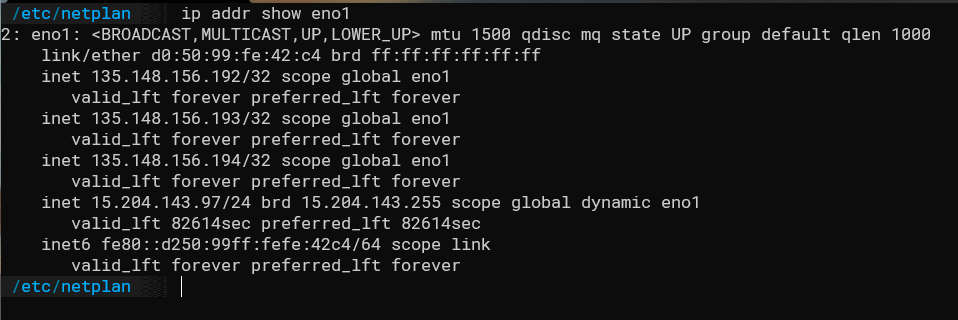
Linux показывает физические и виртуальные интерфейсы через команду:
ip addr showФизический интерфейс (например, eth0, eno1) передаёт весь исходящий и входящий трафик. IP-адреса — это программная привязка к интерфейсу. Провайдер маршрутизирует пакеты к адресу, а сервер обязан иметь этот адрес в конфигурации интерфейса, чтобы отвечать.
Ключевые моменты:
- IP-адрес сам по себе не «вещь» — это метка для маршрутизаторов.
- Провайдер должен маршрутизировать диапазон к вашему хосту; иначе пакеты не попадут к вам.
- Сервер должен иметь адрес в сетевой конфигурации, иначе он не ответит.
IP-адреса обычно объявляют в виде CIDR-блока. Пример:
192.168.0.0/24 -> 192.168.0.0 до 192.168.0.255Маска /32 соответствует одному адресу.
Настройка Linux для использования нескольких IP-адресов
Linux предлагает разные инструменты для настройки сети. В современных Ubuntu-дистрибутивах удобен netplan — YAML-шаблоны для конфигурации интерфейсов.
- Откройте или создайте файл шаблона netplan, например:
sudo nano /etc/netplan/config.yaml- Пример конфигурации для интерфейса
eno1с дополнительным адресом/32(замените имя интерфейса и адреса под свой случай):
network:
  version: 2
  renderer: networkd
  ethernets:
    eno1:
      dhcp4: false
      addresses:
        - 203.0.113.10/24
        - 198.51.100.5/32
      gateway4: 203.0.113.1
      nameservers:
        addresses: [8.8.8.8, 8.8.4.4]
Примечания:
- Используйте правильную маску и gateway, которые назначил провайдер. Часто дополнительный
/32адрес маршрутизируется через основной шлюз хоста. - Если ваш провайдер требует специальной конфигурации (например, маршрутизация /32 через основной адрес), следуйте их инструкции.
- Протестируйте конфигурацию:
sudo netplan tryКоманда позволяет временно применить конфигурацию и возвращает прежнюю в случае ошибки. Если всё в порядке — примените навсегда:
sudo netplan apply- Проверьте адреса и таблицы маршрутизации:
ip addr show
ip route show
Для отладки трафика используйте tcpdump:
sudo tcpdump -i eno1 host 198.51.100.5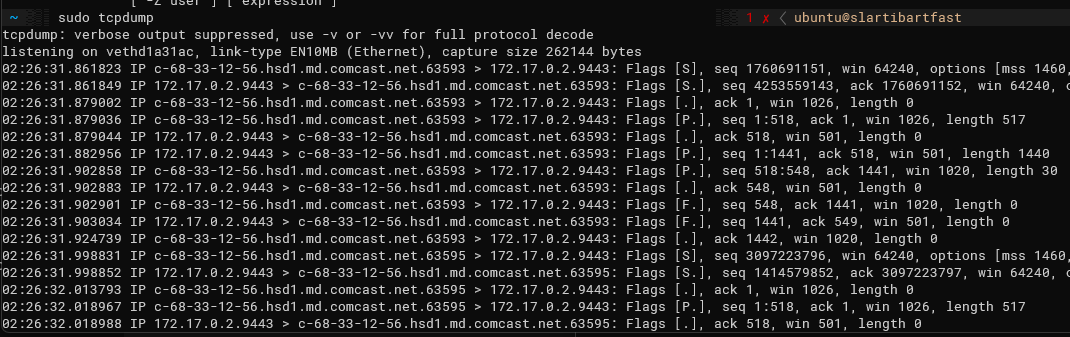
Практические альтернативы и когда они лучше
- Reverse proxy: если хотите единую точку входа, SSL-терминацию и маршрутизацию по host-header, прокси удобнее.
- NAT и порт-форвардинг: для приватных сетей и IPv4-экономии используют NAT на граничном маршрутизаторе.
- IPv6: если доступен, подумайте о миграции на IPv6 — адресов достаточно, но экосистема сервисов может требовать настройки.
Когда дополнительный IP не поможет:
- Если провайдер не маршрутизирует адрес к вашему хосту.
- Если проблема в приложении (например, приложение привязано только к localhost).
Чек-листы и рольные задачи
Администратор сети:
- Запросить у провайдера дополнительные IP и инструкции маршрутизации.
- Проверить правила брандмауэра и NAT.
- Настроить netplan или эквивалент, применить и протестировать.
DevOps/разработчик:
- Привязать сервис к нужному IP и порту.
- Проверить логи сервиса на ошибки привязки порта.
- Добавить мониторинг и тесты доступности на новом адресе.
Операционная команда:
- Подготовить план отката конфигурации сети.
- Проверить доступность SSH и паники доступа перед изменениями.
Отладка, тесты и откат
Тесты и приёмка:
- Сервис отвечает на новом IP на нужном порту.
- Пакеты, приходящие на адрес, видны в tcpdump на интерфейсе.
- Маршрутизация на сервере соответствует инструкции провайдера.
Простой сценарий отката:
- Если потеряли доступ к серверу после изменения, подключитесь через консоль провайдера (если есть).
- Верните прежний файл /etc/netplan/config.yaml (backup рекомендуем делать заранее).
- Выполните
sudo netplan apply.
Автоматизация: храните резервную копию конфигураций, добавьте проверку доступности SSH в CI перед применением config.
Безопасность и конфиденциальность
- Обновите правила firewall (ufw/iptables/nftables) для нового IP: не допускайте открытые нежелательные порты.
- Логи: разделяйте логи по адресу, если нужно анализировать подозрительную активность.
- GDPR/конфиденциальность: IP сам по себе — персональные данные только в контексте привязки к пользователю; применяйте общие правила логирования и хранения персональных данных.
Критерии приёмки
- На сервере виден новый IP через
ip addr show. curl http://<новый-ip>возвращает ожидаемый ответ (для web-сервисов).- tcpdump фиксирует входящие SYN/ACK на нужном адресе.
- Мониторинг фиксирует успешный проход health-check.
Глоссарий (в 1 строке)
- NIC: сетевая карта; сетевой интерфейс сервера.
- CIDR: способ записи диапазона IP (например, /24, /32).
- /32: одиночный IP-адрес.
- Netplan: YAML-конфигуратор сети в современных Ubuntu.
Краткое резюме
Добавление дополнительных IP в Linux даёт простоту в управлении сервисами и контейнерами. Главное — получить адреса у провайдера, правильно настроить интерфейс и firewall, провести тесты и иметь план отката. Используйте reverse proxy или NAT там, где это логичнее, и не забывайте про безопасность.
Важно: перед изменениями сделайте резервные копии конфигураций и убедитесь в доступе к консоли провайдера на случай потери сетевого доступа.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
