
Nigelthorn: вредоносное расширение для Chrome, распространяющееся через Facebook
Что такое Nigelthorn
Nigelthorn — семейство вредоносных расширений для браузера Chrome, которые используют социальные сети (в частности Facebook) для массового распространения. Авторы атак модифицируют легитимные расширения, внедряют в них вредоносный код и затем публикуют их так, чтобы установка обходила встроенные проверки безопасности Chrome.
Ключевая идея атаки: злоумышленники берут одобренное расширение, внедряют в него код похищения данных и майнинга, а затем распространяют его теми же каналами, через которые пользователи доверяют контенту — например, через сообщения в Facebook и поддельные страницы YouTube.
Важно: исходные расширения могут выглядеть безопасными и иметь нормальные отзывы; модификация может произойти на этапе обновления или републикации.
Как работает Nigelthorn
- Жертве приходит ссылка на Facebook, которая ведёт на поддельную страницу YouTube.
- На странице отображается видео, но Chrome сообщает, что для просмотра нужно установить расширение.
- Если пользователь соглашается, устанавливается инфицированная версия расширения — проверка безопасности часто пропускается из‑за того, что базовое расширение ранее было легитимным.
- Расширение начинает выполнять вредоносные действия: сбор учётных данных, майнинг, рассылка ссылок от имени жертвы.
Почему обходятся проверки Chrome
Атакующие используют метод «инъекции» в уже принятые расширения: если исходный пакет прошёл проверку, а затем злоумышленник публикует модифицированный пакет под тем же именем или через обновление, часть автоматических проверок не срабатывает. Это классическая схема «похищения» доверия — пользователи и платформа доверяют расширению на основе имен, отзывов и истории.
Что делает Nigelthorn
Nigelthorn сочетает в себе несколько векторов вредоносной активности:
Кража данных
Расширение собирает данные с аккаунта Facebook, включая куки, токены доступа и персональные данные профиля, а затем отправляет их разработчикам. Эти данные можно использовать для дальнейшей рассылки вредоносных ссылок, продажи баз данных или взлома аккаунтов.
Криптомайнинг
Инфекция запускает майнинг‑процессы на компьютере жертвы, потребляя ресурсы CPU/GPU, замедляя систему и увеличивая энергопотребление. В одном из наблюдаемых случаев шестидневная активность майнера принесла злоумышленникам примерно $1000 в криптовалюте.

Самораспространение
Nigelthorn автоматически рассылает по Facebook Messenger ссылки на заражённые страницы и может отмечать друзей в постах, подталкивая их к установке расширения. Так инфекция быстро распространяется по социальному графу.
Манипуляция YouTube
Код способен автоматически открывать видео, лайкать их и подписываться на каналы — вероятно, для генерации рекламы или накрутки просмотров за счёт заражённых машин.
Самозащита
Расширение пытается затруднить своё удаление: закрывает панель расширений, блокирует инструменты очистки Chrome и мешает работе специальных утилит. Это делает ручное удаление сложнее для обычных пользователей.
Пример в реальной жизни
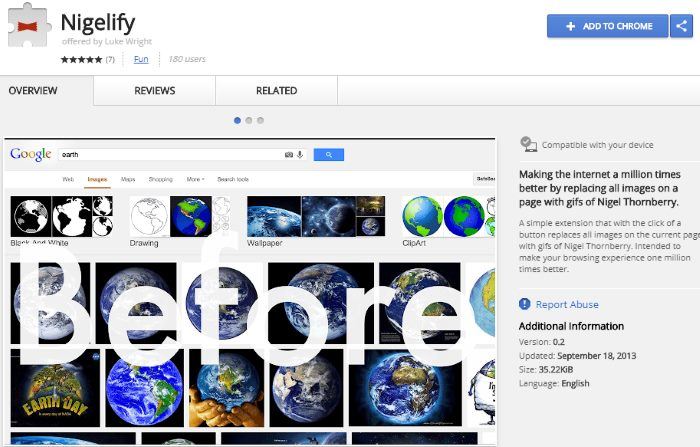
Исходная цепочка заражения началась с расширения «Nigelfy», которое подменяет изображения на персонажа персонажа мультфильма Nigel Thornberry. Модифицированная версия этого расширения распространялась через Facebook и поддельные страницы, таким образом маскируя вредоносную активность под забавный функционал.
Также читайте: Как криптоджекинг проник в Facebook и как с ним бороться
Как обнаружить заражение
Признаки заражения Nigelthorn:
- Внезапное снижение производительности ПК и повышенная нагрузка CPU/GPU.
- Необычная активность в Facebook: сообщения, которые вы не отправляли, посты с ссылками от вашего имени или отметки друзей.
- Появление окна с требованием установить расширение при просмотре YouTube через Facebook.
- Блокировка доступа к списку расширений или быстрый закрывающийся список расширений.
Пошаговый план удаления и реагирования
Следуйте этому плану, если вы подозреваете, что расширение установлено:
- Отключите интернет (Wi‑Fi/кабель) — это остановит дальнейшую передачу данных и распространение.
- Перейдите в «Меню» → «Дополнительные инструменты» → «Расширения» и попытайтесь удалить подозрительное расширение.
- Если доступ к панели расширений блокируется, закройте Chrome и удалите папку профиля Chromium/Chrome вручную или с помощью безопасного режима системы.
- Просканируйте систему антивирусом/анти‑малваре и средствами очистки браузера (в безопасном режиме).
- Смените пароли Facebook и других сервисов, где использовались те же учётные данные. Включите двухфакторную аутентификацию (2FA).
- Проверьте настройки приложений в Facebook (список сторонних приложений) и отзовите права у подозрительных сервисов.
- Уведомите контакты, если от вашего имени рассылались ссылки.
Критерии приёмки удаления:
- Расширение исчезло из списка установленных расширений.
- Нагрузка CPU/GPU вернулась к норме.
- Система больше не инициирует автоматические переходы/лайки/подписки.
- Антивирус не обнаруживает вредоносных компонентов.
Профилактика и рекомендации по безопасности
- Не устанавливайте расширения по приглашению с незнакомых ссылок. Устанавливайте расширения только из официального магазина Chrome Web Store и проверяйте автора.
- Перед установкой читайте отзывы и историю обновлений. Подозрительные внезапные изменения функциональности — повод отказаться.
- Используйте альтернативные браузеры или браузерные контейнеры для работы с социальными сетями, если вы хотите изолировать аккаунт.
- Включите двухфакторную аутентификацию для важных аккаунтов.
- Регулярно создавайте резервные копии и обновляйте ОС и браузер.
- Настройте ограничения на автоматические обновления расширений и периодически проверяйте список установленных расширений.
Альтернативные подходы к защите
- Использовать расширение Facebook Container (или аналог) для изоляции сессий социальных сетей.
- Применять политики корпоративного уровня: запрещать установку расширений на рабочих машинах и управлять белыми списками.
- Настроить отдельный профиль браузера для социальных сетей с минимальными правами.
Роль‑ориентованные чеклисты
Для пользователей:
- Не устанавливать расширения по нажиманию на посты/ссылки.
- При проблемах — выключить интернет и обратиться к IT/специалисту.
Для ИТ‑администраторов:
- Блокировать установку расширений из нерелевантных источников.
- Настроить мониторинг активности outgoing‑соединений от браузеров.
- Проводить периодические аудиты установленных расширений.
Для специалистов по безопасности:
- Анализировать подозрительные расширения в изолированной среде.
- Поддерживать индикаторы компрометации (IOCs) и обмениваться ими с сообществом.
Когнитивная модель угрозы (упрощённая)
- Точка входа: социальная инженерия через доверенный канал (Facebook).
- Доверие: легитимность исходного расширения снижает подозрительность пользователей.
- Экономическая мотивация: майнинг и продажа учётных данных.
- Удержание: способности расширения ставить барьеры для удаления.
Эта модель помогает понять, почему атака работает и какие контрмеры наиболее эффективны.
Когда техника не сработает
- Пользователь использует браузер, отличный от Chrome — многие варианты Nigelthorn ориентированы именно на Chrome.
- Организация блокирует установку расширений или использует белые списки.
- Пользователь не переходит по внешним ссылкам и не соглашается на установку расширений.
Краткая методология расследования инцидента
- Отключение интернет‑соединения.
- Сбор артефактов: список расширений, логи браузера, процессы, сетевые соединения.
- Идентификация вредоносного расширения и его хешей.
- Устранение: удаление расширения, очистка системы, смена паролей.
- Документирование и уведомление пострадавших.
1‑строчный глоссарий
- Расширение: программа, добавляющая функционал в браузер.
- Майнер: программа, использующая ресурсы компьютера для добычи криптовалюты.
- Социальная инженерия: атаки, эксплуатирующие доверие людей.
Конфиденциальность и соответствие GDPR
Если ваши аккаунты или данные EU‑граждан пострадали, оцените необходимость уведомления регулятора и пострадавших в соответствии с локальными правилами о защите данных. Кража персональных данных через расширения может подлежать обязательному уведомлению.
Контрмеры и смягчение рисков
- Прекратите распространение: оповестите свою сеть контактов, если с вашего аккаунта шли сообщения.
- Ограничьте доступы: отзовите OAuth‑токены и проверяйте приложения, имеющие доступ к аккаунту.
- В корпоративной среде: реализуйте политики блокировки расширений и централизованного управления браузерами.
FAQ
Как понять, что я заражён Nigelthorn? Основные признаки — резкая нагрузка CPU/GPU, неавторизованная рассылка ссылок через Facebook, требования установить расширение при просмотре видео.
Достаточно ли просто удалить расширение? Иногда да, но если расширение блокирует доступ к списку расширений, может потребоваться удаление профиля Chrome или восстановление системы в безопасном режиме.
Затронуты ли пользователи других браузеров? Большинство атакованых версий нацелены на Chrome; пользователи Firefox, Edge и других браузеров в меньшей степени подвержены этой конкретной технике, но не застрахованы от аналогичных схем.
Итог
Nigelthorn — пример того, как злоумышленники используют доверие к популярным расширениям и социальным сетям для масштабного распространения вредоносного ПО. Простые правила гигиены — не устанавливать расширения по ссылкам, проверять источник, включать 2FA и вовремя обновлять ПО — заметно снижают риск.
Пожалуйста, сообщите в комментариях, замечали ли вы подобные сообщения в Facebook или необычную активность от вашего аккаунта.
Автор изображения: Bitcoin und britische Pfund

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
