
RedTiger: как инфостилер крадёт аккаунты и как защититься

TL;DR
RedTiger — открытый набор инструментов, который злоумышленники переработали в инфостилер для атак на геймеров и пользователей. Вредонос ворует Discord-токены, пароли, данные браузера, криптокошельки и отправляет всё на облачный хостинг; защищаться нужно проактивно: не запускать подозрительные .exe, включить passkey, использовать менеджеры паролей и блокировать доступ к сервисам доставки данных.
Краткое определение
Инфостилер — вредоносная программа, задача которой собрать и передать конфиденциальные данные с заражённого устройства.
Как RedTiger превратился в опасный инфостилер
RedTiger изначально был открытым набором инструментов с добрыми целями, например для тестирования безопасности. Из-за открытого исходного кода злоумышленники скопировали и модифицировали проект, скомпилировав его с помощью PyInstaller в исполняемые файлы Windows (.exe). Затем они маскируют эти исполняемые файлы под игровые моды, «бустеры», чит‑утилиты или Discord‑утилиты, чтобы привлечь геймеров.
Модифицированные сборки запускаются на компьютере жертвы и выполняют серию задач по сбору данных. Ниже — подробный разбор того, что именно делает такой инфостилер и какие методы защиты он обходит.
Что именно крадёт инфостилер
Discord: ищет токены и файлы, проверяет их валидность и внедряет JavaScript в клиент Discord для перехвата API‑вызовов. Это даёт доступ к имени пользователя, статусу MFA и сохранённым платёжным данным.
Браузеры: извлекает сохранённые пароли, cookies, историю, данные платёжных карт и список установленных расширений.
Криптокошельки и игровые файлы: копирует локальные файлы кошельков, а также игровые директории и cookie/API для сервисов типа Roblox.
Оборудование и окружение: делает скриншоты рабочего стола и может пытаться получить доступ к веб‑камере.
Собранные данные загружаются на бесплатный сервис облачного хостинга GoFile, а ссылка рассылается злоумышленникам через Discord webhook. Для устойчивости и избежания детектирования инфостилеры используют антисанбокс-проверки, спам процессов и другие трюки, затрудняющие анализ.
Технические методы уклонения от детектирования
- Анти‑песочница: проверка окружения на признаки анализа (виртуальные машины, отладчики).
- Запутывание процессов: многократный запуск дочерних процессов для затруднения статического анализа.
- Маскировка имен: переименование .exe в названия, привлекающие игроков.
- Использование публичных облачных сервисов для хранения краденых данных, чтобы затруднить обнаружение и блокировку.
Важно: эти методы не делают вредонос абсолютно невидимым, но повышают сложность обнаружения и реагирования.
Как защититься — рекомендации для пользователей
Ниже собраны практические шаги, отсортированные по приоритету. Выполните их до того, как инфостилер окажется на устройстве, и сразу после подозрения на заражение.
1. Не запускайте сомнительные .exe и не доверяйте ссылкам в неофициальных источниках
- Никогда не скачивайте «бустеры», моды и утилиты из непроверенных Discord‑каналов, комментариев на YouTube или приватных ссылок.
- Официальные игровые инструменты публикуются на веб‑сайтах разработчиков и имеют положительную репутацию в сообществе.
- Если антивирус блокирует загрузку — это повод проявить осторожность, а не игнорировать предупреждение.
Важно: одна из главных векторов распространения — социальная инженерия. Подумайте дважды, прежде чем запускать файл, который вам прислали.
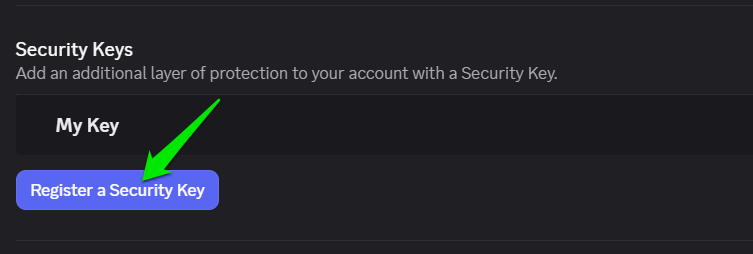
2. Включите вход по ключу (passkey) в Discord
Атака может похитить имя пользователя и пароль, но не обойти вход по Passkey. Passkey в системе Windows связывает вход с PIN устройствa или аппаратным ключом безопасности.
Чтобы включить passkey в Discord: откройте Настройки пользователя → Мой аккаунт → Зарегистрировать ключ безопасности.
3. Не сохраняйте пароли и платёжные данные в браузере
Браузерные менеджеры сохраняют ключи и часто хранят их локально. Инфостилер может получить ключи и расшифровать данные. Используйте отдельный менеджер паролей с мастер‑паролем, который не хранится локально в открытом виде. Рекомендации: KeePass и другие проверенные менеджеры, включая бесплатные варианты.
4. Управляйте правами администратора
Много операций требуют прав администратора. Используйте учётную запись с ограниченными правами для повседневной работы. Для игр заведите отдельную учётную запись без админских прав.
5. Блокируйте доступ компьютера к GoFile, если вы не используете этот сервис
В наблюдаемых образцах инфостилер выгружал данные на gofile.io. Если вы не используете этот сервис, можно заблокировать его через файл hosts — это остановит передачу данных даже при успешном сборе.
Откройте hosts в Windows и добавьте в конец файла следующие строки:
0.0.0.0 gofile.io
0.0.0.0 www.gofile.io
0.0.0.0 gofile.me
0.0.0.0 api.gofile.io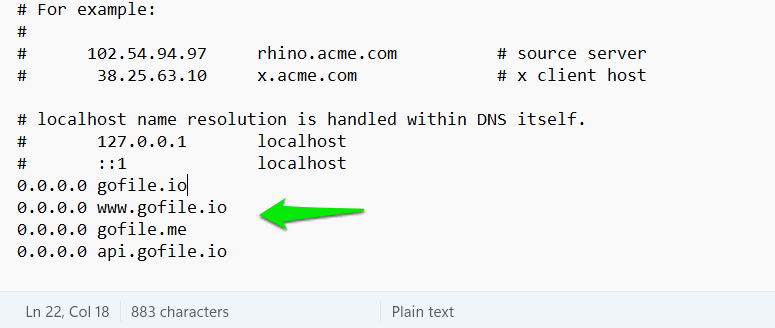
Примечание: блокировка в hosts полезна как временная мера. Администраторы сети также могут заблокировать домен на уровне фаервола.
6. Обновляйте ОС, браузеры и защитное ПО
Патчи и обновления уменьшают количество уязвимостей, которые может использовать вредонос. Используйте актуальные версии Microsoft Defender или других проверенных антивирусных решений.
Что делать при подозрении на заражение
Если вы запустили подозрительный файл или заметили ненормальное поведение, действуйте быстро.
План действий:
- Отключите компьютер от интернета или выключите питание, если это возможно.
- С другого чистого устройства смените пароли всех ключевых аккаунтов: Discord, почта, банковские сайты, криптокошельки, игровые учётные записи.
- Включите двухфакторную аутентификацию или passkey в тех сервисах, где это возможно.
- Через веб‑интерфейсы сервисов выполните принудительный выход со всех устройств, чтобы отозвать украденные сессии и токены.
- Просканируйте систему антивирусом и выполните полную очистку. При сильном подозрении на компрометацию рассмотрите сброс Windows до заводских настроек.
Критерии приёмки
- Устройства отключены от сети и не обнаружены фоновые процессы, отправляющие данные.
- Изменены пароли и включена многофакторная аутентификация в ключевых сервисах.
- Проведено полное сканирование и/или сброс системы, и новые установки происходят только из проверенных источников.
Дополнительно — как реагируют разные роли
Роль: геймер
- Не запускать «ловкие» моды и чит‑утилиты из чатов.
- Использовать отдельную учётную запись для игр.
- Хранить ценную криптовалюту на аппаратном кошельке.
Роль: системный администратор
- Блокировать известные хосты загрузки вредоносных данных на уровне фаервола.
- Настроить EDR/IDS для обнаружения аномалий, связанных с инжекцией в процессы типа Discord или браузеров.
- Внедрить обязательные политики управления правами пользователей.
Роль: родитель
- Объяснить детям риск запуска приложений из чатов.
- Настроить семейные учётные записи с ограничениями.
- Периодически проверять устройства на наличие нежелательных программ.
Быстрая методика расследования заражения
- Соберите признаки: имя файла, путь, время запуска, outbound‑соединения.
- Изолируйте систему от сети и снимите образ диска для последующего анализа.
- Проверьте процессы на подозрительную активность, откройте сетевые соединения и логи браузеров.
- Если необходимо, привлеките специалиста по инцидентам для глубокой очистки.
Когда базовые меры не помогут
Контрпример: если вредонос получил доступ к аппаратному ключу или master‑паролю менеджера паролей, простая смена паролей недостаточна. В таких случаях требуется полная переустановка системы, ревокация ключей и обращение в службы поддержки финансовых сервисов.
Чеклист на одну страницу перед запуском инсталляторов
- Файл пришёл с проверенного источника
- Антивирус не даёт серьёзных предупреждений
- У вас есть свежая резервная копия
- Учётная запись без прав администратора
- Браузер не содержит сохранённых платёжных данных
Итог и выводы
RedTiger показывает, как полезные инструменты при неправильном обращении превращаются в оружие. Основная защита — внимательность, ограничение прав, использование менеджеров паролей и включение современных методов аутентификации. При подозрении на заражение действуйте быстро: изолируйте устройство, смените пароли и проведите очистку или сброс.
Ключевые рекомендации
- Не запускать сомнительные .exe из чатов.
- Включить passkey и двухфакторную аутентификацию.
- Использовать отдельные учётные записи и менеджеры паролей.
- Блокировать известные хосты выгрузки данных и обновлять защиту.
Важно: эта статья описывает общие меры защиты и реакции. Для критичных случаев информационной безопасности обращайтесь к специалистам по инцидентам.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
