Уязвимость Stagefright: как проверить и защитить Android-устройство
Stagefright — набор уязвимостей в мультимедийном движке Android, которые могут позволить удалённое выполнение кода через MMS или мультимедиа. Проверьте устройство специальными детекторами, отключите автоматическую загрузку MMS и медиа в мессенджерах, ставьте официальные обновления от производителя и при подозрении на компрометацию выполните изоляцию и резервное копирование. В статье — пошаговые инструкции, чек-листы для разных ролей, план реакции и рекомендации по проверке патчей.
Оглавление
- Что такое Stagefright
- Как работает эксплойт и какие версии затронуты
- Техническое объяснение: почему автоматическая загрузка опасна
- Как проверить устройство: детектор и ручная проверка
- Инструкции по отключению автозагрузки для популярных приложений
- Что делать, если устройство уже скомпрометировано
- Рекомендации для IT-администраторов и корпоративной безопасности
- Список производителей и моделей, которые обещали обновления
- Чек-листы, критерии приёмки и runbook инцидента
- Частые вопросы и ответы
Что такое Stagefright
Stagefright — общее название группы уязвимостей в мультимедийнoм фреймворке Android (движок обработки медиа), обнаруженных компанией Zimperium. Уязвимости позволяли злоумышленнику поместить вредоносный код в медиафайл (обычно видео), который может быть автоматически обработан системой при получении через MMS или некоторые мессенджеры. При срабатывании эксплойта злоумышленник мог получить удалённый контроль над устройством или похитить данные.
Ключевые технические факты
- Уязвимости затрагивали нативный код обработки мультимедиа (native libraries) и имели общие идентификаторы CVE: CVE-2015-1538, CVE-2015-1539, CVE-2015-3824, CVE-2015-3826, CVE-2015-3827, CVE-2015-3828, CVE-2015-3829.
- Вектор доставки: MMS, сообщения в некоторых чатах, URL или вредоносные приложения, которые загружают или воспроизводят мультимедиа.
- Наиболее уязвимы были устройства со старыми версиями Android (например, Jelly Bean и ранние), пока производители не выпустили обновления.
Важно: Stagefright — пример уязвимости в системных мультимедиа-компонентах. Даже если пользователь ничего не открывает вручную, автоматические механизмы получения/предварительного просмотра могут запустить обработку и активировать эксплойт.
Как работает эксплойт и какие версии затронуты
Модель атаки в двух словах
- Злоумышленник формирует специально подготовленное мультимедиа (например, MP4 с вредоносной последовательностью байтов).
- Мультимедиа отправляется жертве через MMS или доставляется в приложении/через URL.
- Если устройство автоматически загружает или предварительно обрабатывает файл (например, создаёт превью), уязвимый код вызывается и выполняет вредоносные инструкции.
- Злоумышленник получает доступ к управлению процессом с возможностью выполнить код с привилегиями компонента мультимедиа.
Затронутые версии
Уязвимости затрагивали широкий диапазон версий Android. Особенно подвержены были устройства на API уровнях до Lollipop (5.1.1) и ранние релизы. Точное влияние зависит от реализации мультимедиа в конкретной сборке и наличии дополнительных защит (например, ASLR). Нередко производители встраивали собственные патчи или дополнительные меры безопасности.
Защитные механизмы и их пределы
- ASLR (Address Space Layout Randomization) — затрудняет предсказание расположения кода в памяти, что усложняет эксплуатацию уязвимостей. ASLR повышает устойчивость, но не делает систему неуязвимой.
- Контейнеризация процессов и SELinux ограничивают последствия успешного эксплойта, если реализованы корректно.
Важно понимать: наличие ASLR/SElinux уменьшает вероятность успешной эксплуатации, но не устраняет её полностью. Поэтому основная защита — обновления и устранение автоматических путей доставки вредоносного кода.
Как проверить устройство: автоматические и ручные способы
Существуют специализированные приложения, которые выполняют диагностику и сообщают, уязвим ли ваш телефон. Также есть ручные проверки и общие рекомендации.
Описание изображения: скриншот приложения для проверки уязвимости Stagefright с результатом анализа безопасности устройства.
Автоматические инструменты
- Stagefright Detector от Zimperium — инструмент, который сканирует компоненты мультимедиа и сообщает о наличии известных уязвимостей, а также подсказывает, нужно ли обновить ОС.
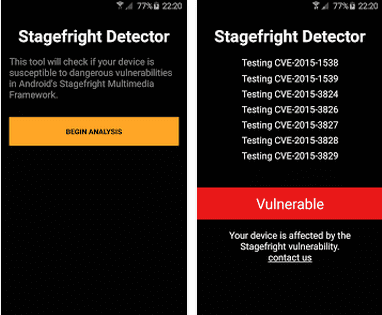
Описание изображения: интерфейс приложения Stagefright Detector с индикатором статуса уязвимости и рекомендациями по обновлению.
- Stagefright Detector от Lockout Mobile Security — ещё одно приложение-индикатор, которое показывает, затронуто ли устройство, и даёт практические советы, но само по себе не исправляет уязвимость.
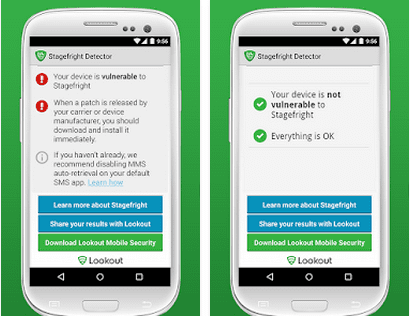
Описание изображения: экран с информацией о том, что инструмент не исправляет уязвимость автоматически и указывает способы защиты.
Ручная проверка и общая проверка обновлений
- Откройте Настройки → Система → Обновление системы (названия разделов зависят от модели). Проверьте наличие обновлений безопасности.
- В Настройки → О телефоне → Уровень безопасности Android проверьте дату патча. Сверьте с информацией производителя (если есть объявление о выпуске патча для вашей модели).
- Если устройство не получает официальных OTA-обновлений (старые модели), рассмотрите замену устройства или установку кастомной прошивки только из надёжных источников (требует знаний и рискованно для обычного пользователя).
Как отключить автоматическую обработку MMS и автозагрузку медиа
Критическая рекомендация для всех пользователей — запретить автоматическую загрузку и предварительный просмотр мультимедиа в любых мессенджерах и в приложении по умолчанию для SMS/MMS.
Основные шаги (универсальный подход)
- Откройте приложение «Сообщения» (Messaging/Сообщения) по умолчанию.
- Зайдите в Настройки → Дополнительно или Дополнительные параметры.
- Найдите опцию «Автозагрузка MMS», «Автоматическое получение MMS» или «Auto-retrieve» и выключите её.
- Проверьте другие мессенджеры: Hangouts, WhatsApp, Viber, Telegram, Facebook Messenger — отключите автозагрузку медиа и превью.
Примеры для популярных приложений
- Android (стоковое приложение Сообщения): Настройки → Дополнительные настройки → Мультимедийные сообщения → Отключить «Автозагрузка» или «Автоматическое получение».
- Hangouts: Настройки → SMS → Отключить автоматическое получение MMS и превью мультимедиа.
- WhatsApp: Настройки → Хранилище и данные (или Данные и хранилище) → Медиаавтозагрузка → Отключить автозагрузку для изображений, аудио, видео при мобильных данных, Wi‑Fi и роуминге.
- Samsung Messages: Настройки → Дополнительно → Мультимедийные сообщения → Отключить «Автозагрузка». На разных моделях путь может отличаться, ищите похожие формулировки.
- Telegram: Telegram по умолчанию более избирателен, но в Настройки → Данные и хранилище можно отключить автозагрузку медиа.
Совет: если не уверены в локализации пунктов меню на вашем телефоне, воспользуйтесь поиском по настройкам (значок лупы в настройках) и введите «MMS», «авто», «мультимедиа».
Дополнительные меры
- Отключите функцию предварительного просмотра в SMS-приложениях, если она есть.
- В мобильных сетях оператор может иметь опцию блокировки MMS на уровне учётной записи — обратитесь к оператору при необходимости.
- На корпоративных устройствах используйте MDM/EMM для централизованного отключения автозагрузки.
Что делать, если вы подозреваете, что устройство скомпрометировано
Признаки возможной компрометации
- Необычная активность батареи и трафика без видимых причин.
- Непонятные списки вызовов, отправленные сообщения, установленные приложения, которые вы не устанавливали.
- Перехвачен доступ к учетным записям, генерация спама от вашего имени.
План действий (runbook)
- Изоляция: отключите устройство от сети — включите режим полёта или отключите мобильные данные и Wi‑Fi.
- Резервное копирование: сохраните важные данные (контакты, фото) на внешний носитель или в облако при условии, что бэкап безопасен и не содержит вредоносных исполняемых файлов.
- Проверка прав приложений: Настройки → Приложения → просмотрите разрешения недавно установленных приложений и удалите подозрительные.
- Антивирусная проверка: используйте известный мобильный антивирус для проверки устройства — не как единственное средство, а как одну из мер.
- Сброс до заводских настроек: если есть серьёзные подозрения на компрометацию и вы не можете локализовать инцидент — сделайте резервную копию данных и выполните сброс до заводских настроек (важно: восстановление из заражённой резервной копии может восстановить проблему).
- Смена паролей и двухфакторная аутентификация: после сброса измените пароли для всех критичных сервисов и настройте 2FA.
- Сообщение и логирование: если устройство корпоративное — сообщите в службу безопасности, предоставьте логи при возможности; если личное и данные утекли — оповестите затронутые сервисы.
Критерии завершения инцидента
- Устройство обновлено до патча от производителя или полностью переустановлена ОС из надёжного источника.
- Нет признаков аномальной активности в течение приемлемого окна наблюдения (например, несколько дней).
- Все учётные записи защищены обновлёнными паролями и 2FA.
Рекомендации для IT-администраторов и корпоративной безопасности
Роль IT‑администратора требует проактивных мер для управления рисками Stagefright и другими уязвимостями мультимедиа.
Рекомендованный план действий
- Инвентаризация устройств: составьте список моделей, версий Android и состояния обновлений.
- Централизованные политики: через MDM запретите автозагрузку MMS и автозагрузку медиа в мессенджерах, ограничьте установку приложений из неизвестных источников.
- Блокировка в сети: при необходимости временно заблокируйте входящий трафик MMS для корпоративных тарифов или используйте шлюзы, фильтрующие медиа.
- Тестирование патчей: развёртывайте обновления сначала на тестовой группе устройств, контролируйте стабильность.
- Обучение пользователей: проведите короткие инструктажи — не открывать медиа из неизвестных источников, как отключить автозагрузку.
- Мониторинг и инцидент-респонс: настройте процесс обработки подозрений и готовый runbook (описан выше).
Role-based checklist (коротко)
- Сотрудник: отключить автозагрузку, не открывать MMS от незнакомцев, обновлять устройство.
- IT‑администратор: инвентаризация, политика MDM, план раздачи обновлений.
- Руководитель безопасности: согласовать бюджет на обновления/замены устаревших устройств, определить SLA для реакций.
Производители и модели: кто выпускал патчи
Несколько крупных производителей подтвердили выпуск патчей для некоторых моделей и пообещали более регулярные обновления безопасности. Список ниже отражает анонсы в момент выявления уязвимости и не заменяет проверку актуального статуса у производителя.
- Android One и линейка Nexus получили/получают обновления безопасности.
- Модели: Nexus 6, Nexus 5, Nexus 4, Nexus 9, Nexus 7 (2013/2012), Nexus Player.
Samsung
- Выпускал патчи для флагманских моделей; ряд операторов (например, региональные операторы) также распространяли обновления.
- Примеры моделей: Galaxy S6, S6 Edge, S6 Active, Galaxy S5, Note 4, Note Edge.
Motorola
- Motorola объявила о выпуске патчей для широкого круга моделей, включая Moto X, Moto G, Moto E и устройства серии DROID.
LG, HTC, Sony
- Каждый производитель в разной степени подтверждал выпуск обновлений для части своих линеек. Конкретный набор устройств варьируется по регионам и операторам.
Примечание: для получения актуальной информации всегда проверяйте официальный сайт производителя и объявления оператора. Даже если производитель выпустил патч, распространение может идти поэтапно и зависеть от оператора.
Чек-листы и критерии приёмки
Чек-лист для домашнего пользователя
- Отключена автозагрузка MMS в приложении «Сообщения».
- Отключена автозагрузка медиа в WhatsApp, Hangouts и других мессенджерах.
- Проверен уровень безопасности Android в «О телефоне».
- Установлены последние обновления системы и приложений.
Чек-лист для IT‑администратора
- Полный список устройств и версий Android в инвентаре.
- Настроена политика MDM, запрещающая автозагрузку MMS.
- Разработан план обновления/замены устаревших устройств.
- Проведено обучение сотрудников по базовой гигиене сообщений.
Критерии приёмки патча
- Система показывает установку обновления безопасности от производителя для конкретной модели.
- Проверочные сканеры (например, Stagefright Detector) сообщают об устранении известных CVE.
- На тестовой группе устройств не наблюдается регрессий после установки патча.
Дополнительные меры безопасности и hardening
- Ограничьте установку приложений из неизвестных источников (Настройки → Безопасность → Неизвестные источники должен быть выключен).
- Используйте экран блокировки и биометрию для защиты доступа к устройству.
- Регулярно делайте резервные копии важных данных в безопасное место.
- Удаляйте редко используемые приложения и отслеживайте разрешения.
- Для повышенной безопасности используйте профиль рабочего профиля или контейнеризацию (Work Profile).
Часто задаваемые вопросы
Вопрос: Можно ли заразиться через ссылку в SMS?
Ответ: Да. Некоторые уязвимости могли быть задействованы через URL, если устройство или приложение автоматически загружает и обрабатывает контент по ссылке. В целом избегайте перехода по подозрительным ссылкам.
Вопрос: Помогут ли антивирусы от мобильных угроз?
Ответ: Мобильные антивирусы могут обнаружить известные вредоносные приложения и некоторые следы компрометации, но не заменяют системные патчи и правильную конфигурацию автозагрузки медиа.
Вопрос: Если мой телефон больше не получает обновления, что делать?
Ответ: Рассмотрите варианты: 1) заменить устройство на поддерживаемое; 2) при возможности установить поддерживаемую кастомную прошивку из официальных репозиториев (это рискованно и требует навыков); 3) максимально ограничить автоматические функции и применять рекомендации по hardening.
Заключение
Stagefright показала, насколько уязвимы системные компоненты, которые обрабатывают медиа. Основные практические выводы:
- Немедленно отключите автозагрузку MMS и автозагрузку медиа в мессенджерах.
- Проверяйте и устанавливайте официальные обновления безопасности от производителя или оператора.
- В корпоративной среде применяйте MDM-политики и блокируйте рисковые векторы доставки.
- При подозрении на компрометацию изолируйте устройство, создайте резервную копию и при необходимости выполните сброс до заводских настроек.
Оставайтесь бдительными: современные атаки часто используют удобные автоматические функции, поэтому баланс между удобством и безопасностью имеет решающее значение.
Короткая памятка для социальных сетей (анонс)
Stagefright — уязвимость в Android, позволяющая атаковать устройства через MMS. Отключите автозагрузку медиа, проверьте обновления и используйте надежные инструменты для диагностики. При подозрении на взлом — изолируйте устройство и свяжитесь со службой безопасности.
Ключевые термины (глоссарий одна строка)
- ASLR — метод случайного расположения элементов в памяти, усложняющий эксплуатацию уязвимостей.
- MMS — мультимедийное сообщение, канал распространения подготовленного медиа.
- OTA — «over-the-air», обновление системы по воздуху.
Источники и дальнейшее чтение
- Официальные объявления производителей (сайты Google, Samsung, Motorola, HTC, LG, Sony).
- Рекомендации по безопасности от Zimperium и Lockout Mobile Security.
Краткое содержание (TL;DR повтор)
Stagefright — множество уязвимостей в мультимедиа Android, которые могли позволять удалённое выполнение кода через MMS. Отключите автозагрузку MMS и автозагрузку медиа в мессенджерах, обновите систему через OTA, и при признаках компрометации — изолируйте устройство и выполните восстановление по надежной процедуре.
Похожие материалы
Несколько аккаунтов Skype: Multi Skype Launcher
Журнал для работы: повысить продуктивность
Персональные звуки уведомлений на Android
Скачивание шоу Hulu для офлайн‑просмотра
Microsoft Start: персонализированная новостная лента