
Защита от утечки NTLM‑хешей через предпросмотр в Проводнике Windows
Что произошло
В панели предпросмотра Проводника Windows обнаружен вектор злоупотребления: при открытии предварительного просмотра некоторых файлов система может автоматически выполнить действия, которые инициируют NTLM‑аутентификацию. В результате внешний сервер может получить NTLM‑хеши ваших учётных данных. Злоумышленники могут затем попробовать взломать хеш офлайн или использовать техники типа pass‑the‑hash.
Microsoft признала реальную активность таких атак и в обновлении безопасности от 14 октября отключила показ предпросмотра для файлов, помеченных Mark of the Web (MoTW) — то есть загруженных из интернета.
Краткое объяснение NTLM в одну строку
NTLM — старый протокол аутентификации Microsoft; он по сути отправляет хеш пароля, который при компрометации позволяет выполнить аутентификацию без знания исходного пароля.
Почему это опасно
- Хеши NTLM можно атаковать офлайн — применяя брутфорс или словарные атаки. Если пароль слабый, злоумышленник восстановит оригинальный пароль.
- Получив хеш, атакующий может выполнить pass‑the‑hash и получить доступ к другим ресурсам в сети без знания пароля.
- Предпросмотр выглядит как безопасная операция для пользователя, поэтому пользователи могут невольно инициировать утечку.
Важно: отключение предпросмотра по умолчанию снижает риск, но не устраняет необходимость хороших паролей и мер защиты в инфраструктуре.
Как Проводник уязвим
При открытии панели предпросмотра Проводник может обработать содержимое файла с использованием встроенных обработчиков (preview handlers). Некоторые форматы файлов или встроенные в них ссылки/скрипты способны инициировать сетевые запросы, которые запускают NTLM‑аутентификацию к удалённому ресурсу. Если файл пришёл из интернета и помечен MoTW, новые версии Windows блокируют предпросмотр, но до обновления или при ручной разблокировке риск сохраняется.
Пошаговая инструкция: как снизить риск
Ниже — упорядоченная тактика для разных ролей (пользователь / ИТ‑админ). Следуйте по порядку, начиная сверху.
1. Обновите Windows
- Установите последние патчи безопасности через Settings → Windows Update. Microsoft отключила предпросмотр для файлов с меткой MoTW в обновлении от 14 октября.
- Для корпоративных окружений применяйте обновления через централизованные механизмы (WSUS, SCCM, Intune) после тестирования.
2. Не доверяйте сканированию антивируса как единственному барьеру
Антивирусы обычно выполняют статический анализ и сигнатурные проверки. Они не всегда обнаруживают сетевые NTLM‑запросы, инициируемые в рамках предпросмотра. Используйте поведенческий анализ и песочницу для сомнительных файлов.
3. Выполняйте онлайн‑поведенческий анализ файлов
- Запускайте файлы в изолированной песочнице (sandbox) для наблюдения сетевой активности и попыток аутентификации. Сервисы вроде Joe Sandbox и MetaDefender умеют запускать файлы и показывать вызовы сети.
- Если у вас внутренние средства, используйте локальные sandboxes с контролируемым доступом к сети.
4. Тестируйте файлы в виртуальной машине
- Создайте VM с отключёнными чувствительными учётными данными. Используйте Hyper‑V, VMware или VirtualBox.
- Отключите общий буфер обмена и drag‑and‑drop при проверке. Контролируйте сетевой трафик VM (IDS/packet capture).
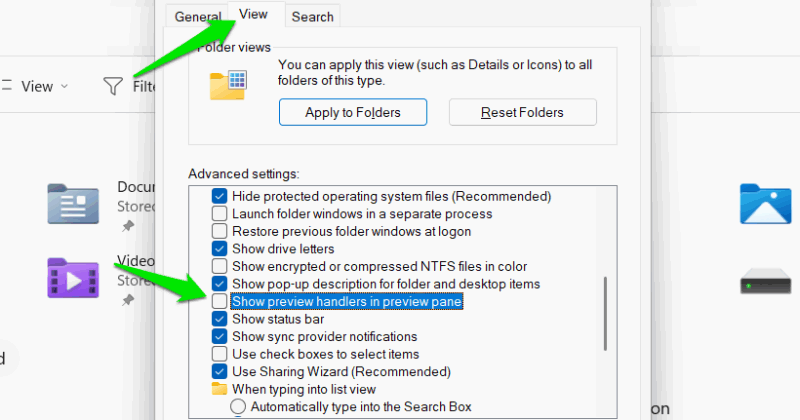
5. Отключите предпросмотры глобально (если нужно)
- В Проводнике нажмите «See More» → Options.
- Перейдите на вкладку View и снимите флажок Show preview handlers in preview pane.
Это устраняет риск утечки через обработчики предпросмотра, но лишает удобства просмотра.
6. Разблокировка доверенных файлов для предпросмотра
Если вы уверены в безопасности отдельного файла, снимите метку MoTW вручную:
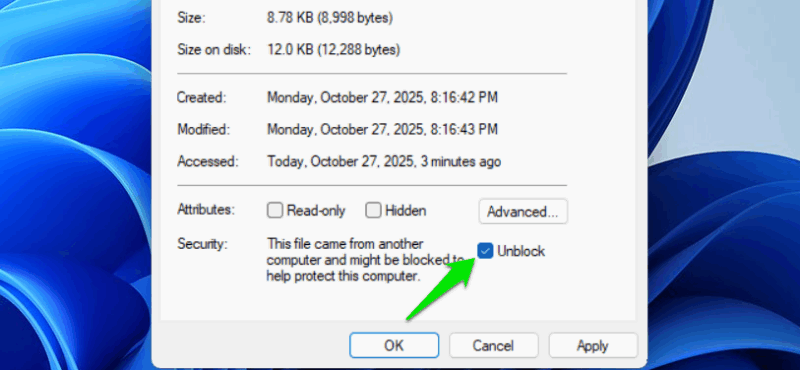
- Правой кнопкой по файлу → Properties.
- На вкладке General в секции безопасности поставьте галочку Unblock и подтвердите.
Если файлов много, используйте PowerShell. Откройте папку с файлами, удерживая Shift и правой кнопкой мыши → Open PowerShell window here.

В PowerShell выполните:
Get-ChildItem -File | Unblock-File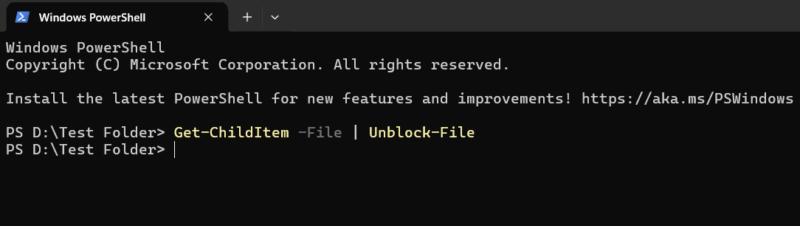
Этот приём убирает метку «загружено из интернета» у всех файлов в папке, после чего предпросмотр снова доступен.
Роли и чеклисты
Чеклист для обычного пользователя
- Не открывать файлы из подозрительных писем.
- Обновить Windows до последних исправлений.
- Разблокировать файл только после проверки его происхождения.
- Использовать уникальные и сложные пароли для локальных учётных записей.
Чеклист для администратора
- Деплой патчей безопасности в тестовом окружении и на рабочие станции.
- Настроить политику групп, блокирующую предпросмотр для файлов с MoTW.
- Внедрить песочницу для анализа загруженных файлов.
- Мониторить аномальные NTLM‑запросы и журналы сетевой аутентификации.
SOP — как действовать при обнаружении подозрительного файла
- Изолировать файл: переместить в защищённую папку без доступа доменных учётных записей.
- Скопировать файл в лабораторную VM или песочницу.
- Запустить поведенческий анализ и сетевой мониторинг (pcap, IDS).
- Если фиксируются NTLM‑запросы — считать, что учётные данные могли быть раскрыты; начать инцидент‑реагирование.
- Сбросить пароли/ключи, если есть основания полагать вектор компрометации (см. секцию про инцидент‑рунабук).
Инцидент‑рунабук и откат
- Определение масштаба: какие хосты открывали файл, какие учётные записи могли участвовать.
- Локализация: отключить пострадавшие машины от сети для остановки дальнейшей утечки.
- Восстановление: сбросить пароли учётных записей, которые могли быть скомпрометированы; при возможности перевести критичные сервисы на Kerberos‑аутентификацию или временно деактивировать NTLM.
- Анализ: собрать логи, pcap, сохранить образ виртуальной машины для криминалистики.
- Отчёт и улучшения: ввести правила блокировки предпросмотра и обучение пользователей.
Критерии приёмки для завершённого инцидента
- Все пострадавшие хосты прошли проверку и очищены.
- Все затронутые учётные записи имеют обновлённые пароли и/или отключён NTLM.
- Проведён отчёт и внедрены меры, чтобы снизить риск повторения.
Когда эта защита не сработает — примеры и ограничения
- Если пользователи вручную разблокировали файл до установки патча — предпросмотр может произойти.
- Если в сети используются старые сервисы, требующие NTLM, его нельзя просто отключить без влияния на совместимость.
- Поведенческий анализ может не покрывать все редкие или таргетированные цепочки эксплуатации.
Альтернативные подходы и улучшения инфраструктуры
- Минимизировать использование локальных административных учётных записей с привилегиями. По возможности использовать учётные данные с минимальными правами.
- Перевести сервисы и аутентификацию на Kerberos и современную двустороннюю аутентификацию (OAuth, сертификаты), где это возможно.
- Ограничить исходящий доступ с рабочих станций через прокси/файрволл по политикам: запретить аутентификацию к внешним SMB/HTTP‑ресурсам без явного одобрения.
Ментальные модели и эвристики
- «Принцип наименьшего доверия»: файлы из интернета считаются враждебными по умолчанию.
- «Разделяй и властвуй»: воспроизводите подозрительный файл в изолированной среде с нулевыми доверенными связями.
- «Доверяй, но проверяй»: перед разблокировкой выполняйте как минимум статический и поведенческий анализ.
Тесты и критерии приёмки для настройки защит
- Попытка предпросмотра файла с MoTW на обновлённой системе не должна инициировать исходящий NTLM‑запрос.
- Разблокированный файл, проверенный в песочнице, не должен отправлять NTLM‑запросов при предпросмотре в контролируемой среде.
Матрица рисков и смягчения
- Высокий риск: пользовательские рабочие станции без обновлений и без ограничений исходящего трафика. Смягчение: срочный деплой патчей, блок предпросмотра, прокси‑фильтрация.
- Средний риск: системы с обновлениями, но со старыми сервисами, требующими NTLM. Смягчение: ограничение прав, мониторинг и перевод сервисов на Kerberos.
Защита данных и соответствие (GDPR и приватность)
Если в утечке участвуют персональные данные, организации должны следовать локальным правилам уведомления и внутренним политикам инцидентов. Сам факт утечки хешей паролей — это инцидент безопасности, который требует оценки влияния на персональные данные и действий в соответствии с требованиями регуляторов.
Глоссарий в одну строку
- NTLM — протокол аутентификации Microsoft, опирающийся на хеши паролей.
- MoTW — Mark of the Web, метка, указывающая, что файл загружен из интернета.
- Pass‑the‑hash — атака, использующая хеш пароля для аутентификации без знания пароля.
Короткое резюме
- Предпросмотр в Проводнике может утекать NTLM‑хеши; обновления Windows уже блокируют предпросмотр для файлов с MoTW.
- Обновляйте системы, анализируйте поведение файлов в песочнице/VM, отключайте предпросмотр при необходимости и применяйте жесткие пароли.
Важное: даже при техники предотвращения утечек регулярно обновляйте пароли и минимизируйте использование NTLM в инфраструктуре — это снижает удар по безопасности в долгосрочной перспективе.
Часто задаваемые вопросы
Могу ли я полностью отключить NTLM в домене?
Можно, но это рискованно: многие старые приложения и сервисы зависят от NTLM. Перед отключением выполните аудит совместимости и тестирование в контролируемой среде.
Поможет ли сложный пароль против утечки хеша?
Да: чем сложнее пароль, тем труднее восстановить его из хеша офлайн. Но даже сложный пароль не помешает техникам pass‑the‑hash — для них достаточно самого хеша.
Как быстро проверить, отправляет ли файл NTLM‑запросы?
Запустите файл в изолированной VM или песочнице с включённым сетевым захватом (tcpdump/wireshark) и проверьте исходящие попытки аутентификации.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
