
Команда whoami в Windows
Содержание
- Что такое команда whoami в Windows?
- Как использовать команду whoami в Windows
- Расширенные параметры whoami
- Пример: проверка прав администратора
- Когда whoami может не помочь
- Альтернативы и сочетания команд
- Чек-листы по ролям
- Краткая методология диагностики
- Часто задаваемые вопросы
- Заключение
Что такое команда whoami в Windows?
whoami — встроенная утилита Windows, которая выводит контекст текущей учетной записи: домен или имя компьютера и имя пользователя. Она полезна в много-пользовательских или доменных средах, когда нужно быстро понять, под каким аккаунтом выполняются команды или процессы.
Определение в одну строку: whoami — команда для немедленного определения текущего логина и контекста безопасности.
Важно: whoami не изменяет состояние системы — только читает информацию о контексте безопасности.
Как использовать команду whoami в Windows
1. Откройте Командную строку
- Нажмите Win + R, чтобы открыть окно «Выполнить».
- Введите
cmdи нажмите Enter.
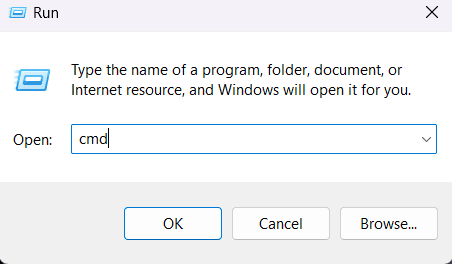
Important: для проверки прав администратора откройте Командную строку с правами администратора: нажмите правой кнопкой по «Командная строка» и выберите «Запуск от имени администратора».
2. Выполните whoami
- Введите в командной строке:
whoami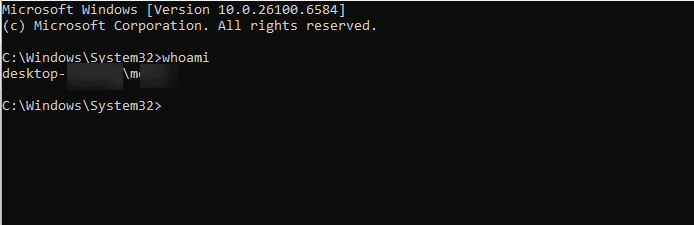
- Нажмите Enter.
3. Прочитайте вывод
Вы увидите строку в формате ДОМЕН\ИмяПользователя или ИмяКомпьютера\ИмяПользователя. Это подтверждает, под каким именно аккаунтом запущена текущая сессия.
Расширенные параметры whoami
Эти переключатели показывают более детальную информацию об идентичности и правах.
| Команда | Что показывает |
|---|---|
whoami /all | Полные сведения об идентичности: группы, привилегии и SID |
whoami /groups | Все группы безопасности, в которых состоит пользователь |
whoami /priv | Привилегии пользователя и статус (включено/отключено) |
whoami /user | Только имя пользователя и SID |
whoami /fqdn | Полное доменное имя и имя пользователя |
Пример: чтобы увидеть, какие привилегии активны, используйте whoami /priv.
Пример: проверка прав администратора
- Откройте Командную строку с правами администратора.
- Введите:
whoami /priv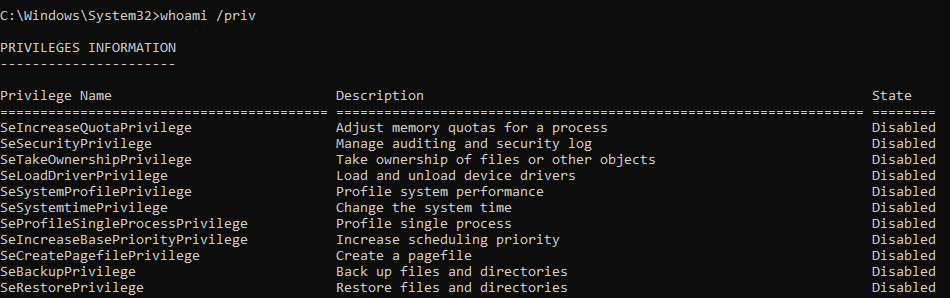
- В выводе ищите привилегии со статусом Enabled — это подтверждает повышение привилегий (elevation).
Когда whoami может не помочь (контрпримеры)
- Если вы исследуете права конкретного процесса, запущенного другим пользователем или службой,
whoamiв вашей сессии покажет именно вашу учетную запись, а не аккаунт процесса. Для проверки другого процесса используйте инструменты диагностики процессов (например, Process Explorer). - В среде с ограниченной политикой безопасности вывод
whoami /allможет скрывать детали из‑за групповых политик. - Когда вам нужно узнать группу пользователей Active Directory глубже (рекурсивный членство),
whoami /groupsпокажет только прямое членство; для сложных сценариев используйте PowerShell (Get-ADUser) на контроллере домена.
Альтернативы и сочетания команд
echo %USERNAME%— показывает только имя пользователя без домена.- В PowerShell используйте:
whoamiили[System.Security.Principal.WindowsIdentity]::GetCurrent().Nameдля формата с доменом. - Для проверки прав и контекста процесса: Process Explorer, Task Manager (для UID) и PowerShell cmdlets вроде
Get-Process -Id.| Select-Object -ExpandProperty StartInfo
Совет: сочетайте whoami /groups и whoami /priv при аудите доступа — группы показывают членство, а привилегии показывают конкретные разрешения.
Чек-листы по ролям
Администратор:
- Открыть CMD как администратор
- Выполнить
whoami /privи убедиться, что ключевые привилегии Enabled - Выполнить
whoami /groupsдля проверки членства в административных группах
Инженер поддержки:
- Выполнить
whoamiи сверить домен/имя с ожидаемыми - Если проблема в доступе к ресурсу, проверить группу и SID через
whoami /all
Разработчик/CI:
- На CI-серверах проверить, под каким сервисным аккаунтом запускаются скрипты (
whoami) - Проверить, совпадает ли аккаунт с ожидаемыми токенами и секретами
Краткая методология диагностики (мини-плейбук)
- Запустите
whoamiв проблемной сессии. - Сравните вывод с ожидаемым доменом/имя.
- Выполните
whoami /groupsчтобы убедиться в наличии нужной группы. - Выполните
whoami /privчтобы проверить активные привилегии. - Если данные не соответствуют ожиданиям — проверьте открытую сессию, учетные данные, политики групп (GPO) и возможный запуск от имени другого пользователя.
Mermaid диаграмма: определить, запускать ли whoami как администратор
flowchart TD
  A[Начать] --> B{Нужна проверка привилегий?}
  B -- Да --> C[Открыть CMD как администратор]
  B -- Нет --> D[Открыть обычный CMD]
  C --> E[Выполнить whoami /priv]
  D --> F[Выполнить whoami]
  E --> G[Анализ вывода]
  F --> G
  G --> H[Закончить]
Безопасность и рекомендации по эксплуатации
- Не вводите учетные данные в командную строку в открытом виде.
- Не используйте
whoamiдля аудита привилегий на удалённых системах без защищённого канала. - При автоматизации логов храните только необходимые данные; SID и доменные имена полезны для трассировки, но проверьте политику хранения данных организации.
1‑строчный глоссарий
- SID — идентификатор безопасности (Security Identifier).
- Elevation — повышение привилегий до уровня администратора.
- Контекст входа — набор учетных данных и групп, применяемых к сессии.
Часто задаваемые вопросы
Q: Что возвращает whoami в Windows?
A: Возвращает текущий контекст входа в виде ДОМЕН\ИмяПользователя или ИмяКомпьютера\ИмяПользователя.
Q: Можно ли запускать whoami в PowerShell?
A: Да. Команда работает в PowerShell так же, как в Командной строке и вернёт тот же вывод.
Q: Доступна ли команда whoami во всех версиях Windows?
A: Да. Команда присутствует в современных десктопных и серверных редакциях, включая Windows 7, 10 и 11.
Q: Чем whoami отличается от echo %USERNAME%?
A: echo %USERNAME% показывает только имя пользователя, а whoami добавляет домен или имя компьютера, что важно в сетевых средах.
Q: Где находится whoami на диске?
A: Это системная утилита, доступная в стандартных путях системы; запуск без указания полного пути работает в большинстве конфигураций.
Заключение
Команда whoami — простой и надежный инструмент для мгновенной проверки, под каким аккаунтом вы работаете в Windows. Она облегчает диагностику проблем с доступом, подтверждение elevation и аудит членства в группах. В рабочих сценариях сочетайте whoami с инструментами для управления пользователями и процессами для полного понимания контекста безопасности.
Важно: если whoami показывает неожиданную учётную запись, следуйте чек-листу диагностики выше, чтобы найти причину — это может быть запуск от имени другого пользователя, согашение сессии или политика домена.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
