
Шифрование писем на Android с CryptMax

Important: шифрование защищает содержимое письма, но не метаданные (тема, адреса, заголовки), поэтому при высокой угрозе учитывайте дополнительные меры — безопасные каналы для передачи пароля и защищённые устройства у обоих участников.
Что такое CryptMax и зачем он нужен
CryptMax — лёгкое приложение, которое действует как зашифрованный блокнот. Вы печатаете сообщение в приложении, задаёте пароль и получаете зашифрованный текст, который можно скопировать и вставить в любой почтовый клиент (Gmail, Outlook, любой мессенджер или заметки). Получатель, имея CryptMax и ваш пароль, вставляет этот зашифрованный блок обратно в приложение и расшифровывает сообщение.
Ключевая идея: вы получаете полноценное сквозное шифрование (end-to-end) без необходимости менять привычный почтовый клиент.
Интерфейс и основной выбор шифрования

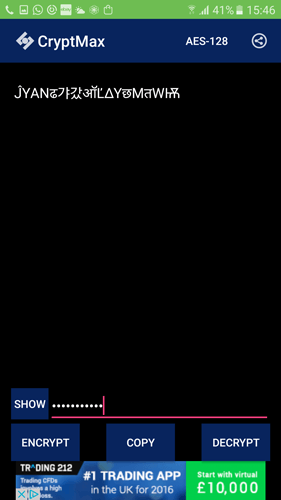
Вверху указана опция AES-128 (или AES-192/AES-256) — это вариант симметричного шифрования, который вы выбираете нажатием по индикатору. AES-128 достаточно надёжен для большинства задач: на практике взлом AES-128 крайне маловероятен при правильно подобранном пароле и отсутствии компрометации устройств.
Коротко о выборе варианта AES:
- AES-128: быстрее и безопасно для повседневного использования.
- AES-192/256: теоретически сильнее, но при неправильной реализаци и слабых паролях выигрыша нет.
Совет: сосредоточьтесь на длинном уникальном пароле или фразе-пароле, а не только на выборе «128» vs «256».
Пошаговая инструкция — отправитель
- Откройте CryptMax и введите сообщение в поле ввода. Убедитесь, что тема письма и адреса дописываются в вашем почтовом клиенте отдельно — они не будут зашифрованы автоматически.
- Внизу задайте надёжный пароль (длинная фраза лучше короткого слова).
- Нажмите «Encrypt» (Шифровать). Текст превратится в зашифрованный блок (нечитаемый набор символов).
- Нажмите «Copy» (Копировать).
- Перейдите в любимый почтовый клиент (например, Gmail), вставьте зашифрованный блок в тело письма и отправьте на нужный адрес.
- Передайте пароль получателю через отдельный защищённый канал (см. раздел безопасность).
Пошаговая инструкция — получатель
- Получите письмо с зашифрованным блоком в теле.
- Скопируйте весь зашифрованный текст (включая возможные служебные префиксы), откройте CryptMax.
- Вставьте зашифрованный блок в поле приложения.
- Введите пароль, который вы получили от отправителя отдельным каналом.
- Нажмите «Decrypt» (Расшифровать) — сообщение откроется.

Преимущества метода
- Можно сохранять любимый почтовый клиент и интерфейс;
- Простая настройка, нет необходимости в ключах публичного/приватного типа;
- Надёжность при условии безопасного пароля и передачи пароля;
- Низкий порог входа для непрофессиональных пользователей.
Ограничения и ситуации, когда это не сработает
- Метаданные (адреса, тема, время отправки) остаются открытыми — если важна полная приватность, нужны дополнительные меры.
- Если устройство отправителя или получателя скомпрометировано (malware, кейлоггер), шифрование бесполезно.
- Если пароль передан тем же незащищённым способом, что и письмо (например, в том же чате), защита нивелируется.
- Пользователь может случайно повредить или сократить зашифрованный блок при копировании/вставке, и сообщение не расшифруется.
Пример ошибки: вставка только части шифротекста или удаление строк при пересылке. В этом случае дешифрование выдаст ошибку.
Альтернативные подходы
- PGP/OpenPGP (K-9 Mail + APG на Android) — полноценная схема с публичными/приватными ключами, требует управления ключами.
- S/MIME — корпоративные сертификаты для шифрования внутри организаций.
- Почтовые сервисы с встроенным E2E (например, Proton Mail) — удобны, но требуют перехода на новый аккаунт/интерфейс.
- Мессенджеры уровня Signal для кратких приватных сообщений — не являются полноценной заменой email для всех рабочих сценариев.
Выбор зависит от удобства, требований к совместимости и уровня угроз.
Практические рекомендации по безопасности
- Используйте длинные уникальные пароли или фразы-пароли (не менее 12 символов, лучше 20+ для фраз).
- Передавайте пароль по отдельному каналу: лично, по телефону, в зашифрованном мессенджере (Signal/Threema), SMS не рекомендуется.
- Не храните расшифрованные сообщения в открытом виде на устройстве дольше, чем нужно.
- Включите полное шифрование устройства, блокировку экрана и автоматическую очистку буфера обмена (если доступно).
- Обновляйте систему Android и приложение CryptMax до последних версий.
- Минимизируйте разрешения приложений: CryptMax не должен иметь доступ к контактам или сети, если это не нужно.
Чеклист для отправителя
- Написал сообщение в CryptMax.
- Выбрал AES-128/192/256 и установил пароль.
- Зашифровал и проверил, что текст полностью скопирован.
- Вставил в почтовый клиент и проверил содержимое письма.
- Передал пароль отдельным надёжным каналом.
- Удалил исходный незашифрованный текст и очистил буфер обмена.
Чеклист для получателя
- Получил зашифрованный блок и скопировал весь контент.
- Открыл CryptMax и вставил блок целиком.
- Получил пароль по отдельному каналу и ввёл его.
- Расшифровал сообщение и проверил целостность.
- Удалил зашифрованный блок, если он больше не нужен, и очистил буфер обмена.
Жёсткая безопасность для критичных случаев
Если вы обмениваетесь секретной информацией с высоким риском (журналисты, активисты, юристы с чувствительными данными):
- Используйте аппаратно зашифрованные устройства и проверенные безопасность-ориентированные почтовые сервисы;
- Передавайте пароль лично или через зашифрованный оффлайн-канал;
- Рассмотрите PGP с управлением ключами и репозиториями доверия;
- Минимизируйте хранение сообщений и сделайте отдельные устройства для особенно чувствительной переписки.
Мини-методология тестирования (проверка приёмки)
- Отправитель шифрует тестовое сообщение и отправляет получателю.
- Получатель копирует, вставляет и успешно расшифровывает сообщение.
- Оба участника подтверждают, что тема/адреса были отдельными и не содержат секретов.
- Проверить восстановление после частичного повреждения шифротекста — ожидаемая ошибка дешифрования.
Критерии приёмки: успешное расшифрование при правильном пароле; полная невозможность чтения без пароля.
Однострочный глоссарий
- AES: симметричный алгоритм шифрования данных; AES-128/192/256 — разные длины ключа.
- End-to-end: шифрование от отправителя до получателя, без возможности чтения посредниками.
- Metadata: заголовки, тема и адреса письма, которые обычно не шифруются при вставке зашифрованного блока в тело.
Заключение
CryptMax — простой и практичный способ добавить сквозное шифрование в вашу почтовую переписку, сохранив привычный почтовый клиент. Он особенно полезен, если вы не хотите разбираться с управлением PGP-ключами. Помните: безопасность зависит не только от алгоритма, но и от надёжного пароля, безопасной передачи пароля и защищённых устройств у обеих сторон.
Краткое напоминание: шифруйте содержимое письма, передавайте пароль отдельно и всегда обновляйте устройство и приложения.
Notes: если нужен пример рабочего процесса с K-9 Mail и APG или готовый чеклист для корпоративной почты, могу подготовить пошаговую инструкцию и шаблоны для передачи ключей.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
