
Новая AWS Console Home и создание S3 бакета
Введение
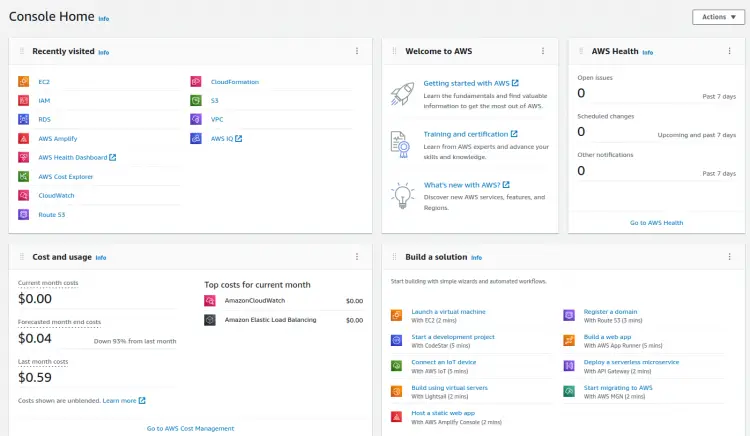
12 января 2022 года AWS представила обновлённый интерфейс для консоли управления. Теперь на главной странице консоли (Console Home) доступны настраиваемые виджеты, быстрые ссылки и сводки по сервисам. Пользователь может добавлять, удалять и переставлять плитки виджетов, а некоторые виджеты показывают быстрые и подробные сводки.
Определение: Amazon S3 — это объектное хранилище для произвольных объектов внутри бакетов. Объект — файл или бинарный блок данных; бакет — контейнер для объектов.
Что вы узнаете здесь?
- Где в новой Console Home найти S3 и как открыть интерфейс S3.
- Пошаговый процесс создания S3 бакета в новом мастере (wizard).
- Рекомендации по безопасности и настройке доступа.
- Альтернативы S3, критерии выбора и контроль приёмки.
Важно: лимит на количество бакетов в аккаунте составляет 100 бакетов по умолчанию. Этот лимит можно увеличить через поддержку AWS при обоснованной необходимости.
Обзор новой главной страницы Console Home
Главная страница содержит виджеты для разных задач. Примеры виджетов:
- Recently visited — сервисы, которые вы недавно открывали.
- AWS Health — сведения о состоянии инфраструктуры и уведомления для аккаунта.
- Cost and Usage — сводка затрат и использования ресурсов.
- Build a Solution — быстрые ссылки на типовые сценарии (запуск ВМ, веб-приложение и т. п.).
- Trusted Advisor — рекомендации по лучшим практикам AWS.
Если новая домашняя страница не устраивает, вернуться к прежней можно через меню Actions → «Вернуться к предыдущей домашней странице» (Revert to previous Console Home).
Пошаговая инструкция: создание S3 бакета в новом интерфейсе
Шаг 1. Откройте консоль
Войдите в AWS Console и откройте домашнюю страницу Console Home (новую версию).
Шаг 2. Найдите сервис S3
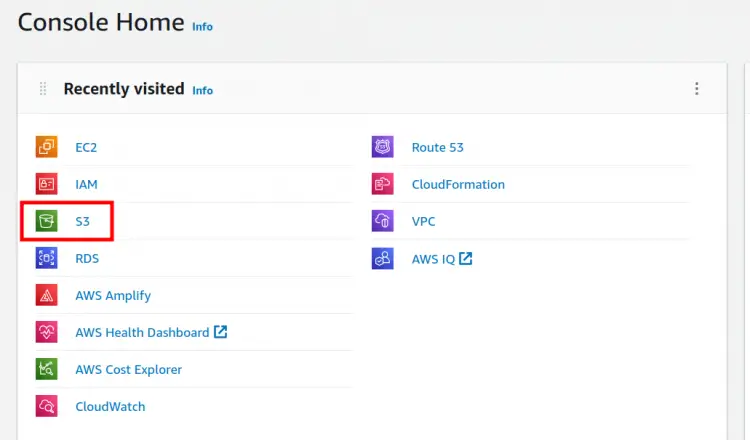
Ищите S3 в виджете Recently visited. Если он там отсутствует, используйте верхнюю строку поиска и введите «S3», затем выберите сервис из списка.
Шаг 3. Перейдите на панель S3
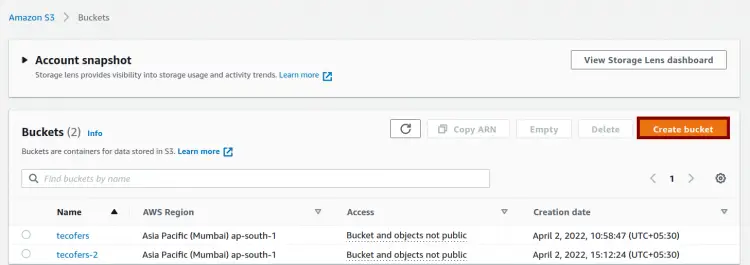
На панели S3 вы увидите список существующих бакетов и их ключевые параметры: тип доступа, дату создания и регион. Нажмите кнопку «Создать бакет» (Create bucket).
Шаг 4. Общие параметры бакета
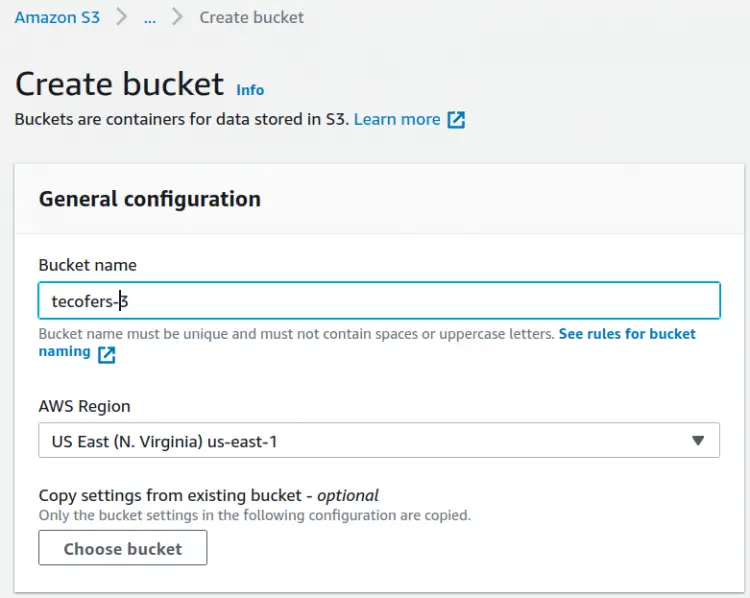
В мастере создания задайте имя бакета и регион, в котором он будет размещён. При желании можно скопировать настройки из существующего бакета.
Примечание: имя бакета должно соответствовать правилам именования S3 (см. документацию AWS). Например, имя не должно содержать прописных букв и должно быть уникально глобально.
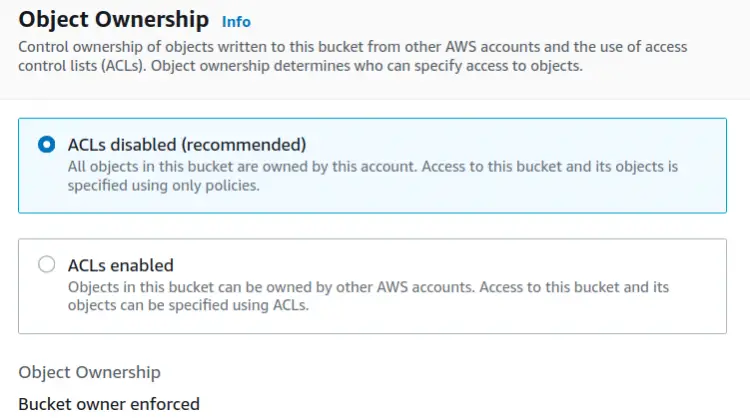
Шаг 5. Управление владением объектами
Рекомендуем отключить ACL (Access Control Lists) и управлять доступом через политики (IAM, политики бакета). Отключение ACL упрощает контроль доступа и снижает риск ошибок по правам.
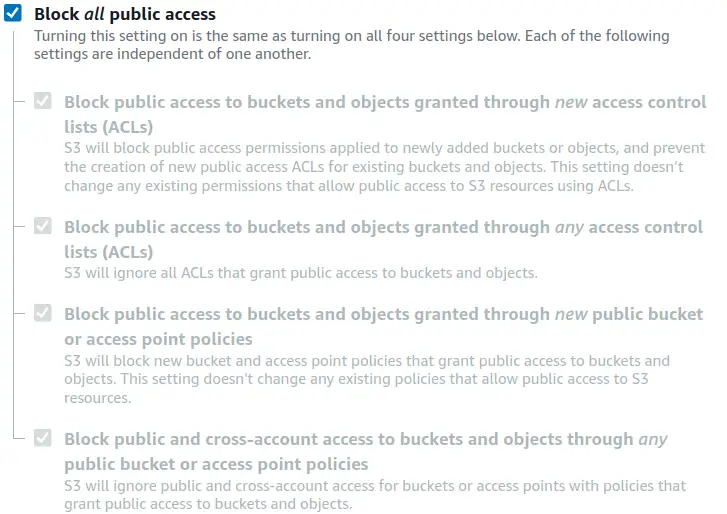
Шаг 6. Блокировка публичного доступа
В разделе «Block Public Access settings for this bucket» можно заблокировать публичный доступ полностью или настроить более тонко с использованием отдельных переключателей. По умолчанию рекомендуется блокировать публичный доступ, если бакет не должен быть публичным.
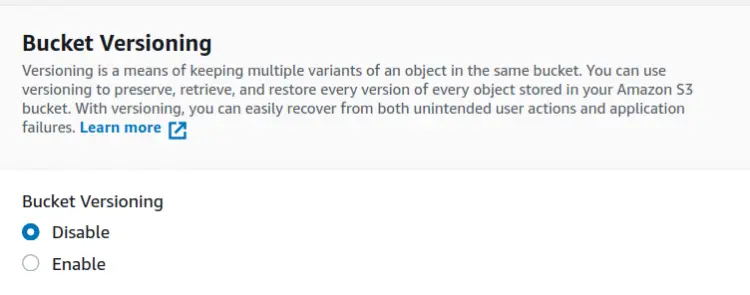
Шаг 7. Версионирование
Включите Bucket Versioning, если нужно хранить несколько версий объектов и иметь возможность восстановления предыдущих версий.
Шаг 8. Теги
Опционально: добавьте теги для учета, каталога ресурсов или автоматизации.
Шаг 9. Шифрование
Настройте шифрование по умолчанию: S3 предлагает разные варианты (SSE-S3, SSE-KMS, SSE-C). Выберите подходящий для уровня защиты и управления ключами.
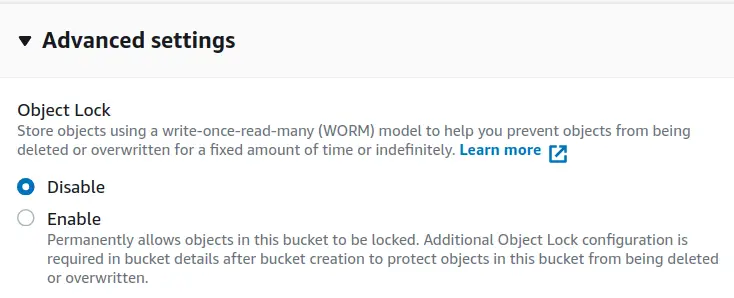
Шаг 10. Object Lock и защита от удаления
Включение Object Lock защищает объекты от удаления или перезаписи, но требует включённого версионирования. Это полезно для соответствия требованиям хранения и юридической сохранности данных.
Шаг 11. Создание бакета
Нажмите «Создать бакет» (Create bucket). После успешного создания вы увидите новый бакет в списке на панели S3.
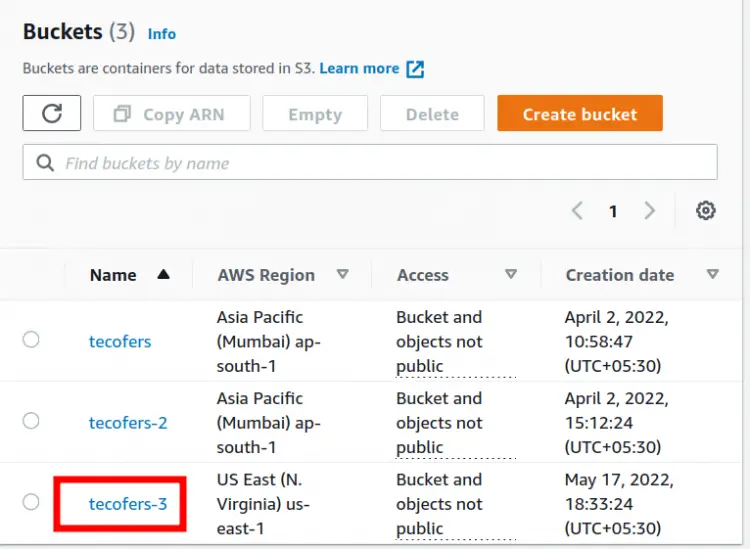
После создания вы можете загружать файлы и папки, создавать «папки» (префиксы) внутри бакета и настраивать политики доступа.
Примеры использования и ограничения
- S3 подходит для хранения статических ресурсов, бэкапов, логов, артефактов CI/CD и больших объёмов данных.
- Ограничение на количество бакетов по умолчанию: 100 бакетов в аккаунте.
- S3 — объектное хранилище, оно не заменяет блочное (EBS) или файловое (EFS) хранилище для приложений с требованием POSIX.
Альтернативы S3 и критерии выбора
- Amazon EBS — блочное хранилище для EC2 (подходит для файловых систем и быстрых операций ввода-вывода).
- Amazon EFS — управляемая сетевая файловая система (POSIX, для нескольких инстансов одновременно).
- Amazon FSx — специализированные файловые системы (Windows, Lustre).
Используйте S3, если нужны масштабируемое объектное хранилище, доступ через HTTP/S и интеграция с аналитическими сервисами. Выбирайте EBS/EFS/FSx при требовании блочного или файлового интерфейса.
Безопасность и hardening
Краткий чек-лист по безопасности для каждого нового бакета:
- Отключите публичный доступ, если он не нужен.
- Отключите ACL и управляйте доступом через IAM и политики бакета.
- Включите шифрование по умолчанию (SSE-KMS при необходимости контроля ключей).
- Включите версионирование для критичных данных.
- Включите Object Lock для данных, требующих неизменяемости.
- Настройте журналы доступа (S3 access logging или CloudTrail).
- Примените политики life-cycle для перехода объектов в ледяное хранилище и удаления старых версий.
Соответствие и конфиденциальность
S3 предоставляет инструменты для соответствия требованиям (например, управление ключами KMS, Object Lock). При обработке персональных данных учитывайте требования GDPR: минимизируйте хранение, используйте шифрование и документируйте основания обработки.
Миграция и совместимость
При переносе данных в S3 оцените:
- Нужно ли менять структуру путей/ключей объектов.
- Как будет выполняться доступ (HTTP API, SDK, S3 Gateway).
- Требования к переносной скорости — используйте AWS CLI, S3 Transfer Acceleration или AWS DataSync для больших объёмов.
Практическое руководство (SOP) для создания бакета — кратко
- Откройте Console Home → S3.
- Нажмите «Создать бакет».
- Укажите имя и регион.
- Отключите ACL, настройте политику доступа.
- Заблокируйте публичный доступ при необходимости.
- Включите версионирование и Object Lock при требованиях сохранности.
- Настройте шифрование и теги.
- Нажмите «Создать бакет» и проверьте видимость в консоли.
Ролевые чек-листы
Администратор:
- Проверить соответствие политики безопасности.
- Настроить IAM роли и политику бакета.
- Включить аудит и логирование.
Разработчик:
- Убедиться, что SDK/приложение использует корректные права.
- Тестировать чтение/запись объектов в тестовом бакете.
Ответственный за соответствие:
- Подтвердить шифрование и Object Lock, если нужно.
- Проверить журналы доступа и хранение метаданных.
Критерии приёмки
- Бакет создан и видим в панели S3.
- Правила доступа дают нужные разрешения без публичного доступа.
- Шифрование включено согласно требованиям.
- Версионирование и Object Lock настроены при необходимости.
- Журналы доступа включены, теги заданы.
Тестовые случаи
- Попытка создать объект без прав — ожидается отказ (403).
- Включённое версионирование — после перезаписи объект имеет новую версию.
- Object Lock — попытка удалить защищённую версию блокируется.
- Политика life-cycle — объекты старше порога переходят в заданное хранилище.
Ментальные модели для выбора настроек
- Публичный доступ — «по умолчанию запрещён»: включайте только при явной необходимости.
- ACL vs Политики — используйте политики (централизация), а не ACL (распыление прав).
- Версионирование — «страховой полис» против случайного удаления.
Простая decision-диаграмма (Mermaid)
flowchart TD
  A[Нужно объектное хранилище?] -->|Да| B[Доступ через HTTP/S?]
  A -->|Нет| Z[Использовать EBS/EFS/FSx]
  B -->|Да| C[Требуется POSIX?]
  C -->|Да| Z
  C -->|Нет| D[Использовать S3]
  D --> E{Нужна неизменяемость}
  E -->|Да| F[Включить версионирование и Object Lock]
  E -->|Нет| G[Обычные настройки S3]
Частые ошибки и когда S3 не подходит
- Ожидание POSIX-совместимости: S3 — не файловая система для прямого монтирования в режиме записи/чтения с POSIX-операциями.
- Неправильные политики: чрезмерно открытые bucket policies или публичные ACL приводят к утечкам.
- Игнорирование шифрования и логирования может усложнить аудит и соответствие.
Заключение
Мы рассмотрели новую AWS Console Home и подробно прошли через мастер создания S3 бакета. В статье приведены рекомендации по безопасности, ролевые чек-листы, критерии приёмки и варианты альтернатив. Новая Console Home делает навигацию удобнее, а мастер S3 — более последовательным и наглядным.
Ключевые действия: найдите S3 в Console Home, используйте «Создать бакет», отключите ACL, заблокируйте публичный доступ, включите шифрование и версионирование по мере необходимости.
Короткое объявление (для внутренней рассылки): новая домашняя страница AWS Console доступна всем пользователям. Следуйте пошаговому гайду, чтобы быстро создать защищённый S3 бакет и настроить базовую безопасность.

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
