
Как распознать и защититься от фишинга на тему COVID-19
Почему фишинг на тему COVID-19 опасен
Киберпреступники эксплуатируют страхи и неразбериху вокруг пандемии. В письмах часто утверждается, что отправитель — официальная организация, и обещается важная информация о вирусе, вакцине или способах защиты. Авторы писем пытаются заставить вас действовать быстро: открыть вложение, перейти по ссылке или ввести учётные данные.
Важно: на момент публикации вакцины или лекарства, хранящиеся в виде «секретного файла в письме», не существуют. Любые обещания «чудо-лечения» — повод для немедленного подозрения.
Как фишинговые письма действуют (коротко)
- Присылают вложения или ссылки, якобы с актуальной статистикой или инструкциями.
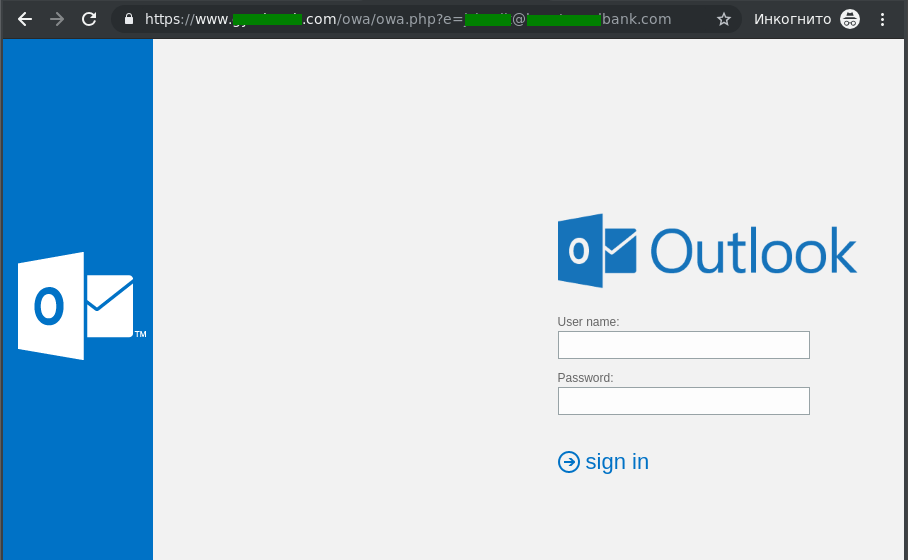
- Перенаправляют на поддельные страницы, похожие на Outlook, банковский портал или сайт ВОЗ/CDC.
- Используют похожие, но подменённые домены — например, cdc-gov.org вместо настоящего cdc.gov.
- Просят срочно перевести деньги, часто в криптовалюте (Bitcoin), или ввод логина/пароля.
Признаки мошеннического COVID-19 письма — чек‑лист
- Отправитель от имени незнакомой или неизвестной организации; быстро найдите организацию в поиске.
- Подозрительные домены и опечатки в имени отправителя или в ссылках.
- Требование срочно выполнить действие: «Нажмите сейчас» или «Срочно подтвердите».
- Письмо просит перевести деньги, особенно в криптовалюте (ВОЗ не принимает пожертвования в Bitcoin).
- Вложенные файлы (.zip, .exe, .docm и т. п.) либо ссылки на «обновлённые инструкции».
- Странная стилистика текста, грамматические ошибки, несвязный контент.
Простой приём проверки
Наведите курсор на ссылку (не кликая) и проверьте адрес. Если он не совпадает с ожидаемым доменом — не переходите.
Пошаговое действие при подозрительном письме
- Не переходите по ссылкам и не открывайте вложения.
- Наведите курсор на ссылку и проверьте URL.
- Проверьте отправителя через поиск — существует ли организация и совпадает ли почтовый домен.
- Сообщите в ИТ или в службу безопасности вашей организации.
- Если вы случайно ввели учётные данные — немедленно смените пароль и включите двухфакторную аутентификацию.
- Просканируйте устройство антивирусом/анти-мальварью.
Важно: если письмо просит срочных переводов или содержит необычные просьбы (особенно связанные с криптовалютой) — это явный признак мошенничества.
Ролевая чек‑лист: что делать в зависимости от роли
Домашний пользователь
- Никогда не открывайте подозрительные вложения.
- Используйте обновлённую ОС и антивирус.
- Включите двухфакторную аутентификацию в почтовых и банковских аккаунтах.
Малый бизнес / владелец бизнеса
- Обучите сотрудников распознаванию фишинга (короткие тренинги, фишинговые тесты).
- Настройте централизованное журналирование и мониторинг подозрительных входов.
- Внедрите политику проверки перед переводом средств (например, голосовое подтверждение).
ИТ‑администратор / команда безопасности
- Внедрите SPF, DKIM и DMARC для почтовых доменов.
- Включите фильтрацию входящей почты и антивирусный сканинг вложений.
- Настройте блокировку известных вредоносных доменов и URL-фильтры.
- Подготовьте playbook инцидента (см. ниже).
Технические меры и жёсткая защита
- Email‑аутентификация: SPF, DKIM и DMARC помогают уменьшить подделку домена.
- Фильтрация ссылок и вложений на почтовом шлюзе.
- Обновления и патчи для всех эндпойнтов.
- Разделение прав пользователей: минимизация прав для офисных сотрудников.
- Бэкапы и тесты восстановления.
Мини‑методология для оценки риска письма
- Источник: кто отправил? (проверьте домен)
- Содержание: есть ли просьбы о деньгах/логинах/вложениях?
- Контекст: ожидаете ли вы такое сообщение?
- Техпроверка: просмотр ссылки, проверка заголовков письма (Return-Path, DKIM)
- Решение: удалить/сообщить/передать в ИТ.
Инцидент‑runbook (быстрая инструкция при компрометации)
- Обнаружение: пользователь сообщает о подозрительном письме или входит с незнакомого устройства.
- Сегментация: изолируйте скомпрометированный endpoint от сети.
- Устранение: смените учетные данные, отключите сессии, примените антивирусный скан.
- Восстановление: восстановите из проверенного бэкапа при необходимости.
- Разбор: соберите заголовки письма, URL, и при необходимости передайте в правоохранительные органы.
Когда перечисленные меры могут не сработать
- Социальная инженерия высокого уровня (spear‑phishing) — когда злоумышленник знает детали вашей жизни или работы.
- Компрометация доверенного сервера (если отправка идёт реально с вашего партнёра).
- Поддельные вложения, которые эксплуатируют 0‑day уязвимости на устройствах без обновлений.
В таких случаях потребуется углублённый анализ заголовков, форензика и координация с внешними специалистами.
Краткий словарь
- Фишинг — мошенничество с почтой/сообщениями для кражи данных.
- Spear‑phishing — таргетированный фишинг на конкретного человека или организацию.
- Спуфинг — подделка адреса отправителя.
- Мальварь — вредоносное ПО (включая трояны, шпионские программы и т. д.).
Полезные советы и альтернативы
- Используйте отдельный почтовый аккаунт для важных сервисов и отдельный для рассылок/подписок.
- Включите FIDO‑ключи или аппаратные токены для критичных доступов.
- Применяйте DNS‑фильтрацию и блокируйте известные фишинговые домены.
- Проводите регулярные фишинговые тесты для сотрудников.
Когда и куда сообщать
- Внутри организации — в ИТ‑службу или службу безопасности.
- Внешне — в центр реагирования на инциденты (CERT) вашей страны или в правоохранительные органы.
Заключение
Фишинг на тему COVID-19 остаётся активным каналом для мошенников. Простые проверки — просмотр домена, осторожность при клике, использование двухфакторной аутентификации и технические меры на уровне почтового шлюза — значительно снижают риск. Обучение пользователей и чёткие процедуры обработки подозрительных писем — ключ к уменьшению успеха атак.
Краткая подборка связанных материалов:
- Эта функция WhatsApp помогает распознавать фейки во время коронавируса
- ВОЗ и правительство Индии разрабатывают приложения для iOS и Android, связанные с коронавирусом
- Как страны используют технологии в борьбе с коронавирусом

Похожие материалы

Несколько аккаунтов Skype: Multi Skype Launcher

Журнал для работы: повысить продуктивность

Персональные звуки уведомлений на Android

Скачивание шоу Hulu для офлайн‑просмотра

Microsoft Start: персонализированная новостная лента
